


Расследование по факту взлома сайта Федерального резерва США поручено ФБР

Расследование по факту взлома сайта Федерального резерва США поручено ФБР

 На этой неделе представители Федеральной резервной системы США признали, что членам хакерской группировки Anonymous удалось взломать сайт Emergency Communications System (ECS). На сайте содержится контактная информация банков на случай чрезвычайных ситуаций.

Как уже сообщалось ранее, в результате инцидента были выкрадены и опубликованы личные данные около 4000 банкиров.

В четверг представители ФРС сообщили агентству Рейтер, что расследованием данного инцидента займется ФБР.

На сегодняшний день специалисты Федеральной резервной системы выясняют размер ущерба, нанесенного хакерами. Однако, в ФРС уверены, что инцидент не затронул особо ответственных операций.

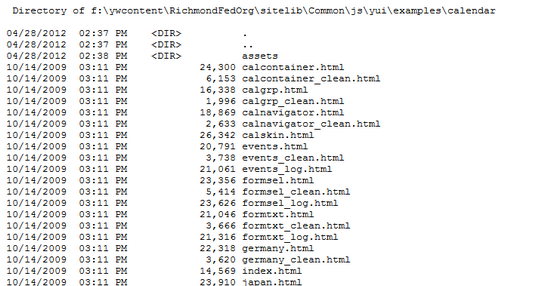
В свою очередь, желая показать несостоятельность этих заявлений, Anonymous выложили в открытый доступ текстовой файл размером более 9мб. Данный файл содержит несколько тысяч названий файлов и директорий, к которым хакерам удалось получить доступ. По словам активистов Anonymous, представленный файл - список того, что им удалось выкрасть в ходе атак на целый ряд сайтов федеральных органов власти США, в рамках операции OpLastResort. Примечательно, что файл выложен на сайте Grand Banks Yachts - компании, строящей и реализующей суда класса люкс. Похоже, что данный сайт был взломан хакерами именно с целью размещения вышеупомянутого файла.

При этом эксперты также подвергают сомнению заявления ряда федеральных чиновников о том, что хакеры не смогли получить доступ к паролям. Известно, что, проанализировав утечку данных, специалисты обнаружили хеши паролей.

Тем временем, интернет-сообщество теряется в догадках, относительно следующей цели Anonymous в рамках вышеупомянутой операции OpLastResort. 

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru