


Пользователи Gmail остались без почты

Пользователи Gmail остались без почты

В результате сбоя в работе почтового сервиса Google сотни тысяч пользователей Gmail лишились всей переписки, контактных данных и документов; в настоящий момент ведется расследование; причины инцидента пока не известны.

Первые вести о случившемся начали поступать в службу технической поддержки еще в воскресение. Многие не смогли авторизоваться, получая уведомления либо о недоступности сервера, либо о блокировке учетной записи. Кроме того на форуме появлялись сообщения о том, что у кого-то пропала вся переписка, хранящаяся в почтовом ящике, а у кого-то сбились настройки аккаунта и помимо писем исчезли все документы, адресная книга и т.п. Однако при всем этом сервис работал исправно и новые письма продолжали поступать.

Согласно сообщению, всего пострадало около 0,29 % пользователей от общей аудитории, численность которой составляет около 200 миллионов человек. Позже это число сократилось до 0,08%, что составило примерно 150000.

Отдельно стоит сказать, что с проблемой столкнулись не только частные лица, но и предприятия, пользующиеся облачной платформой Google Apps.

По словам специалистов технической поддержки, причина, по которой это произошло, пока не известна, однако планируют выяснить это в кратчайшие сроки. А вот будет ли восстановлена информация - не уточняется.


Обновление.

Наконец, сервисная служба компании Google разобралась с восстановлением данных, оставив лишь 0,012% пользователей без накопленной информации. Кроме того, выяснилась причина, по которой произошла авария. Дело в том, что сбой в работе почтового сервиса произошел после установки обновлений программного обеспечения для хранения данных. Однако специалисты заверяют, что были приняты все необходимые меры для предотвращения подобных инцидентов в будущем.

И все-же этот случай достаточно наглядно демонстрирует то, что может произойти при хранении данных в облачных средах - все будет зависеть только от провайдера: насколько тщательно он подготовил свой сервис, каким образом хранит резервные копии и т.п. Ведь, даже не принимая во внимание целенаправленные хакерские атаки, лишь одна ошибка, допущенная сотрудником способна привести к тому, что все конфиденциальные данные станут общественными. И при этом формально, в случае бесплатных служб, никто отвественности за утраченные данные не несет.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.
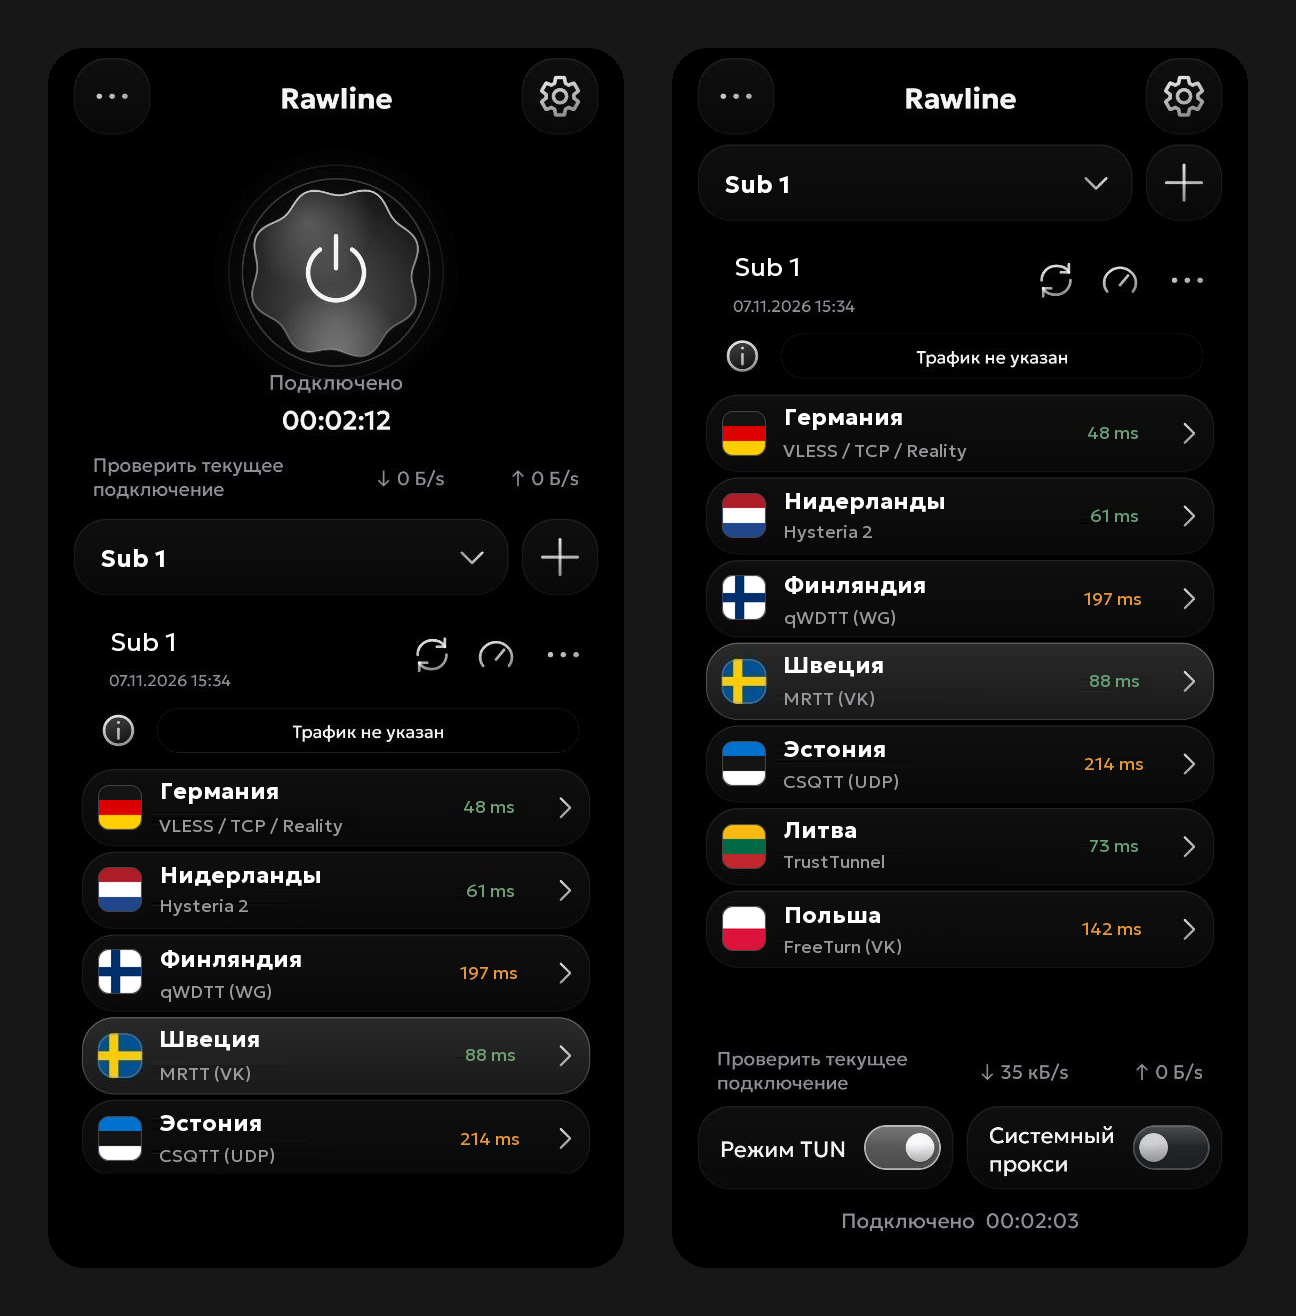

Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.
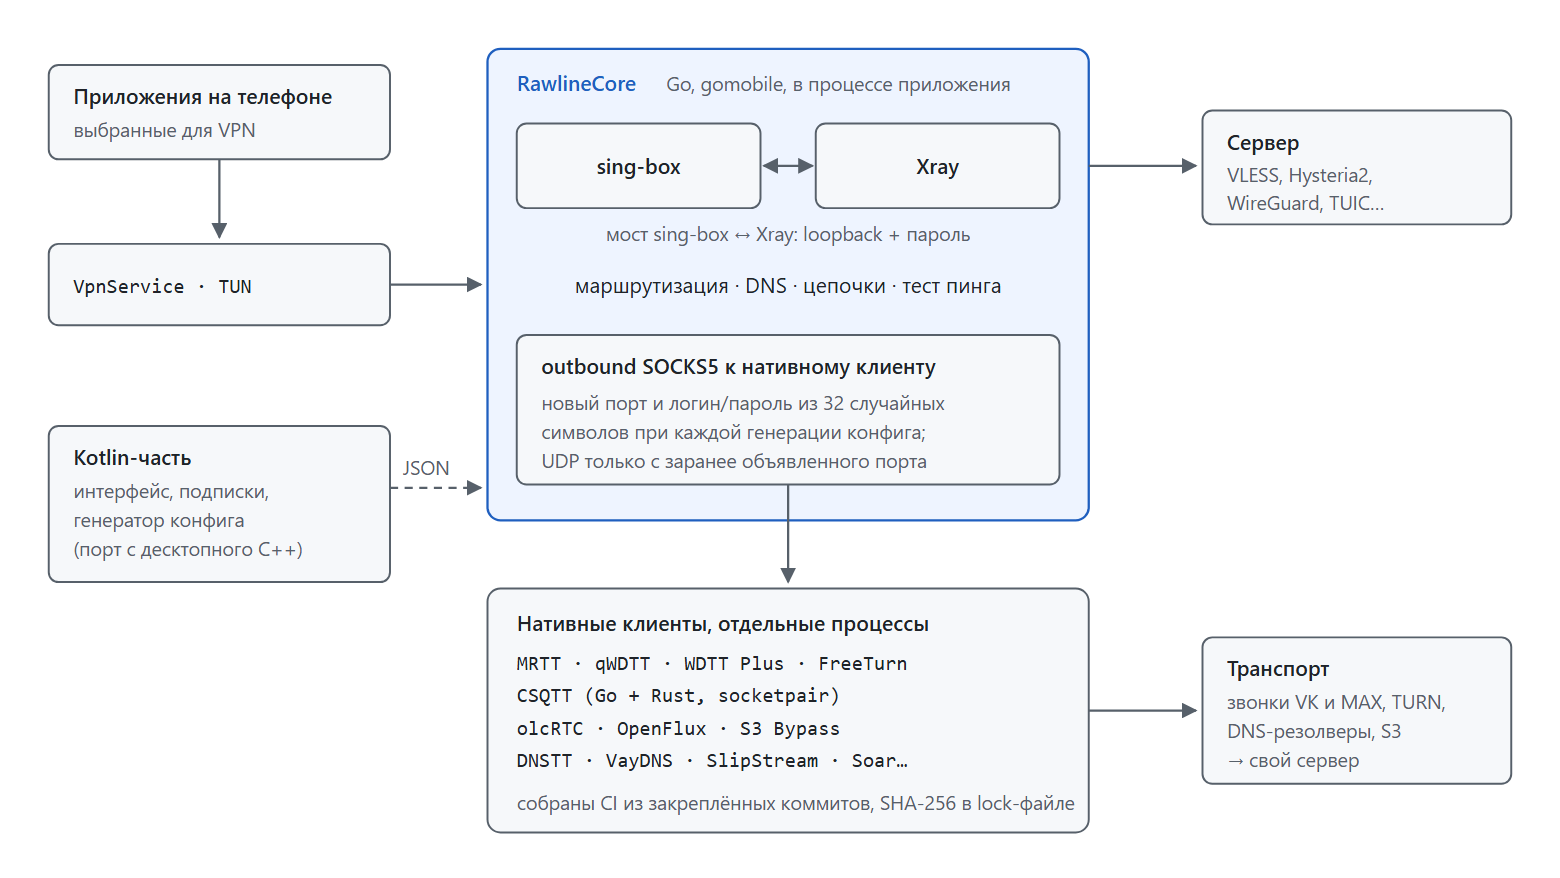

В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru