


Россия вошла в тройку самых атакуемых стран за 2025 год

Россия вошла в тройку самых атакуемых стран за 2025 год

Россия вошла в тройку самых атакуемых стран за 2025 год

Россия по итогам 2025 года оказалась в числе стран, которые чаще всего становились мишенью кибератак. В исследовании Positive Technologies она вошла в первую тройку вместе с США и Китаем. Если смотреть на ситуацию в СНГ, то здесь картина тоже довольно показательная: почти половина всех атак в регионе пришлась именно на Россию — 46%. Для сравнения, на Беларусь пришлось 11%, на Казахстан — 8%.

Эксперты связывают такую концентрацию атак сразу с несколькими факторами: геополитической ситуацией, масштабом экономики и просто размером страны. Чем больше цифровая инфраструктура и выше деловая активность, тем заметнее интерес к ней со стороны злоумышленников.

Всего в 2025 году специалисты Positive Technologies отслеживали в СНГ деятельность 123 киберпреступных групп, и 57 из них проявили себя в России. Активнее других, по данным исследования, действовали Rare Werewolf, Lifting Zmiy, PhantomCore, Cyber Partisans, Silent Crow и TA558.

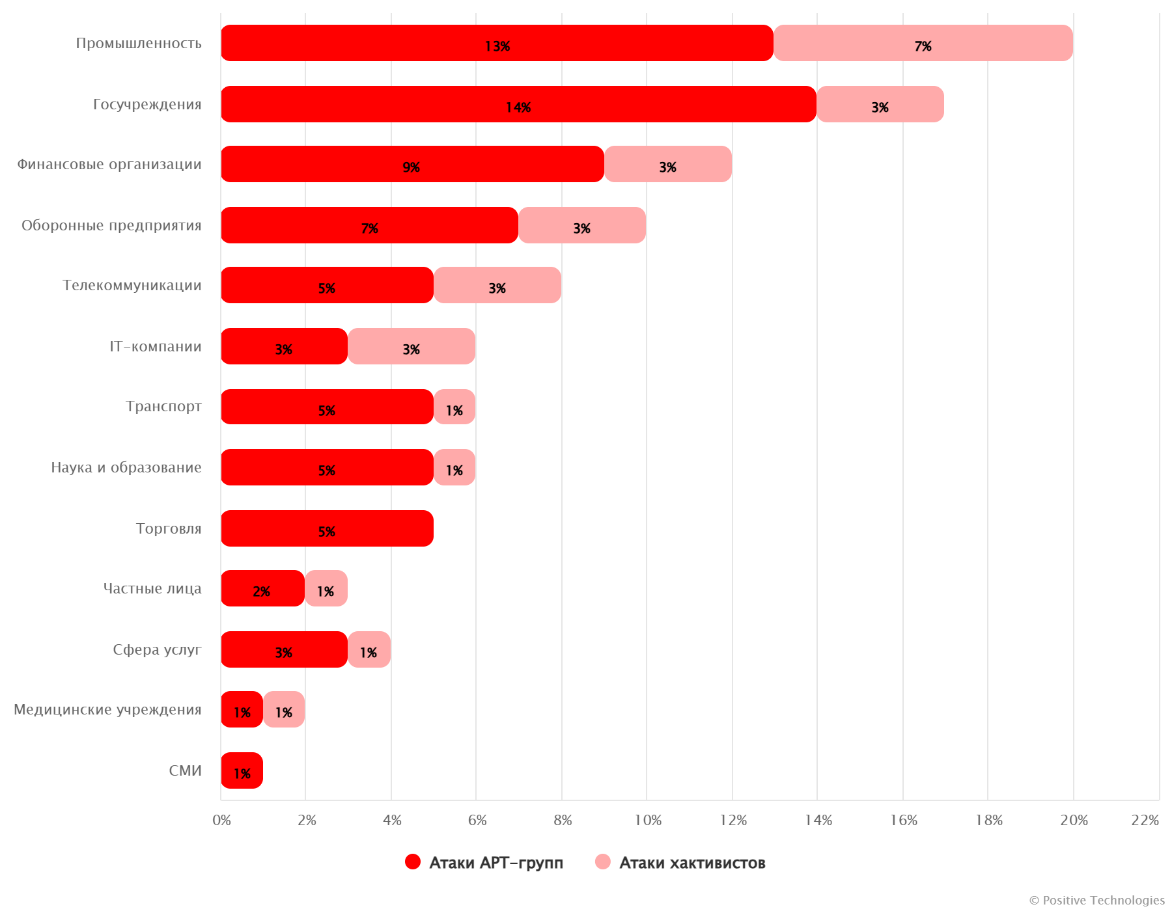
Главными целями атак оставались вполне ожидаемые отрасли: промышленные предприятия, госструктуры и финансовые организации. На них пришлось почти половина всех зафиксированных инцидентов. Причём промышленность вообще оказалась одной из самых интересных мишеней для большинства группировок.


Речь шла о краже конфиденциальной информации, промышленном шпионаже, саботаже и прямой финансовой выгоде. Последствия таких атак тоже были разными: от крупных утечек данных до нарушения работы объектов инфраструктуры.

Отдельно исследователи отмечают ещё один важный момент: в 2025 году злоумышленники всё активнее использовали искусственный интеллект. Причём не для красоты, а вполне прикладным образом — для подготовки более убедительных фишинговых писем, создания дипфейков и даже написания вредоносного кода.

Например, группировка Rare Werewolf, как утверждают аналитики, применяла модули, разработанные с помощью ИИ, в атаках на предприятия авиационной и радиопромышленности. А группа Goffee использовала нейросети в операциях против российских оборонных компаний.

При этом сами методы проникновения в системы в целом не стали экзотическими. Как и раньше, основными векторами оставались фишинг и эксплуатация уязвимостей в публично доступных приложениях. Но вот уровень исполнения, судя по отчёту, заметно вырос. Злоумышленники маскировали вредоносные программы под легитимные файлы, запутывали код, использовали автозапуск через реестр и планировщик задач, а также старались делать так, чтобы их инструменты не срабатывали в песочницах.

В Positive Technologies считают, что в 2026 году высокая активность APT-группировок и хактивистов в регионе никуда не денется. Даже если часть текущих конфликтов уйдёт в замороженную фазу, атакующие, по прогнозу компании, продолжат делать ставку на промышленный шпионаж, разведку и использование уже скомпрометированных учётных данных. Дополнительные риски может создать и проведение крупных мероприятий, запланированных в странах СНГ.

Подпишитесь на новости

Boeing 737 MAX может потерять автопилот в самый неудобный момент

У Boeing снова проблемы с программным обеспечением 737 MAX. Компания обнаружила сбой, способный отключить функцию автоматической навигации в один из самых неподходящих моментов — при заходе самолёта на посадку.

Как сообщает The Wall Street Journal, проблема появилась после обновления ПО в кабине пилотов. Ошибка может проявиться, если после ухода на второй круг экипаж изменит запланированный маршрут.

В некоторых ситуациях пилотам придётся перейти на ручное управление и отключить часть функций автопилота. Представители отрасли опасаются, что это создаст дополнительную нагрузку на экипаж при полёте на небольшой высоте.

Boeing уведомила авиакомпании о проблеме ещё в конце августа, но заявила, что угрозы безопасности она не представляет. Сейчас компания готовит временную процедуру, позволяющую повторно активировать автоматическую навигацию, и разрабатывает обновление ПО. Дополнительные рекомендации обещают выпустить к ноябрю, а окончательное исправление — только в начале 2028 года.

Такой график понравился не всем. Southwest Airlines и United Airlines, по данным издания, не захотели принимать новые 737 MAX с проблемной версией ПО и запросили установку предыдущей. Федеральное управление гражданской авиации США уже изучает ситуацию и обещает принять меры при необходимости.

Сбой может затронуть и планы по новым моделям MAX 7 и MAX 10. Последнюю уже заказали Delta, United, American и Alaska, однако результаты проверки FAA способны повлиять на её сертификацию.

Сейчас в мире эксплуатируются 2422 самолёта Boeing 737 MAX 8 и 9. А сама линейка всё никак не может сбросить шлейф проблем: после двух катастроф её полёты приостанавливали почти на два года. Теперь к репутационному багажу добавилось ещё одно обновление, которое лучше было не устанавливать.

RSS: Новости на портале Anti-Malware.ru