


Группа Rezet атакует промышленность: фишинг под видом семинаров

Группа Rezet атакует промышленность: фишинг под видом семинаров

Группа Rezet атакует промышленность: фишинг под видом семинаров

Компания F.A.C.C.T. зафиксировала в январе 2025 года серию атак кибершпионской группы Rezet (Rare Wolf) на российские промышленные предприятия. Письма маскируются под приглашения на семинары по стандартизации оборонной продукции.

В конце месяца система F.A.C.C.T. Managed XDR выявила и заблокировала вредоносные рассылки. Открытие вложенных файлов могло привести к заражению рабочих станций.

Группа Rezet, известная с 2018 года, специализируется на кибершпионаже, излюбленный инструмент — фишинговые рассылки. По данным исследователей, за это время она совершила около 500 атак на промышленные предприятия в России, Украине и Белоруссии.

В кампаниях 2021 и 2023 годов злоумышленники использовали файл rezet.cmd, по которому группа и получила своё название.

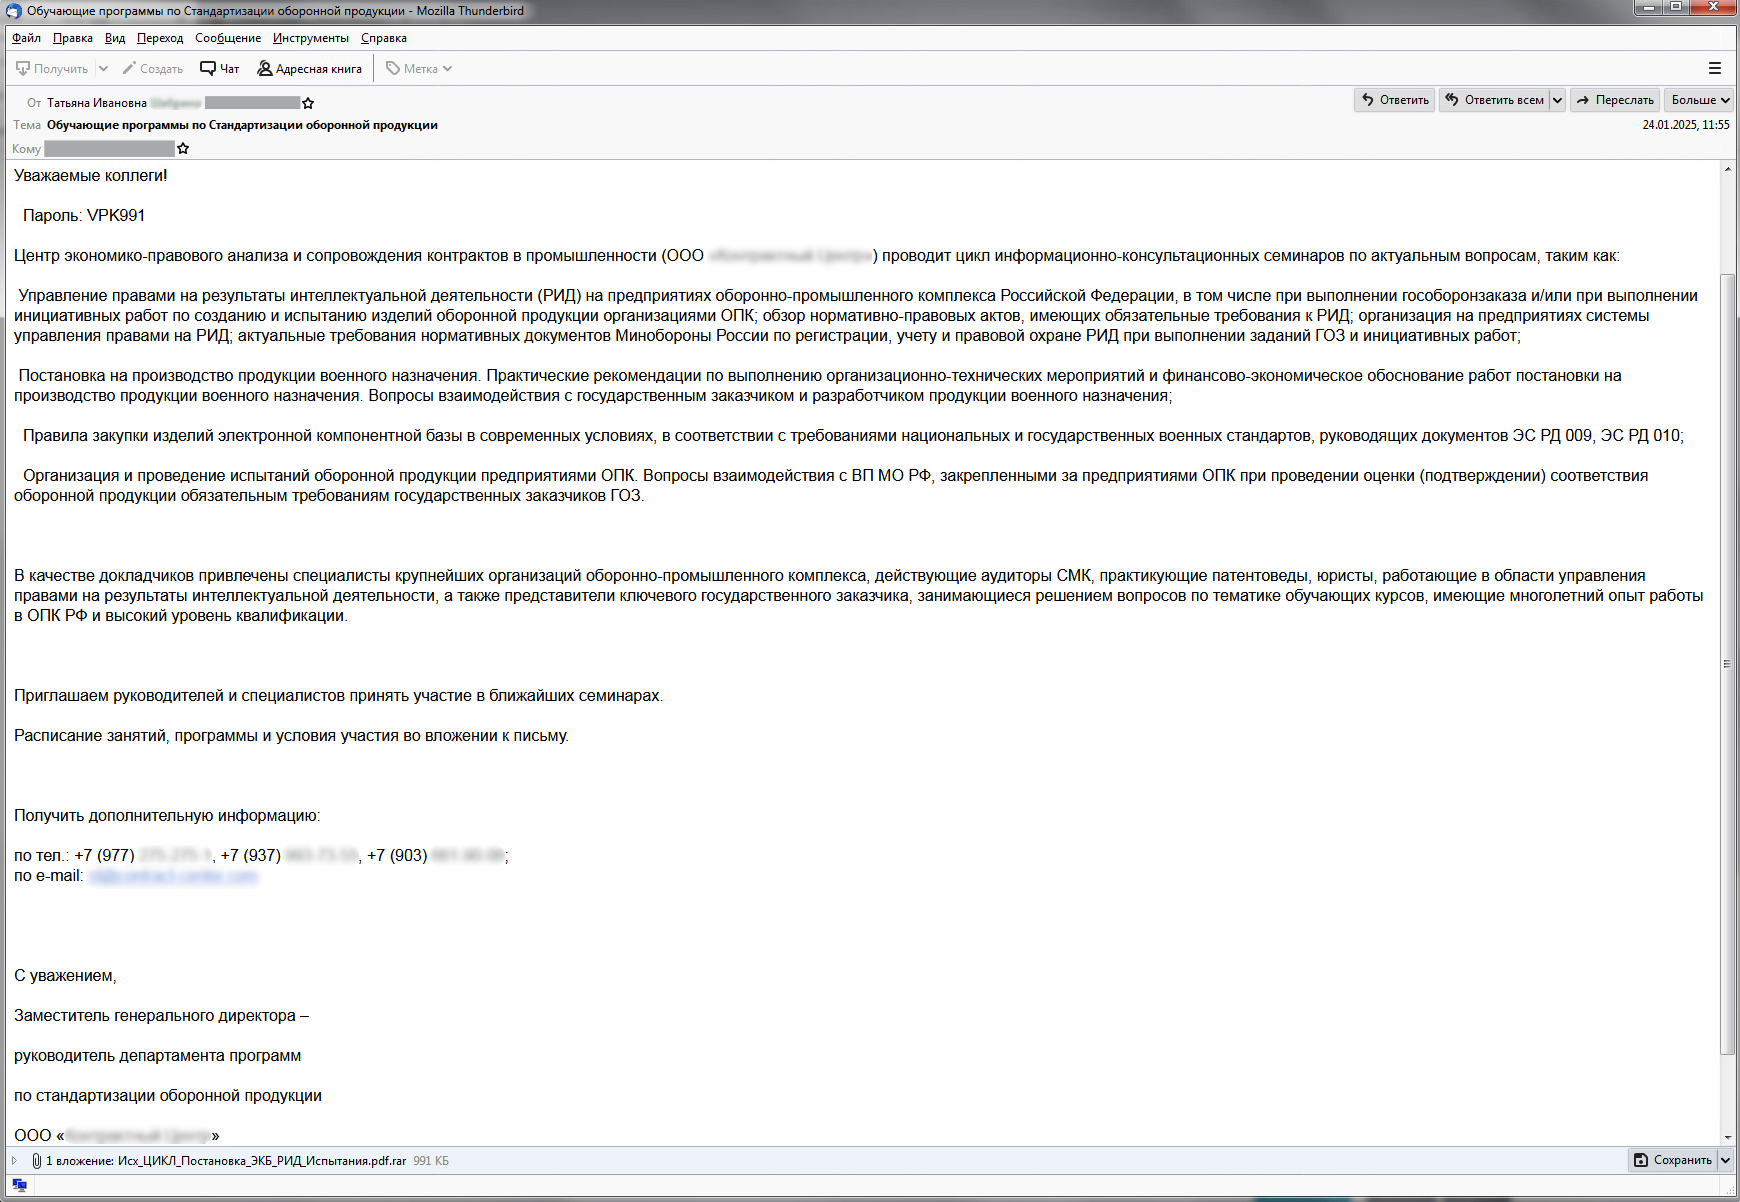
В январе 2025 года злоумышленники рассылали письма якобы от имени компании, занимающейся сопровождением контрактов в сфере гособоронзаказа. Под удар попали предприятия химической, пищевой и фармацевтической промышленности.


Схема заражения была схожа с предыдущими атаками группы: в первой волне рассылок архив содержал вредоносный файл, файл-приманку в формате PDF и код. Пароль к архиву указывался в тексте письма, что позволяло обходить стандартные системы защиты. После запуска PDF-документ открывался для отвлечения внимания, а вредонос заражал систему.

Несколько дней спустя последовали ещё две рассылки, где внутри архива уже находились два вредоносных файла. Открытие любого из них приводило к заражению.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru