


В Беларуси тестируют новые мошеннические схемы для переноса в Россию

В Беларуси тестируют новые мошеннические схемы для переноса в Россию

В Беларуси тестируют новые мошеннические схемы для переноса в Россию

Аналитики изучили восемь самых распространённых сценариев интернет-мошенничества, с которыми сталкиваются пользователи в Беларуси, и сравнили их с российской картиной. Выяснилось, что часть старых схем, хорошо известных в России, у соседей почти не встречается.

Зато на белорусской аудитории обкатываются новые методы обмана — например, угон доступа к банковским аккаунтам через телеграм-ботов.

«Мамонту» не рады

Схема «Мамонт» — оплата доставки несуществующего товара — в России работает на полную, а в Беларуси почти не встречается.

По данным аналитиков, именно здесь банки и правоохранительные органы смогли выстроить эффективное взаимодействие, поэтому преступники обходят страну стороной. В России же такие атаки фиксируются ежедневно: только за первое полугодие 2025 года было выявлено и заблокировано несколько тысяч доменов, связанных с «Мамонтом».

Зона доверия

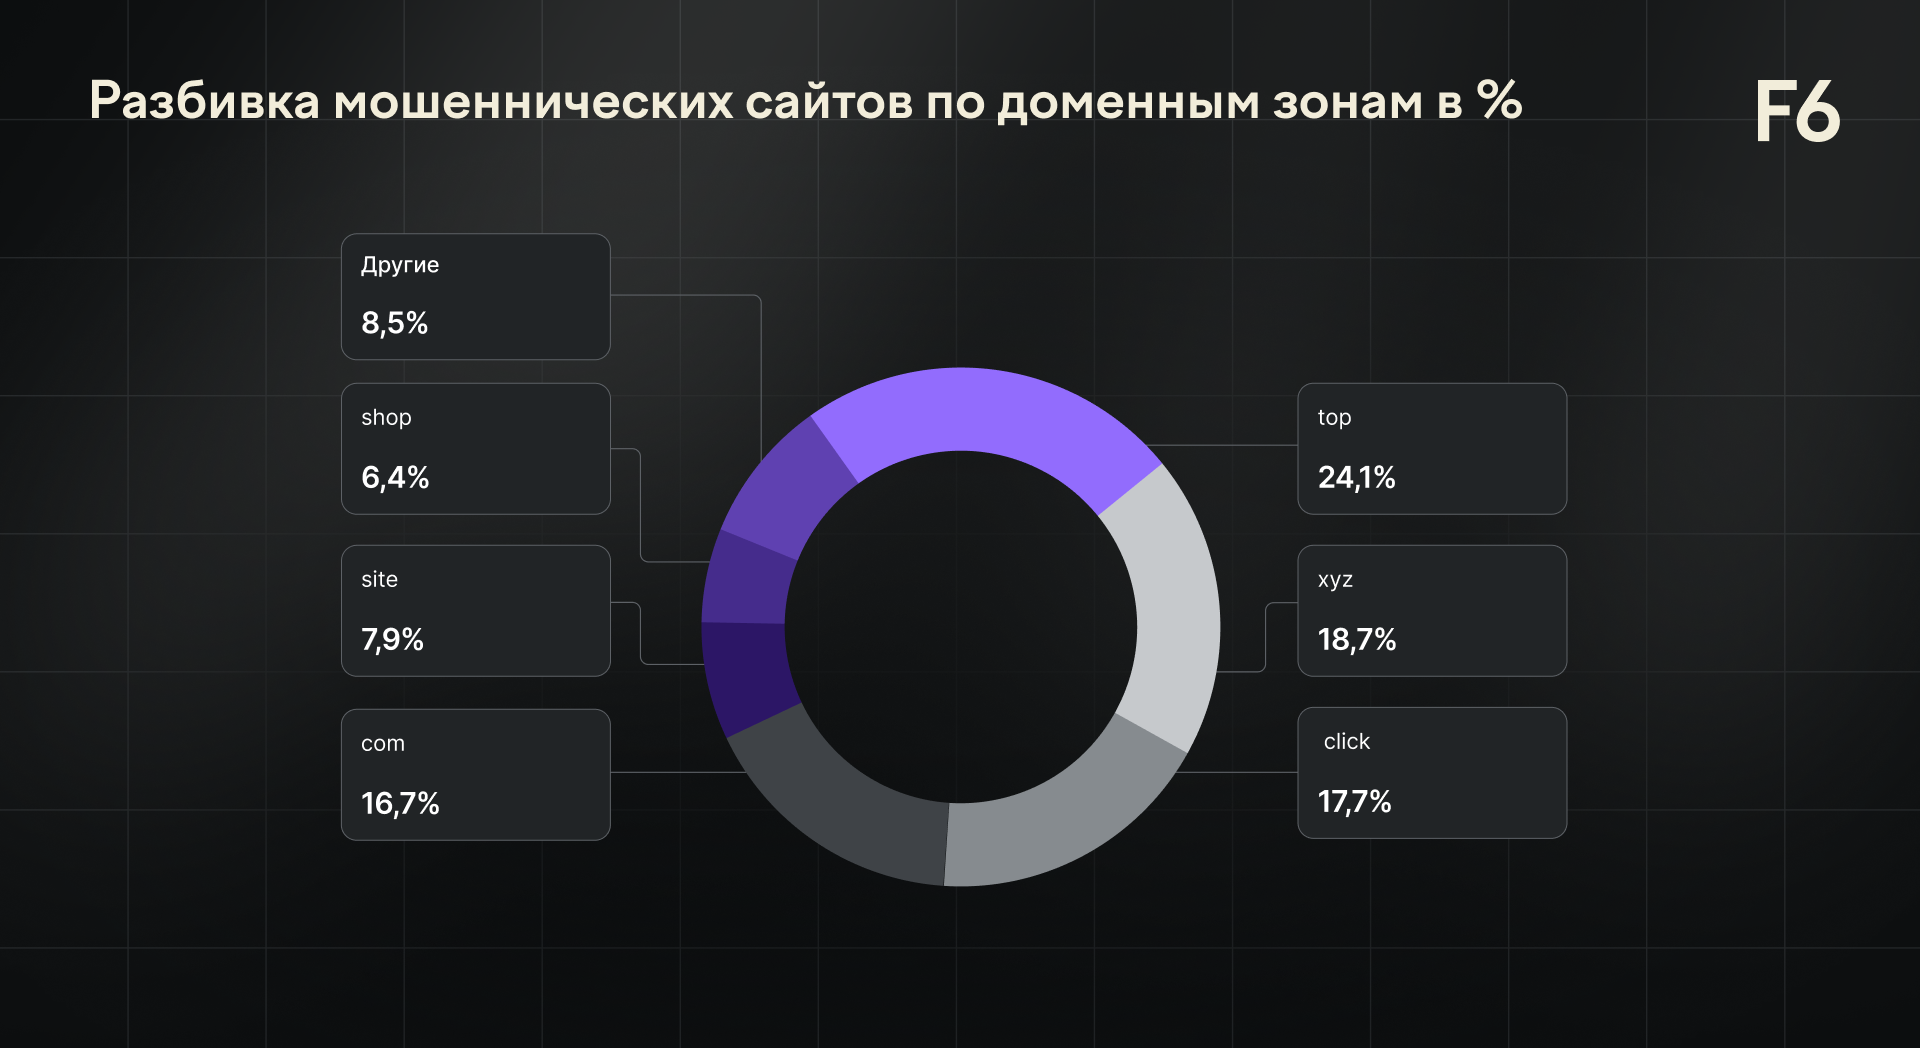
В Беларуси злоумышленники почти не используют национальные домены .by. В России, наоборот, доля фишинговых сайтов в зоне .ru остаётся значительной, хотя и снижается. Чтобы продлить «жизнь» своих ресурсов, мошенники чаще выбирают международные доменные зоны.


Бот-грабитель

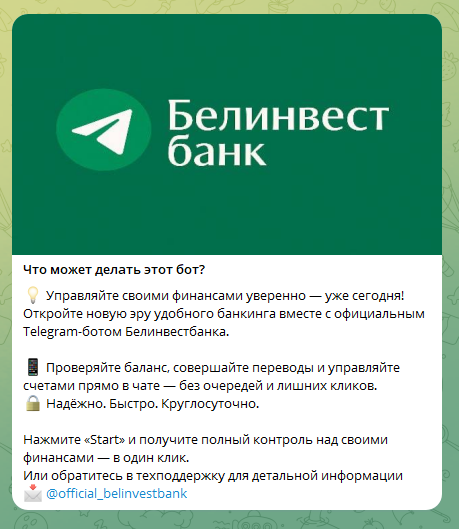
В Беларуси появился новый сценарий — угон банковских аккаунтов через телеграм-ботов.


Пользователю предлагают «официальный сервис», где нужно ввести логин и пароль от онлайн-банка. Дальше данные уходят мошенникам, которые получают реальный доступ к счёту. Аналитики считают, что этот метод могут позже перенести и в Россию.

Популярные схемы в Беларуси

Среди самых частых сценариев:

  • Инвестиционные ловушки — сайты с фейковыми новостями и обещаниями быстрых доходов;
  • Фальшивые розыгрыши от имени банков — обещают перевести «бонус» за участие в опросе, но требуют логин и пароль от банка;
  • Угон аккаунтов в Telegram и WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) через поддельные голосования;
  • Блокировка iPhone через фишинг под iCloud;
  • Фейковые компенсации, поддельные опросы и сайты, маскирующиеся под почтовые компании.

Эксперты отмечают, что мошенники быстро меняют тактику и адаптируются под новые условия. Поэтому главная защита остаётся прежней — внимательность самих пользователей.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru