


BloxTools в TikTok угоняет аккаунты Roblox под видом генератора робуксов

BloxTools в TikTok угоняет аккаунты Roblox под видом генератора робуксов

BloxTools в TikTok угоняет аккаунты Roblox под видом генератора робуксов

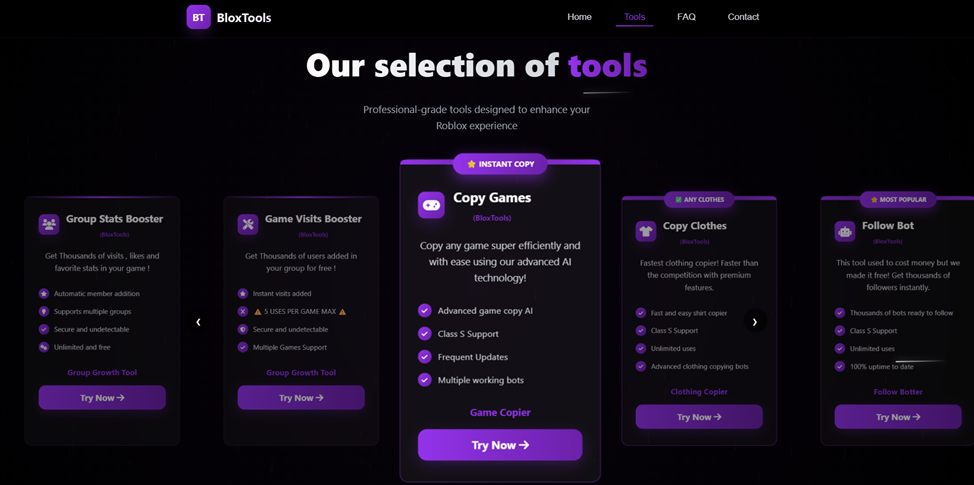
Специалисты Центра кибербезопасности «Эфшесть/F6» обнаружили новую фишинговую схему для угона учётных записей Roblox. Мошенники продвигают через короткие видео в TikTok сайты под выдуманным брендом BloxTools и обещают геймерам всё сразу: бесплатные робуксы, копирование игр, копирование одежды, хак аккаунтов и прочую магию.

На деле кнопка ведёт не к халяве, а к потере аккаунта. Схема рассчитана прежде всего на неопытных пользователей и детей.

Roblox остаётся популярным у аудитории 10-14 лет, а значит, мошенники бьют туда, где обещание бесплатной валюты и секретного инструмента работает особенно хорошо. Всё выглядит как типичный игровой лайфхак: сайт, красивые кнопки, «ИИ-технологии», «100% безопасно», «без логина», «без банов».


Дальше пользователю предлагают открыть Roblox, зайти в инструменты разработчика браузера, скопировать сетевой запрос как PowerShell или cURL и вставить получившийся код на сайт BloxTools. Объясняют это как работу с неким «player file». Но никакой это не player file. Внутри такого кода может находиться сессионная cookie .ROBLOSECURITY, которая позволяет зайти в аккаунт без пароля и даже без прохождения двухфакторной аутентификации.

Жертве фактически дают инструкцию, как взломать саму себя. Не нужно устанавливать троян, скачивать чит или вводить пароль на фейковой странице. Достаточно руками скопировать живую сессию и отдать её злоумышленникам.

После этого аккаунт можно продать, разобрать на игровые предметы, использовать для рассылки новых фишинговых ссылок или попытаться через ребёнка добраться до денег родителей.

По обращению CERT «Эфшесть/F6» уже заблокированы пять фишинговых сайтов, задействованных в этой схеме. Но расслабляться рано: такие площадки легко клонируются и переезжают на новые домены. Сегодня один BloxTools умер, завтра появятся ещё три «супербезопасных генератора робуксов».

В «Эфшесть/F6» подчёркивают: BloxTools не взламывает Roblox и не копирует игры. Это обычный фишинг с перехватом сессии, только упакованный под модный инструмент для геймеров. Главная рекомендация простая: никогда не копировать код из DevTools и не вставлять его на сторонних сайтах.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru