


Дропперы на Android стали универсальным инструментом для зловредов

Дропперы на Android стали универсальным инструментом для зловредов

Дропперы на Android стали универсальным инструментом для зловредов

Исследователи из ThreatFabric сообщили о новой эволюции Android-дропперов — приложений, которые выглядят безобидно, но на самом деле загружают и устанавливают зловреды. Раньше такие инструменты чаще всего использовались для распространения банковских троянов, теперь же они применяются и для простого шпионажа, и для кражи СМС.

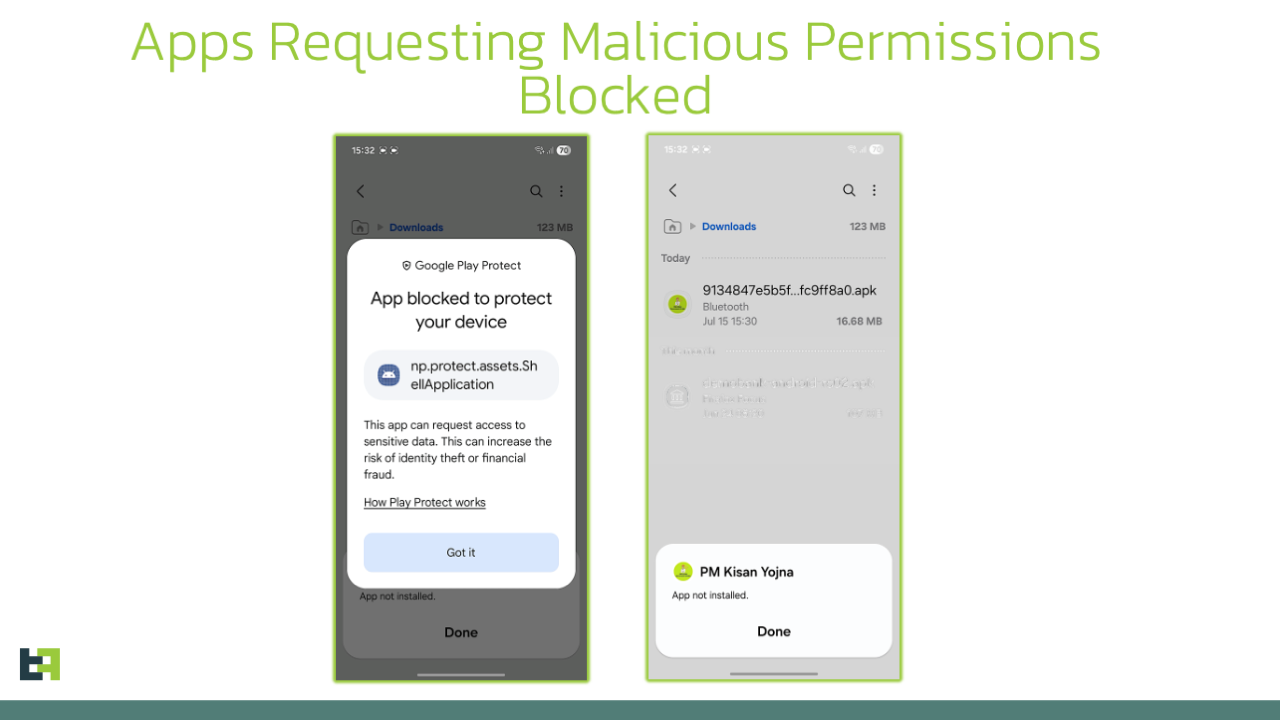
Причём злоумышленники научились обходить как стандартную защиту Google Play Protect, так и новый Pilot Program, созданный специально для «опасных» регионов вроде Индии, Бразилии или Таиланда.

Суть дроппера проста: на первый взгляд это легитимное приложение с минимумом разрешений. После установки оно запускает второй этап — подгружает или расшифровывает настоящий вредоносный код и уже тогда запрашивает доступ к опасным функциям.


Благодаря такому подходу система защиты «видит» обычное приложение, а пользователь успевает его установить и довериться ему.

ThreatFabric отмечает, что сегодня дропперы стали универсальным инструментом: они помогают выживать даже простым вредоносным программам, вроде СМС-стилеров, давая им «фору» перед системами защиты.

Одним из показательных примеров стал RewardDropMiner — многофункциональный дроппер, который раньше умел не только ставить шпионский софт, но и добывать Monero на заражённом устройстве. В новой версии разработчики убрали майнер, но сам механизм загрузки и маскировки остался.

Кроме него в отчёте упоминаются и другие активные семейства дропперов:

  • SecuriDropper — откладывает запросы на разрешения с помощью Session Installer API,
  • Zombinder — объединяет легальные приложения с вредоносными,
  • BrokewellDropper — распространяет продвинутые банковские трояны,
  • HiddenCatDropper — делает ставку на скрытую работу и устойчивость,
  • TiramisuDropper — активно используется для доставки RAT SpyNote.

Главный вывод экспертов: дропперы больше не нишевое оружие для банковских атак, а массовый инструмент доставки любых зловредов. И пока Google совершенствует свои программы защиты, злоумышленники тут же адаптируют схемы, превращая эту борьбу в игру в «кошки-мышки».

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru