


Apple пугает пользователей iPhone за обход оплаты в App Store

Apple пугает пользователей iPhone за обход оплаты в App Store

Apple пугает пользователей iPhone за обход оплаты в App Store

После того как Евросоюз обязал Apple разрешить сторонним разработчикам использовать альтернативные платёжные системы в приложениях на iPhone, компания, похоже, решила действовать через запугивание.

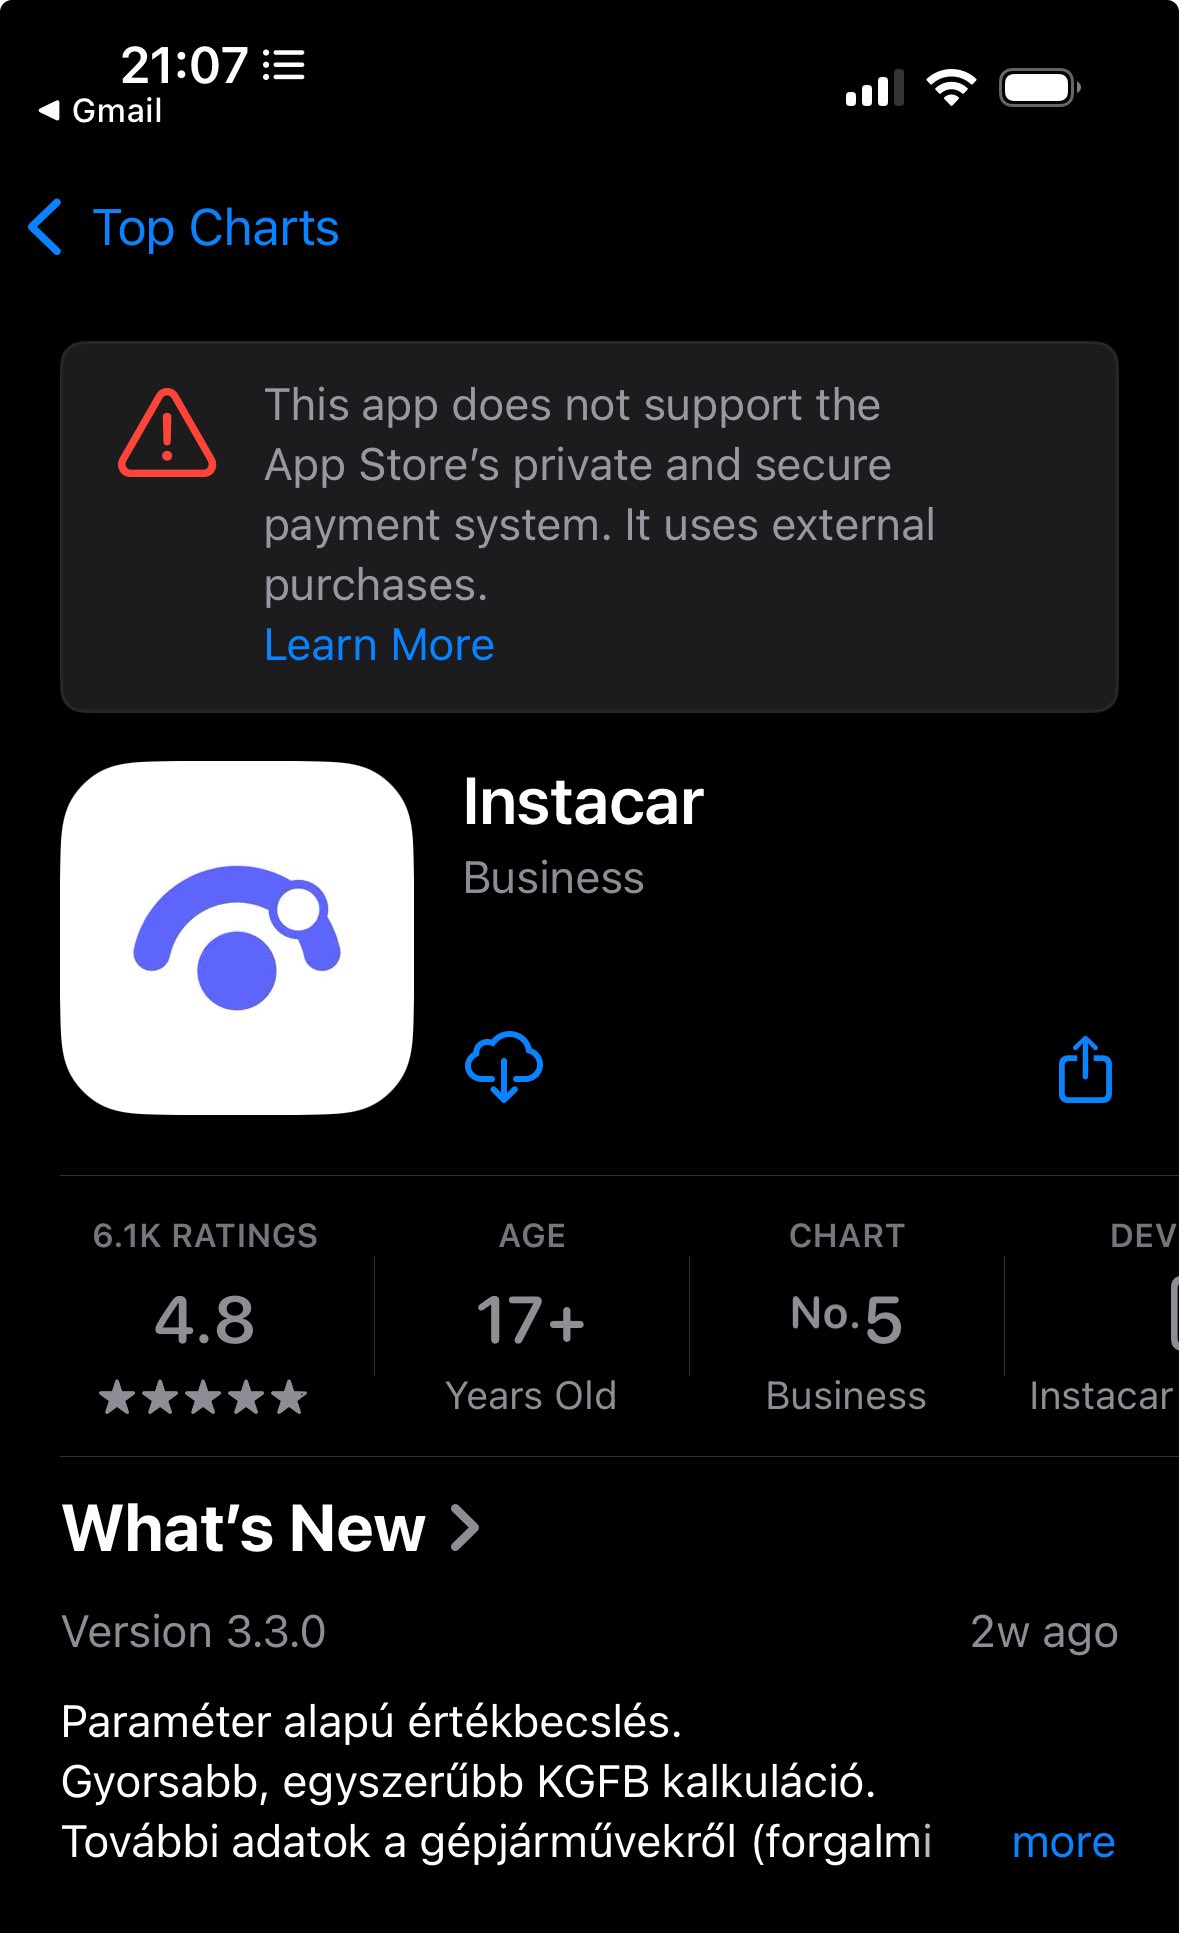
Теперь при попытке воспользоваться внешним способом оплаты пользователи видят яркое предупреждение с иконкой «восклицательного знака в треугольнике», которое обычно используется для самых серьёзных угроз — например, при риске потери данных.

Разработчик Виктор Марич первым показал это в Twitter (X), на примере популярного венгерского бизнес-приложения Instacar. Он написал:

«Apple наказывает приложения, использующие сторонние платёжные системы».


Разработчик софта для macOS Майкл Цай напоминает, что у Apple есть чёткие правила, согласно которым используется тот или иной тип предупреждения.

Критический значок (оранжевый треугольник с восклицательным знаком) по их же собственным гайдлайнам должен применяться только в действительно серьёзных случаях, когда есть риск потери данных. Очевидно, что использование платёжных систем вроде Stripe или PayPal к такому не относится.

К тому же такие «страшилки» противоречат Закону о цифровых рынках ЕС (DMA) — именно тот закон и обязал Apple открыть App Store для альтернативных платёжных методов. DMA запрещает использование любых форм давления или «отговаривающих» экранов, которые мешают пользователям выбирать внешний способ оплаты.

Иначе говоря, Apple теряет контроль над единственным местом, где раньше полностью диктовала условия — App Store, и теперь пробует держать пользователей страхом.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru