


Новая уязвимость в Intel CPU позволяет сливать данные из ядра ОС

Новая уязвимость в Intel CPU позволяет сливать данные из ядра ОС

Новая уязвимость в Intel CPU позволяет сливать данные из ядра ОС

Исследователи из ETH Zurich нашли новую уязвимость в всех современных процессорах Intel — даже в тех, где уже были включены защиты от Spectre. Проблема получила название Branch Privilege Injection и отслеживается под кодом CVE-2024-45332. Да, опять атака через спекулятивное выполнение.

Когда процессор «угадывает», куда прыгнет ветка кода (это делает так называемый branch predictor), он может ошибиться.

Обычно это не страшно — ошибку откатывают. Но если предсказание окажется «успешным», оно выполняется так быстро, что может вмешаться в переход между пользовательским режимом и ядром. Получается, обновление предсказаний ветвлений пересекает границы привилегий.

Это означает, что обычное приложение может подсунуть процессору «приманку», а затем запустить системный вызов — и в этот короткий момент CPU будет выполнять инструкции с уровня ядра, но по сценарию атакующего. Результат — можно слить, например, содержимое /etc/shadow, где хранятся хеши паролей.

Насколько это серьёзно?

Очень. Исследователи продемонстрировали утечку данных из ядра на Ubuntu 24.04, причём со всеми стандартными мерами защиты включёнными. Скорость утечки — до 5.6 КБ/с при 99.8% точности.


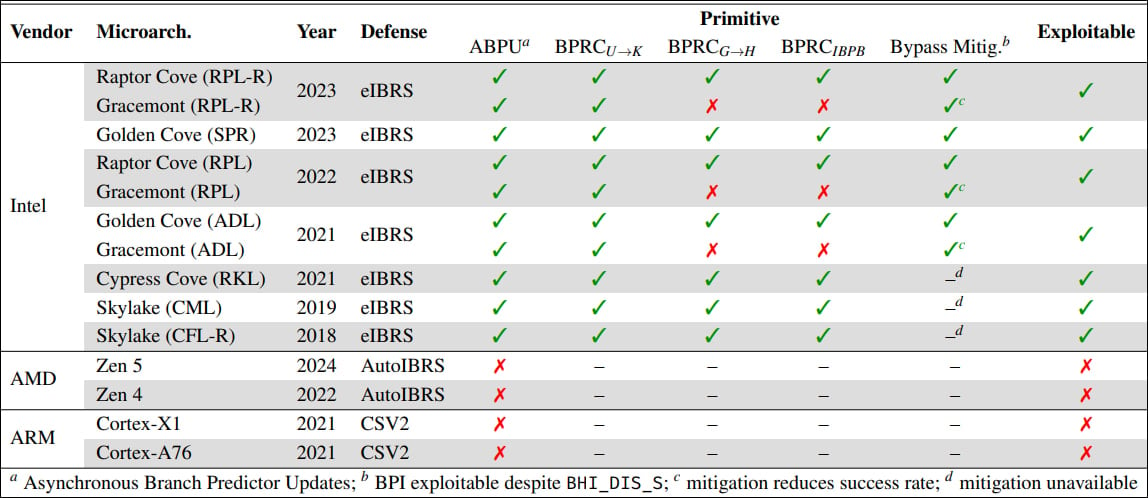
Затронуты все процессоры Intel начиная с 9-го поколения (Coffee Lake Refresh) и до свежих Raptor Lake. Более старые — не проверялись, но, по словам исследователей, предсказания ветвлений могли прорываться через защиту даже на 7-м поколении (Kaby Lake).

У AMD и Arm такой проблемы нет — у них предсказатели работают синхронно с выполнением инструкций.

Intel уже выпустила микрокодные обновления, устраняющие уязвимость. Производительность падает умеренно:

  • Микрокод — до 2.7% замедления
  • Защитный софт — от 1.6% до 8.3%, в зависимости от CPU


Никаких атак в реальной жизни пока не зафиксировано, но Intel советует срочно обновить BIOS/UEFI и операционную систему. А если вы используете уязвимые процессоры в облаке или при работе с критичными данными — отнестись к этому особенно серьёзно.

Где будут детали?

Полное описание атаки ETH Zurich представит на конференции USENIX Security 2025. А Intel, в свою очередь, опубликовала бюллетень и поблагодарила исследователей за сотрудничество.

«Мы усиливаем защиту от Spectre v2 и рекомендуем пользователям обратиться к производителям систем для получения обновлений», — заявили в Intel.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru