


Фишинг-пак Morphing Meerkat использует записи DNS MX для прицела ловушек

Фишинг-пак Morphing Meerkat использует записи DNS MX для прицела ловушек

Фишинг-пак Morphing Meerkat использует записи DNS MX для прицела ловушек

Наборы инструментов фишинга, которые в Infoblox именуют Morphing Meerkat, заточены под кражу учеток имейл. От аналогов их отличает использование MX-записей, позволяющих идентифицировать провайдера цели и скорректировать атаку на лету.

Киберкампании с использованием фишинг-паков Morphing Meerkat эксперты отслеживают с января 2020 года.

На тот момент созданный на их основе теневой сервис (PhaaS, phishing-as-a-service) предлагал подписчикам выбор из пяти брендов: Gmail, Outlook, AOL, Office 365 и Yahoo, и все шаблоны были заточены под английский язык.

В настоящее время список атакуемых имейл содержит 114 наименований, а текст поддельных писем автоматически переводится на язык, выставленный в браузере мишени (JavaScript-модуль предоставляет более десятка опций, включая русский).

Платформа Morphing Meerkat обеспечивает проведение массовых спам-рассылок со спуфингом имени и адреса отправителя. Чаще всего такие сообщения уведомляют о проблемах с почтовым аккаунтом; изредка также попадаются фальшивки, написанные от имени банков (о платежах) и логистических компаний (о доставке груза).

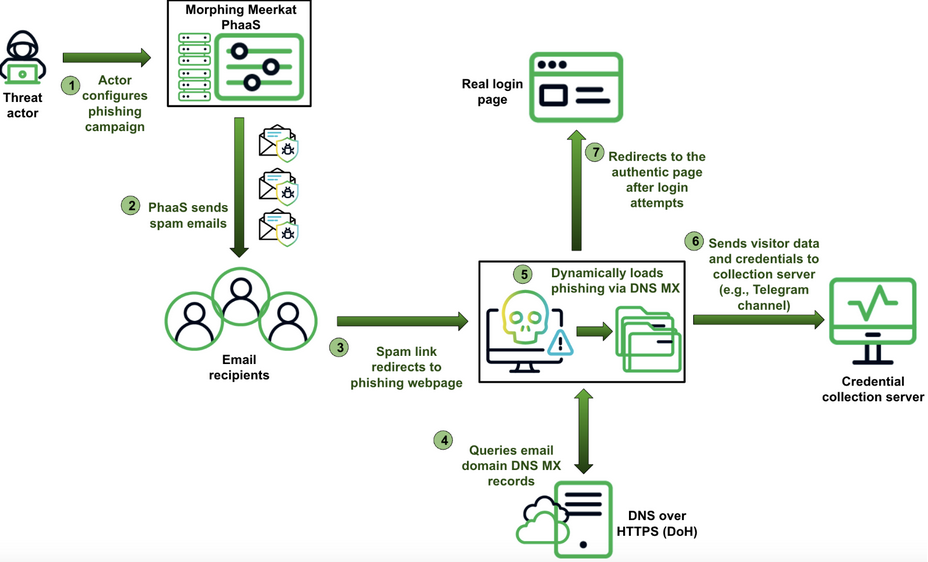
Для проведения рассылок в рамках PhaaS используются почтовики десятка интернет-провайдеров — в основном серверы британского iomart и американского HostPapa. Вставленные в тело письма ссылки запускают цепочку редиректов, в которую могут быть вовлеченные взломанные сайты WordPress, файлообменники, рекламные сервисы с уязвимостью Open Redirect, а также службы сокращения ссылок.

В поисках MX-записей для доменов Morphing Meerkat обращается к сервису Cloudflare DoH либо Google Public DNS, а затем, используя кастомный словарь имен, загружает соответствующий фишинговый файл HTML. При отсутствии совпадений по дефолту отображается страница авторизации Roundcube.

После ввода идентификаторов в фишинговую форму жертву перенаправляют на настоящую страницу входа — на случай возникновения у нее сомнений. Сбор краденого может осуществляться разными способами, в том числе через Telegram.

Для защиты от анализа используются обфускация кода и контроль действий визитеров на фишинговых страницах, где запрещено пользоваться правой кнопкой мыши (открывает контекстное меню), а также горячими клавишами Ctrl + S (сохраняет HTML-код на машине пользователя) и Ctrl + U (открывает исходный код веб-страницы).


Последние годы эксперты фиксируют рост популярности PhaaS у киберкриминала, и число таких сервисов множится. Так, недавно создатели Darcula запустили новую фишинг-платформу — Licid, которая тоже позволяет проводить атаки на владельцев iPhone и Android-устройств.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru