

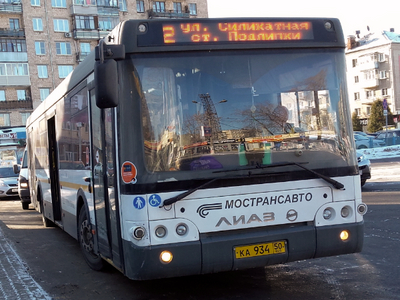

Из-за атаки автобусы Мострансавто пропали с карт

Из-за атаки автобусы Мострансавто пропали с карт

Из-за атаки автобусы Мострансавто пропали с карт

Кибератака на компанию «Мострансавто» началась еще в пятницу, 21 марта, однако до сих пор ее последствия не удалось устранить полностью. Из-за инцидента автобусы перестали отображаться в приложениях «Яндекс. Карты» и «Транспорт Подмосковья».

«Мострансавто» осуществляет пассажирские перевозки в Москве, по территории Московской области, а также в соседних регионах: Тульской, Калужской, Рязанской и Тверской областях. Общий автопарк компании насчитывает более 6 тысяч автобусов, которые работают на 1400 маршрутах.

Об атаке сообщил генеральный директор «Мострансавто» Андрей Майоров в своем Telegram-канале: «На Яндекс.Картах и в Транспорте Подмосковья наши автобусы могут не отображаться. В пятницу вечером наши серверы подверглись атаке, и за выходные полностью устранить последствия не удалось. Как только восстановим, сообщу дополнительно».

Официальное сообщение об инциденте появилось сегодня утром. В нем указано, что из-за атаки временно недоступны некоторые внутренние системы, включая систему диспетчеризации. При этом характер произошедшего компания не раскрывает. По информации источников газеты «Вечерняя Москва», речь идет о DDoS-атаке.

«Специалисты компании незамедлительно приступили к устранению последствий атаки и восстановлению нормальной работы всех систем. В настоящее время ведутся необходимые технические мероприятия, чтобы как можно быстрее вернуть работоспособность сервисов, — говорится в официальном заявлении «Мострансавто». — Мы приносим пассажирам извинения за временные неудобства, вызванные инцидентом, и благодарим за понимание. Компания прикладывает все усилия, чтобы минимизировать последствия атаки и оперативно вернуть привычный уровень сервиса».

Как сообщили представители «Мострансавто», дополнительная информация о ходе восстановительных работ будет оперативно публиковаться на официальных ресурсах компании.

В целом по России на долю DDoS-атак в 2024 году пришлось около половины всего интернет-трафика. По данным МТС Red/Red Security, транспортная отрасль вошла в число секторов, где интенсивность подобных атак росла особенно активно.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru