


Microsoft отказалась закрывать критическую 0-day уязвимость в Windows

Microsoft отказалась закрывать критическую 0-day уязвимость в Windows

Microsoft отказалась закрывать критическую 0-day уязвимость в Windows

Специалисты Trend Micro зафиксировали эксплуатацию ранее неизвестной уязвимости в Windows (ZDI-CAN-25373) в атаках, нацеленных на кибершпионаж и кражу данных. Брешь якобы используется правительственными гипергруппами аж с 2017 года.

Несмотря серьёзную киберугрозу, Microsoft отказалась выпускать патч, заявив, что уязвимость «не соответствует уровню риска».

Однако специалисты Trend Micro считают, что корпорация недооценивает масштабы эксплуатации этой бреши. Они представили доказательства работы эксплойта в рамках программы Trend ZDI, но Microsoft всё равно не хочет выпускать апдейт.

По данным Trend Micro, уязвимость позволяет злоумышленникам выполнять произвольный код на устройствах под управлением Windows. В атаках были замечены такие известные киберпреступные группировки, как Evil Corp, APT43 (Kimsuky), Bitter, APT37, Mustang Panda, SideWinder, RedHotel и Konni.

Основные цели атак расположены в Северной и Южной Америке, Европе, Восточной Азии и Австралии. Примерно 70% атак были направлены на шпионаж и кражу информации, тогда как финансовая выгода выступала причиной только в 20% случаев.

Злоумышленники используют различные вредоносные программы, такие как Ursnif, Gh0st RAT и Trickbot, а также платформы «вредонос как услуга» (MaaS), что усложняет борьбу с этой угрозой.

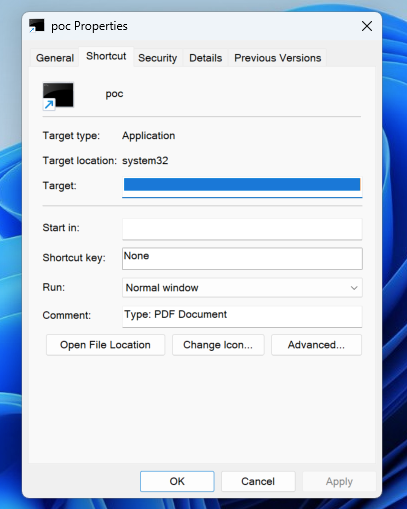
Брешь ZDI-CAN-25373 связана с ошибкой отображения критически важной информации в пользовательском интерфейсе Windows (CWE-451). Атакующие используют специальные файлы .lnk (ярлыки) со скрытыми аргументами командной строки, маскируя их с помощью пробелов и управляющих символов (горизонтальная табуляция, перенос строки и т. д.).

При проверке таких ярлыков в стандартном интерфейсе Windows вредоносные аргументы остаются невидимыми для пользователя, что позволяет атакующим незаметно выполнять код на уязвимых устройствах. Чтобы эксплуатация уязвимости была успешной, пользователь должен открыть заражённый файл или перейти по вредоносной ссылке.

Подпишитесь на новости

Зарубежные онлайн-покупки хотят обложить НДС 22% и сбором за посылку

Минфин предложил добавить к товарам из иностранных интернет-магазинов и маркетплейсов стандартный НДС в размере 22%. Даже мелкие посылки решили не отпускать с пустыми руками: за каждое почтовое отправление стоимостью до 200 евро хотят дополнительно брать таможенный сбор 100 рублей.

Поправки вошли в пакет изменений Налогового кодекса и проект федерального бюджета на 2027-2029 годы, который Минфин внёс в правительство.

Новые правила пока не действуют, инициативу ещё предстоит рассмотреть и принять.

Налоговыми агентами станут электронные торговые площадки. Формально платить НДС будут маркетплейсы, но покупатель, скорее всего, увидит его там, где обычно появляются все издержки бизнеса, — в итоговом ценнике.

В Минфине объясняют предложение необходимостью выровнять условия конкуренции между российскими продавцами и зарубежными сервисами, а заодно продолжить обеление экономики.

Сейчас трансграничные покупки стоимостью до 200 евро подпадают под беспошлинный лимит ЕАЭС. После изменения правил ценовой иммунитет мелких заказов заметно ослабнет: НДС планируется начислять независимо от стоимости покупки, а почтовую посылку дополнительно встретит сбор в 100 рублей.

Ранее обсуждался более мягкий сценарий — поэтапное повышение НДС с 7% в 2027 году до 22% в 2029-м. Однако в новый пакет вошла сразу полная ставка. Видимо, решили не растягивать распаковку налогового сюрприза на три года.

Если поправки примут, привычная охота за дешёвыми товарами на зарубежных площадках станет дороже.

RSS: Новости на портале Anti-Malware.ru