


Microsoft отказалась закрывать критическую 0-day уязвимость в Windows

Microsoft отказалась закрывать критическую 0-day уязвимость в Windows

Microsoft отказалась закрывать критическую 0-day уязвимость в Windows

Специалисты Trend Micro зафиксировали эксплуатацию ранее неизвестной уязвимости в Windows (ZDI-CAN-25373) в атаках, нацеленных на кибершпионаж и кражу данных. Брешь якобы используется правительственными гипергруппами аж с 2017 года.

Несмотря серьёзную киберугрозу, Microsoft отказалась выпускать патч, заявив, что уязвимость «не соответствует уровню риска».

Однако специалисты Trend Micro считают, что корпорация недооценивает масштабы эксплуатации этой бреши. Они представили доказательства работы эксплойта в рамках программы Trend ZDI, но Microsoft всё равно не хочет выпускать апдейт.

По данным Trend Micro, уязвимость позволяет злоумышленникам выполнять произвольный код на устройствах под управлением Windows. В атаках были замечены такие известные киберпреступные группировки, как Evil Corp, APT43 (Kimsuky), Bitter, APT37, Mustang Panda, SideWinder, RedHotel и Konni.

Основные цели атак расположены в Северной и Южной Америке, Европе, Восточной Азии и Австралии. Примерно 70% атак были направлены на шпионаж и кражу информации, тогда как финансовая выгода выступала причиной только в 20% случаев.

Злоумышленники используют различные вредоносные программы, такие как Ursnif, Gh0st RAT и Trickbot, а также платформы «вредонос как услуга» (MaaS), что усложняет борьбу с этой угрозой.

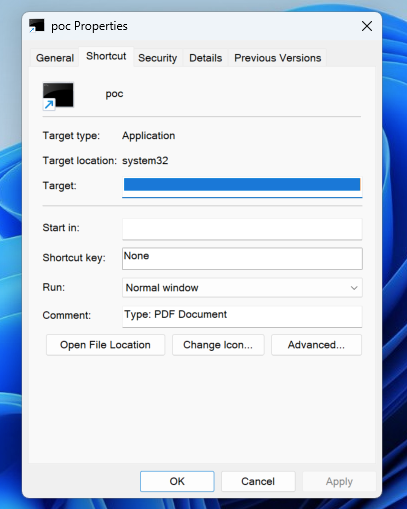
Брешь ZDI-CAN-25373 связана с ошибкой отображения критически важной информации в пользовательском интерфейсе Windows (CWE-451). Атакующие используют специальные файлы .lnk (ярлыки) со скрытыми аргументами командной строки, маскируя их с помощью пробелов и управляющих символов (горизонтальная табуляция, перенос строки и т. д.).

При проверке таких ярлыков в стандартном интерфейсе Windows вредоносные аргументы остаются невидимыми для пользователя, что позволяет атакующим незаметно выполнять код на уязвимых устройствах. Чтобы эксплуатация уязвимости была успешной, пользователь должен открыть заражённый файл или перейти по вредоносной ссылке.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru