


Незакрытые уязвимости в веб-камере помогли шифровальщику Akira обойти EDR

Незакрытые уязвимости в веб-камере помогли шифровальщику Akira обойти EDR

Незакрытые уязвимости в веб-камере помогли шифровальщику Akira обойти EDR

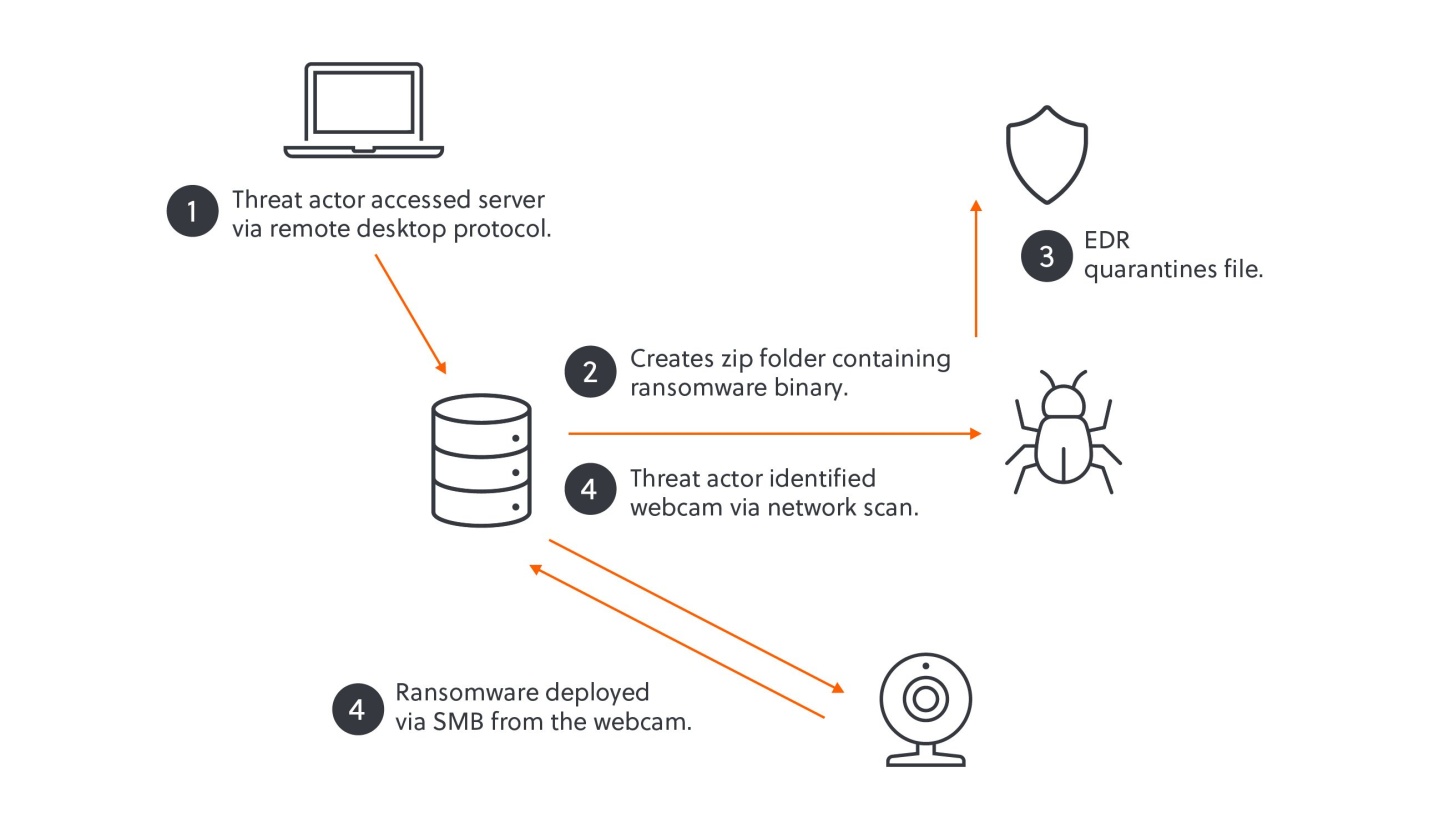
При разборе атаки Akira на клиента эксперты S-RM Intelligence and Risk Consulting обнаружили, что злоумышленникам удалось протащить в сеть шифровальщика в обход защиты из-за непропатченной веб-камеры, на которой к тому же отсутствовал агент EDR.

Первичный доступ к целевой сети был получен через взлом решения удаленного доступа (видимо, с помощью краденых учеток или брутфорсом). После этого авторы атаки развернули AnyDesk для закрепления и приступили к краже данных (чтобы потом шантажировать жертву публикацией).

Для горизонтального перемещения по сети использовался RDP. Когда очередь дошла до Akira, попытки развертывания шифратора для Windows оказались безуспешными: используемая жертвой EDR успешно их пресекала.

В поисках обходных путей взломщики обнаружили в сети несколько IoT-устройств, неохваченных бдительным оком EDR. Выбор остановился на веб-камере: в ней присутствовали несколько уязвимостей (патчи для них существовали, но их по какой-то причине не поставили), а ОС (облегченная Linux) была совместима с Linux-шифратором Akira.

Захватив контроль над девайсом, авторы атаки подключили SMB-ресурсы Windows и запустили шифрование в сетевых папках. Трюк удался, поскольку веб-камера не мониторилась, и ИБ-служба жертвы не смогла заметить рост исходящего с нее SMB-трафика.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru