


Незакрытые уязвимости в веб-камере помогли шифровальщику Akira обойти EDR

Незакрытые уязвимости в веб-камере помогли шифровальщику Akira обойти EDR

Незакрытые уязвимости в веб-камере помогли шифровальщику Akira обойти EDR

При разборе атаки Akira на клиента эксперты S-RM Intelligence and Risk Consulting обнаружили, что злоумышленникам удалось протащить в сеть шифровальщика в обход защиты из-за непропатченной веб-камеры, на которой к тому же отсутствовал агент EDR.

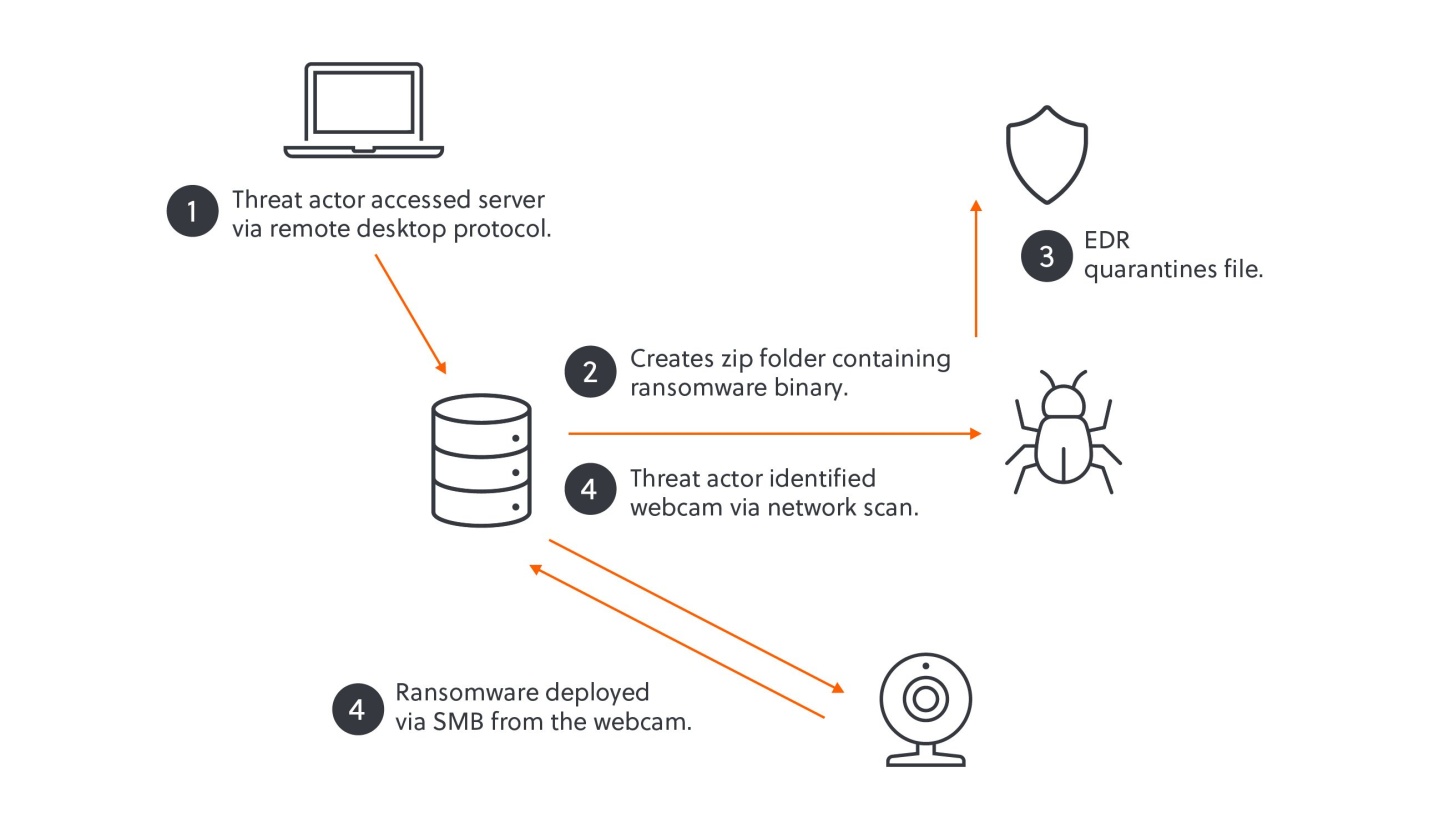
Первичный доступ к целевой сети был получен через взлом решения удаленного доступа (видимо, с помощью краденых учеток или брутфорсом). После этого авторы атаки развернули AnyDesk для закрепления и приступили к краже данных (чтобы потом шантажировать жертву публикацией).

Для горизонтального перемещения по сети использовался RDP. Когда очередь дошла до Akira, попытки развертывания шифратора для Windows оказались безуспешными: используемая жертвой EDR успешно их пресекала.

В поисках обходных путей взломщики обнаружили в сети несколько IoT-устройств, неохваченных бдительным оком EDR. Выбор остановился на веб-камере: в ней присутствовали несколько уязвимостей (патчи для них существовали, но их по какой-то причине не поставили), а ОС (облегченная Linux) была совместима с Linux-шифратором Akira.

Захватив контроль над девайсом, авторы атаки подключили SMB-ресурсы Windows и запустили шифрование в сетевых папках. Трюк удался, поскольку веб-камера не мониторилась, и ИБ-служба жертвы не смогла заметить рост исходящего с нее SMB-трафика.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru