


Android-шпион SpyLend проник на 100 тыс. смартфонов из Google Play Store

Android-шпион SpyLend проник на 100 тыс. смартфонов из Google Play Store

Android-шпион SpyLend проник на 100 тыс. смартфонов из Google Play Store

Шпионское приложение для Android, получившее имя SpyLend, проникло на смартфоны более 100 тысяч пользователей из официального магазина Google Play. Злоумышленники замаскировали его под софт для финансов.

SpyLend входит в семейство зловредов для мобильных устройств — SpyLoan, отличительной чертой которых является маскировка под финансовые приложения или сервисы для займа.

Как правило, такой софт пытается зацепить пользователей лёгкими и быстрыми займами с минимальными требованиями к документам и привлекательными условиями.

Однако после установки вредоносы запрашивают разрешения, позволяющие им перехватывать конфиденциальную информацию, включая журналы вызовов, СМС-сообщения, фотографии и геолокацию.

После этого все собранные данные используются для травли жертвы, вымогательства и прочих нехороших дел.

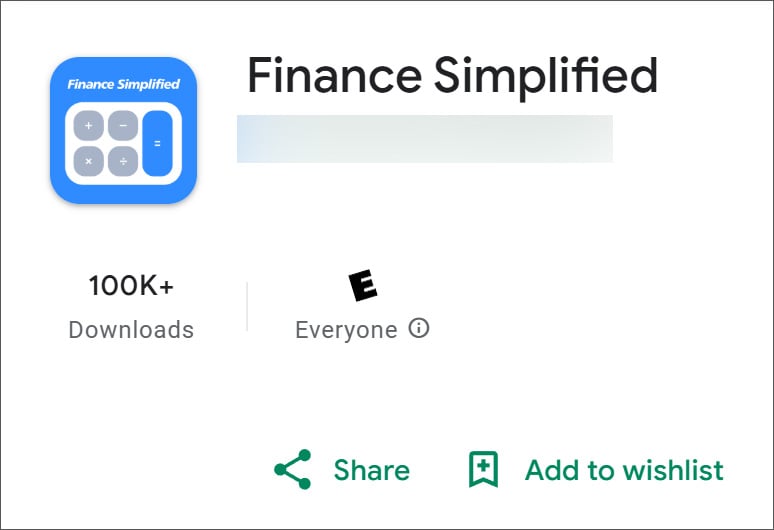
Специалисты компании CYFIRMA наткнулись на приложение «Finance Simplified», авторы которого обещали пользователям упростить управление финансами. Этот софт скачали из Google Play Store более 100 тыс. раз. Есть и другие APK, связанные с этой кампанией: KreditApple, PokketMe и StashFur.

В настоящий момент приложение удалено из Google Play, однако на заражённых смартфонах оно продолжит работать в фоновом режиме, собирая пользовательскую информацию.


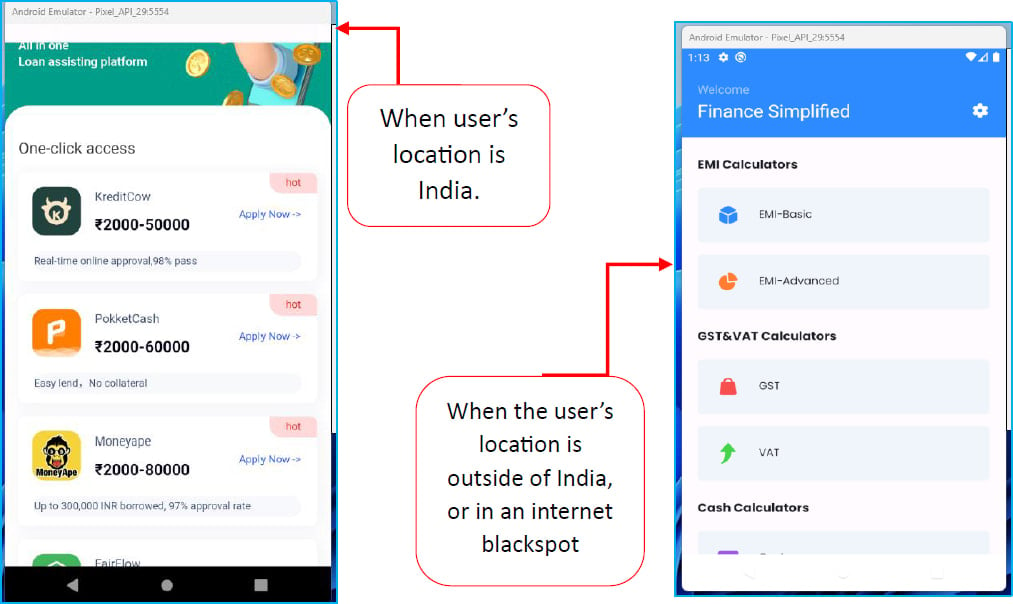
«Finance Simplified рекомендует владельцам смартфонов приложения для займа, загружает с помощью WebView соответствующие ресурсы и перенаправляет пользователей на сторонние сайты, откуда скачивается APK-файл», — пишут исследователи в отчёте.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru