

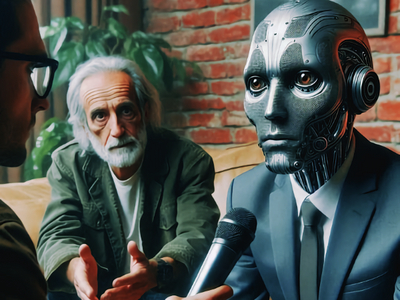

Мошенники пытаются пробраться в компании с помощью сотрудников-дипфейков

Мошенники пытаются пробраться в компании с помощью сотрудников-дипфейков

Мошенники пытаются пробраться в компании с помощью сотрудников-дипфейков

Случаи использования дипфейков при трудоустройстве пока редки, однако использование ИИ-технологий позволяет сделать фальшивки более убедительными и повысить процент успеха подобного мошенничества.

Принятый на работу лжесотрудник поможет злоумышленникам получить доступ к корпоративным данным и причинить работодателю значительный ущерб.

За последние пару месяцев обманщики дважды пытались использовать дипфейки на собеседовании в калифорнийском стартапе Vidoc Security Lab и почти преуспели. Их подвели невнимание к деталям и плохое качество видео.

Оба претендента на удаленную работу, якобы из Польши и Сербии, по телефону ответили на все вопросы и при этом звучали убедительно, но с сильным азиатским акцентом. Подлог стал очевиден в ходе сеанса видеосвязи: изображение явно было сфальсифицировано, мимика и жесты не соответствовали речи.

«Трудоустройство под личностью другого человека, созданной при помощи технологии дипфейка, потенциально дает преступнику возможность получить учетные записи и другую значимую информацию, которая может значительно облегчить задачу проникновения в инфраструктуру компании для развития атаки», — пояснила для «Известий» руководитель отдела привлечения талантов компании F.A.C.C.T. (отныне F6) Людмила Гвоздева.

Эксперт «Лаборатории Касперского» Дмитрий Аникин по этому поводу заявил, что мошенники пытались использовать дипфейки на собеседованиях еще в 2022 году, когда увеличился спрос на удаленку (из-за COVID-19).

Опрошенные репортером специалисты также отметили, что подобные происшествия в HR редки (в России пока не зафиксированы). Мошенники чаще используют ИИ для составления впечатляющих резюме.

Расширение использования ИИ-технологий породило новые риски, с которыми волей-неволей приходится считаться. Растет число атак, полагающихся на ИИ, участились случаи мошенничества с применением дипфейков, способных вернуть на повестку дня утратившие эффективность схемы обмана — вроде Fake Date.

К сожалению, технические новинки — всегда палка о двух концах, а инструменты на основе ИИ вообще трудно защитить от злоупотреблений. Недавний опрос показал, что такая возможность тревожит бизнесменов, однако многим не хватает ресурсов для достойного отпора злоумышленникам, вооруженным ИИ.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru