


Microsoft добавила функциональность sudo в тестовую сборку Windows Server

Microsoft добавила функциональность sudo в тестовую сборку Windows Server

Microsoft добавила функциональность sudo в тестовую сборку Windows Server

Microsoft решила добавить аналог фичи sudo, хорошо знакомой всем любителям Linux, в Windows Server 2025. Таким образом, у системных администраторов появится новый способ повышать привилегии для консольных приложений.

Консольная команда sudo (сокращённо от «superuser do») используется для системного администрирования UNIX-систем. Как правило, с её помощью пользователи с низкими правами получают возможность выполнять команды с привилегиями root.

Считается, что sudo обеспечивает оптимальный уровень безопасности: Linux-серверами вполне можно пользоваться с низкими правами, при этом имея возможность повысить их, если это потребуется для выполнения определённых команд.

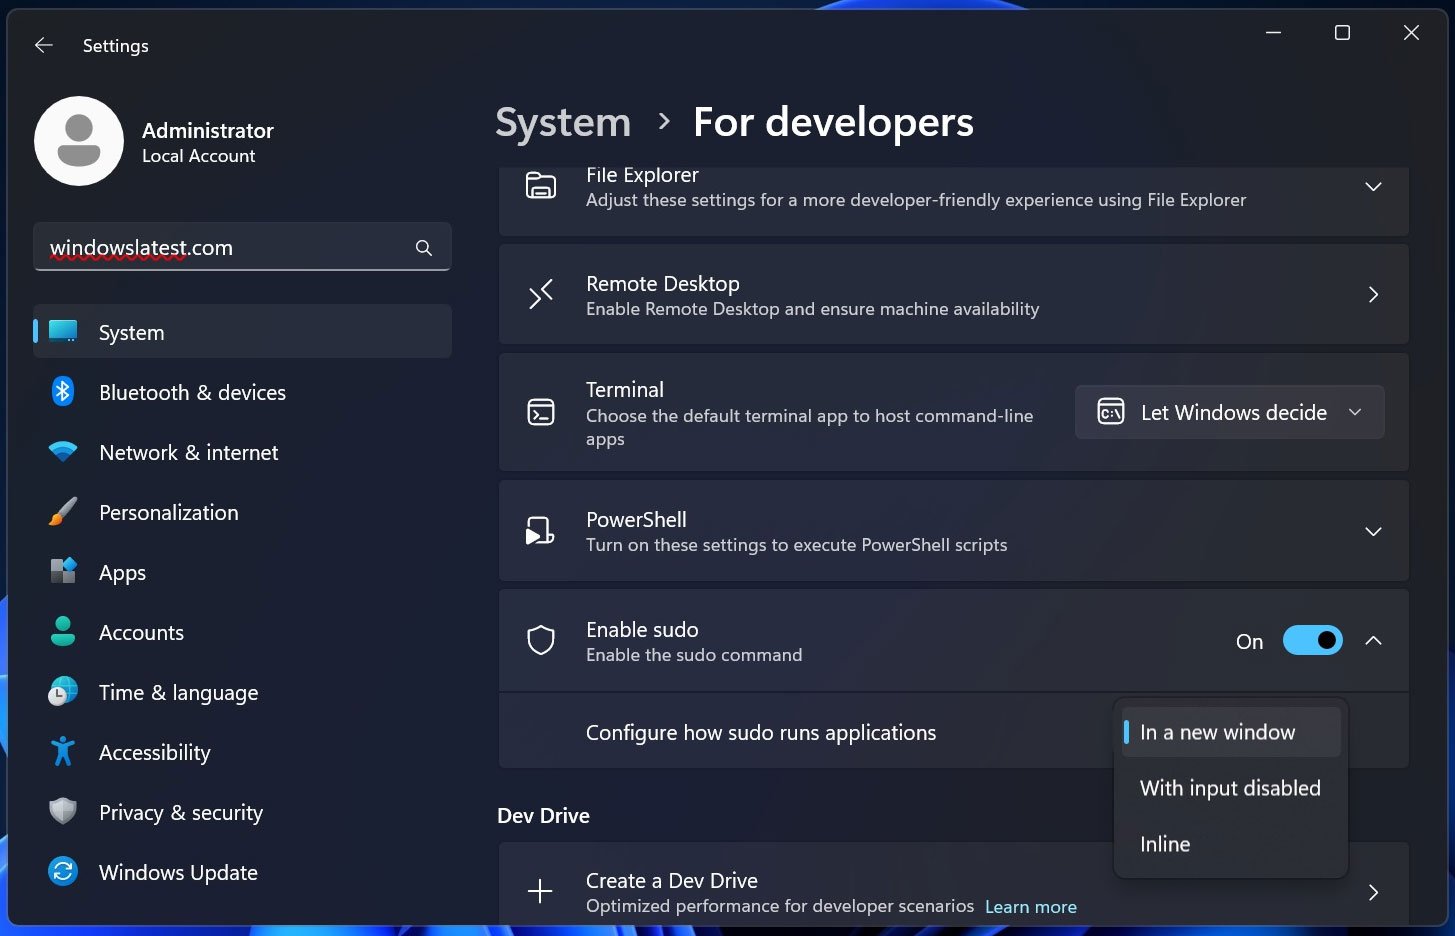
На днях Microsoft выпустила первый тестовый билд Windows Server 2025. Интересно, что он практически сразу просочился в общий доступ. Например, издание Windows Latest обратило внимание на наличие новых интересных функциональных возможностей в новой сборке. Одним из нововведений стали настройки для Windows-команды sudo.


Пока эти настройки доступны только в том случае, если вы активировали режим разработчика, и в настоящее время sudo не работает из командной строки. Другими словами, функциональность всё ещё находится на ранней стадии разработки.

Тем не менее настройки sudo раскрывают некоторые нюансы работы новой команды: администратор сможет запускать sudo-приложений в новом окне, с отключённым вводом и во встроенном режиме.

Ожидается, что принцип sudo поможет сисадминам работать с такими инструментами, как bcdedit и reagentc.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru