


Фишеры предлагают гурманам вошедший в моду дубайский шоколад

Фишеры предлагают гурманам вошедший в моду дубайский шоколад

Фишеры предлагают гурманам вошедший в моду дубайский шоколад

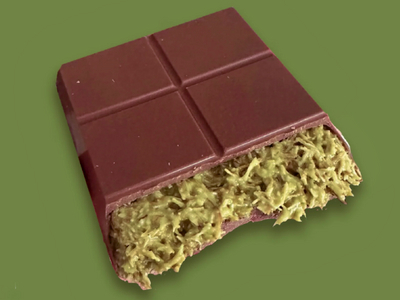
Мошенники придумали новую приманку для пользователей интернета. Эксперты «Лаборатории Касперского» обнаружили фишинговые страницы, имитирующие ресурсы продавцов и официальных поставщиков дубайского шоколада.

Если совершить покупку на таком сайте, и деньги, и платежные данные попадут в руки злоумышленников, а заказанный товар окажется мифом.

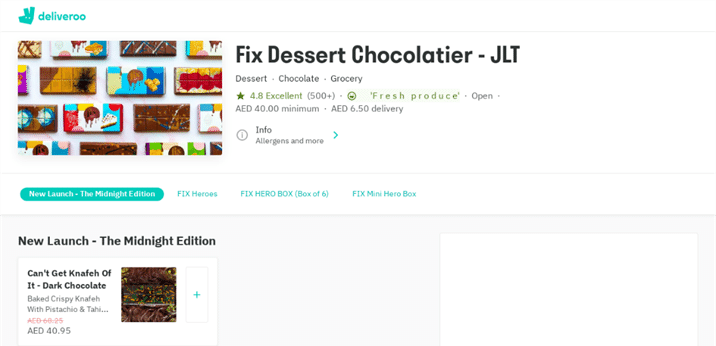
Одни фальшивки, по данным Kaspersky, ориентированы на жителей ОАЭ. Они используют логотип и элементы оформления сайта службы доставки Deliveroo либо производителя дубайского шоколада Fix Dessert Chocolatier.


Фейковые интернет-магазины, которые якобы получают товар напрямую от производителя, принимают заказы из разных стран, но тоже никогда их не выполняют.

«Злоумышленники постоянно эксплуатируют горячие темы в своих схемах, и дубайский шоколад яркий тому пример, — комментирует Ольга Свистунова, старший контент-аналитик в Kaspersky. — Чтобы обезопасить себя и не потерять платёжные данные и деньги, важно внимательно проверять подлинность интернет-магазинов и критически относиться к разного рода акциям».

Сетевые аферисты прилежно следят за повесткой дня и никогда не упускают шанс использовать актуальную тему, это давно установленный факт. В прошлом году в рунете наблюдалась активизация фишеров накануне Дня знаний, а также перед стартом продаж iPhone 16.

Потенциальных жертв завлекают на мошеннические ресурсы низкими ценами, большими скидками, персональными предложениями. Не исключено, что в скором времени российским сластенам тоже начнут предлагать дубайский шоколад по дешевке — к примеру, на поддельных сайтах Ozon, этот бренд популярен у обманщиков.

Подпишитесь на новости

Telegram для Android закрыл возможность атаки через голосовой звонок

В Telegram для Android обнаружили уязвимость, которая, по словам специалистов NebuSec, позволяла выполнить код после ответа пользователя на голосовой вызов. Атакующему хватало обычного аккаунта мессенджера. Патч уже вышел, так срочно бежит лататься.

О проблеме NebuSec сообщила в X. По её данным, брешь затрагивает версии с 8.6.2 по 12.10.3, а закрыта уже в 12.10.4, вышедшей в конце сентября.

Ошибка связана с обработкой служебных сообщений MediaState. Во время звонка они передают сведения о микрофоне, камере и повороте видео. Код некорректно работал с отсутствующим полем и обращался к памяти, к которой не должен был.

NebuSec утверждает, что проблему нашёл её продукт Code Security на модели GPT-5.4. Проверку эксплуатации компания подтвердила для личных звонков на Android-устройствах с ARM64.

В демонстрации жертва принимает вызов, а примерно через полминуты на экране появляется надпись «HACKED BY NEBUSEC». Однако версии Telegram и Android в ролике не показаны, полный технический разбор цепочки пока не опубликован.

 

Поэтому выполнение кода остаётся заявленным результатом исследователей; масштаб доступа к устройству не раскрыт. Подтверждения реальных атак также не приведены.

Пользователям стоит установить Telegram 12.10.4 или новее. Это отдельная проблема, не связанная с ранее обсуждавшейся атакой через анимированные стикеры.

RSS: Новости на портале Anti-Malware.ru