


Уровень инсайдерских утечек в промышленности снизился

Уровень инсайдерских утечек в промышленности снизился

Уровень инсайдерских утечек в промышленности снизился

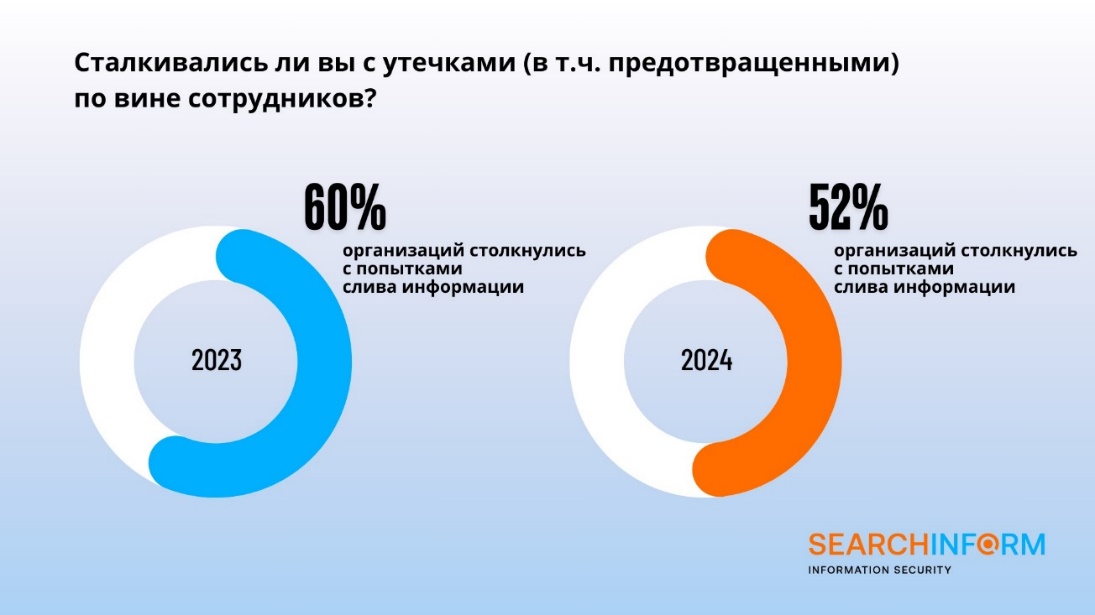
Как показало регулярное исследование компании «СёрчИнформ» по оценке уровня информационной безопасности в России, в 52% промышленных компаний страны в 2024 году произошли утечки данных по вине сотрудников, что на 8% меньше, чем годом ранее (60%).

Авторы исследования отметили, что промышленные компании до сих пор ориентировались преимущественно на защиту от внешних угроз. Однако с введением новых норм, значительно усиливающих ответственность за утечки данных, включая уголовную, и с введением оборотных штрафов, мотивация компаний уделять внимание защите от внутренних угроз заметно возросла.

Исследование показало, что в 2024 году 52% промышленных компаний столкнулись с утечками данных по вине сотрудников, в то время как годом ранее этот показатель составлял 60%. Почти две трети инцидентов были случайными и происходили из-за незнания сотрудников основных норм и правил информационной безопасности.


«Чаще всего инциденты в сфере ИБ происходят из-за нарушений, допущенных сотрудниками. При этом большинство таких инцидентов, независимо от отрасли и масштаба бизнеса, связаны не с умышленными утечками, а с ошибками сотрудников, не обладающих достаточными ИБ-компетенциями. Повышение цифровой грамотности сотрудников поможет снизить риски нарушений и, в конечном итоге, уменьшить негативные последствия для компаний», — прокомментировал ведущий аналитик компании «СёрчИнформ» Леонид Чуриков.

В 2024 году чаще всего происходили утечки технической информации (53%) и данных о клиентах и сделках (37%). Утечки финансовой документации и персональных данных были зафиксированы в 31% и 23% промышленных компаний соответственно.

В 72% случаев причиной инцидентов стали действия линейных сотрудников или руководителей. В 23% случаев утечку спровоцировали руководители подразделений, а в 20% — высшее руководство. Каждый седьмой случай был связан с контрагентами.

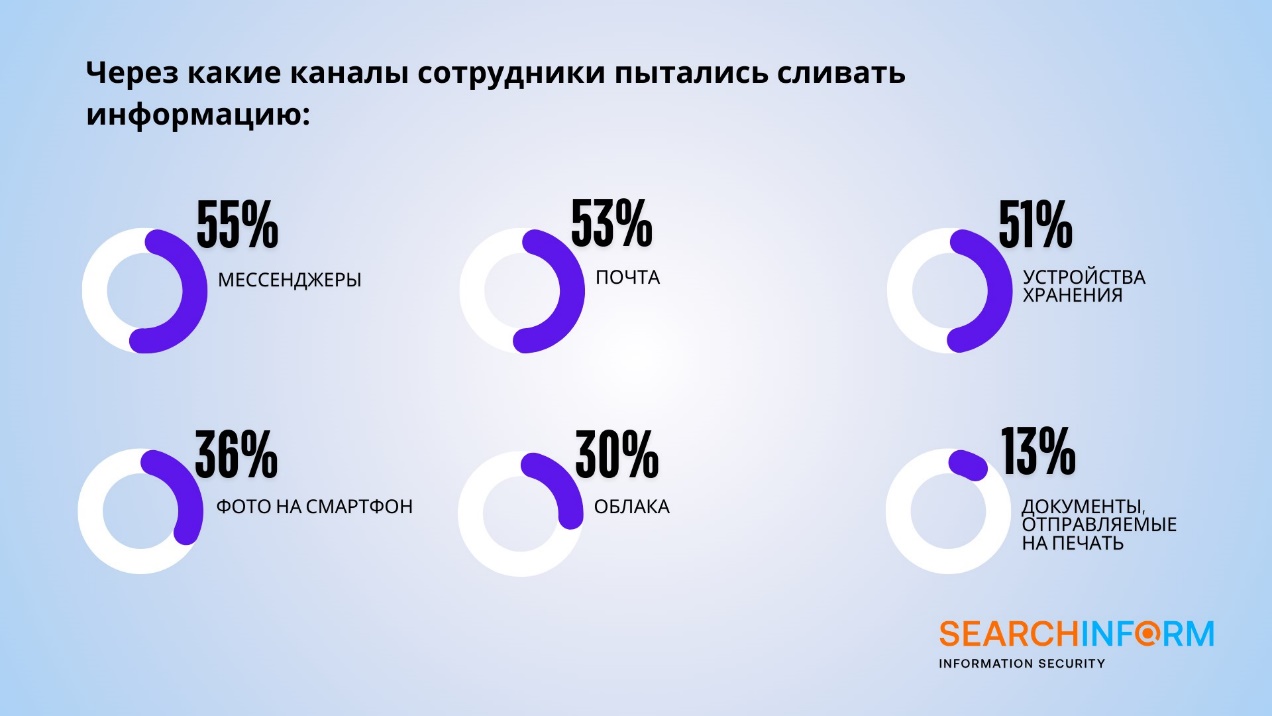
Основными каналами утечек остаются электронная почта, мессенджеры и внешние накопители. На втором месте — фото на телефон, который может быть недооценен из-за сложности его контроля.


В случае утечки 84% компаний проводят расследование, однако лишь 26% из них уведомляют регулятора.

Кроме того, 45% промышленных компаний увеличивают ИТ-бюджеты, а 46% сохраняют их на прежнем уровне. О сокращении бюджетов сообщили только 9%. Основной причиной увеличения или сохранения ИТ-бюджетов являются потребности бизнеса.

Большая часть бюджетных средств (73%) направляется на продление лицензий, 59% — на закупку отечественного ПО и оборудования. 60% промышленных организаций используют встроенные средства ИБ в российских операционных системах, 42% — отечественные DLP-системы и NGFW. Половина опрошенных выделяет средства на оплату технической поддержки внедренных решений, а треть — на масштабирование уже существующих средств защиты.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru