


Уровень инсайдерских утечек в промышленности снизился

Уровень инсайдерских утечек в промышленности снизился

Уровень инсайдерских утечек в промышленности снизился

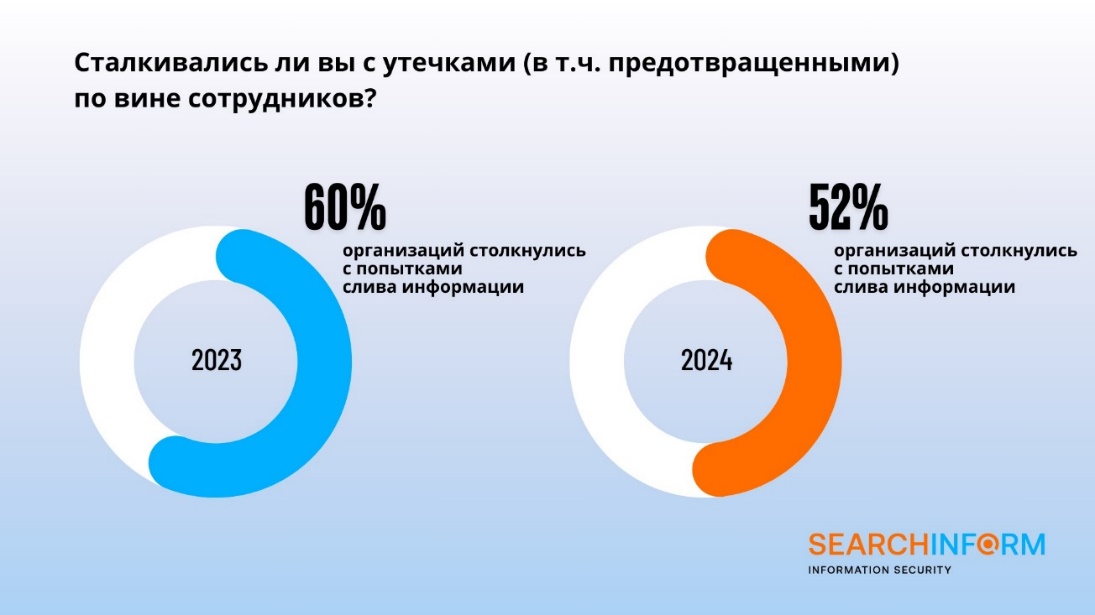
Как показало регулярное исследование компании «СёрчИнформ» по оценке уровня информационной безопасности в России, в 52% промышленных компаний страны в 2024 году произошли утечки данных по вине сотрудников, что на 8% меньше, чем годом ранее (60%).

Авторы исследования отметили, что промышленные компании до сих пор ориентировались преимущественно на защиту от внешних угроз. Однако с введением новых норм, значительно усиливающих ответственность за утечки данных, включая уголовную, и с введением оборотных штрафов, мотивация компаний уделять внимание защите от внутренних угроз заметно возросла.

Исследование показало, что в 2024 году 52% промышленных компаний столкнулись с утечками данных по вине сотрудников, в то время как годом ранее этот показатель составлял 60%. Почти две трети инцидентов были случайными и происходили из-за незнания сотрудников основных норм и правил информационной безопасности.


«Чаще всего инциденты в сфере ИБ происходят из-за нарушений, допущенных сотрудниками. При этом большинство таких инцидентов, независимо от отрасли и масштаба бизнеса, связаны не с умышленными утечками, а с ошибками сотрудников, не обладающих достаточными ИБ-компетенциями. Повышение цифровой грамотности сотрудников поможет снизить риски нарушений и, в конечном итоге, уменьшить негативные последствия для компаний», — прокомментировал ведущий аналитик компании «СёрчИнформ» Леонид Чуриков.

В 2024 году чаще всего происходили утечки технической информации (53%) и данных о клиентах и сделках (37%). Утечки финансовой документации и персональных данных были зафиксированы в 31% и 23% промышленных компаний соответственно.

В 72% случаев причиной инцидентов стали действия линейных сотрудников или руководителей. В 23% случаев утечку спровоцировали руководители подразделений, а в 20% — высшее руководство. Каждый седьмой случай был связан с контрагентами.

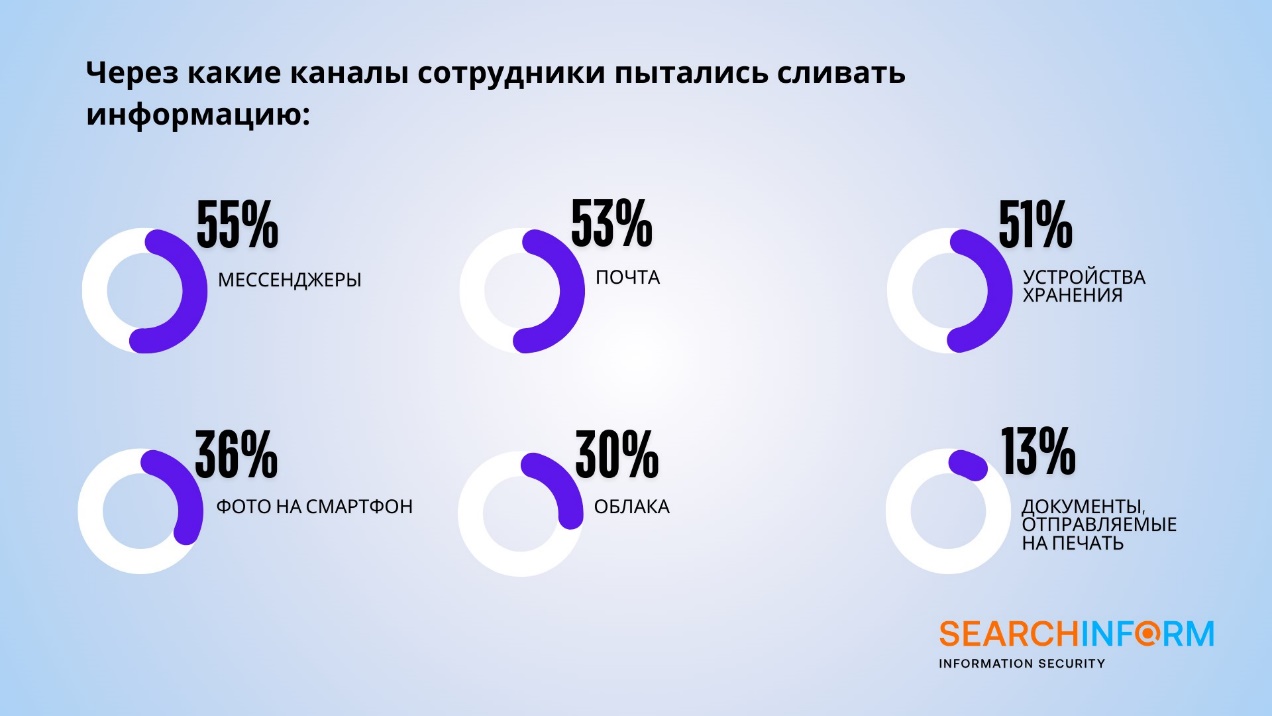
Основными каналами утечек остаются электронная почта, мессенджеры и внешние накопители. На втором месте — фото на телефон, который может быть недооценен из-за сложности его контроля.


В случае утечки 84% компаний проводят расследование, однако лишь 26% из них уведомляют регулятора.

Кроме того, 45% промышленных компаний увеличивают ИТ-бюджеты, а 46% сохраняют их на прежнем уровне. О сокращении бюджетов сообщили только 9%. Основной причиной увеличения или сохранения ИТ-бюджетов являются потребности бизнеса.

Большая часть бюджетных средств (73%) направляется на продление лицензий, 59% — на закупку отечественного ПО и оборудования. 60% промышленных организаций используют встроенные средства ИБ в российских операционных системах, 42% — отечественные DLP-системы и NGFW. Половина опрошенных выделяет средства на оплату технической поддержки внедренных решений, а треть — на масштабирование уже существующих средств защиты.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru