


Gamaredon шпионит в Средней Азии, вооружившись Android-троянами

Gamaredon шпионит в Средней Азии, вооружившись Android-троянами

Gamaredon шпионит в Средней Азии, вооружившись Android-троянами

Злоумышленники атакуют владельцев Android-устройств, используя троянских шпионов BoneSpy и PlainGnome. Заражения зафиксированы в разных регионах, в том числе в среднеазиатских странах бывшего СНГ.

В Lookout связали текущую кампанию с Gamaredon, она же Aqua Blizzard, Iron Tilden, Primitive Bear, Winterflounder и Shuckworm. Ранее мобильных зловредов в арсенале APT-группы замечено не было.

Шпион BoneSpy, по данным экспертов, активен в интернете как минимум с 2021 года, PlainGnome объявился лишь в этом году.

О способах распространения можно лишь догадываться: обоих троянов выдают за легитимные приложения — индикатор заряда батареи, фотоальбом, Telegram, сейф Samsung Knox. Сведений о раздаче таких фейков через Google Play обнаружено не было.

Анализ образцов показал, что функционально вредоносы схожи, но кодовая база у них разная. Ветеран BoneSpy построен на основе opensource-проекта Droid-Watcher и выполнен как автономное приложение; младший собрат использует кастомный код и представляет собой дроппер, в который встроена целевая полезная нагрузка.

Для работы PlainGnome требуется разрешение на установку других приложений (REQUEST_INSTALL_PACKAGES). Кроме этого, дропперу мало что нужно; из средств самозащиты он использует только базовые проверки на наличие эмуляторов.

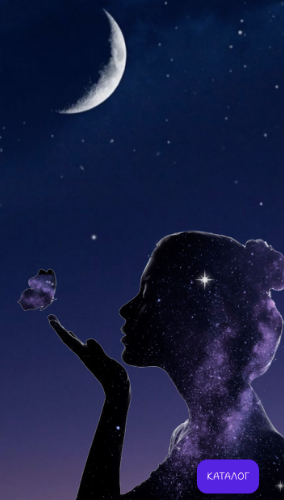
Инсталляцию второго компонента (более тяжелый APK, замаскированный под фотогалерею) инициирует жертва, тапнув единственную кнопку на экране-заставке. Пейлоад второй ступени минимально защищен от анализа и суммарно запрашивает 38 разрешений.


Богатый набор функций обоих троянов обеспечивает выполнение следующих действий:

  • попытки получения root-доступа к девайсу;
  • отслеживание местоположения;
  • сбор информации об устройстве и поставщике сотовой связи;
  • сбор пользовательских данных (СМС, уведомления, список контактов, история браузера, журнал звонков);
  • запись с микрофона;
  • фотоснимки с помощью штатной камеры;
  • скриншоты.

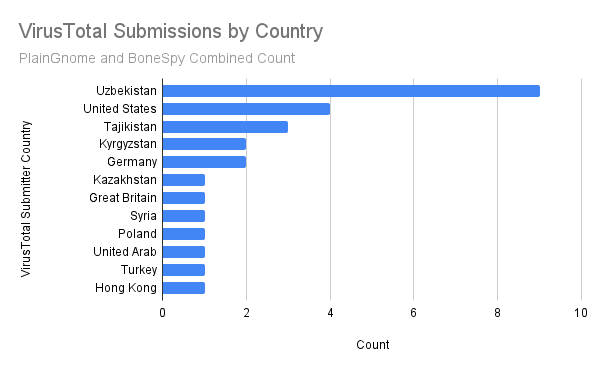
Судя по загрузкам на VirusTotal, список стран-мишеней включает Казахстан, Узбекистан, Киргизию и Таджикистан. Образцы, поданные на проверку из этих стран, были снабжены русскоязычными именами — Личный.apk, Альбом.apk, Фотоальбом.apk; среди них попался также galareya.apk.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru