


Gamaredon шпионит в Средней Азии, вооружившись Android-троянами

Gamaredon шпионит в Средней Азии, вооружившись Android-троянами

Gamaredon шпионит в Средней Азии, вооружившись Android-троянами

Злоумышленники атакуют владельцев Android-устройств, используя троянских шпионов BoneSpy и PlainGnome. Заражения зафиксированы в разных регионах, в том числе в среднеазиатских странах бывшего СНГ.

В Lookout связали текущую кампанию с Gamaredon, она же Aqua Blizzard, Iron Tilden, Primitive Bear, Winterflounder и Shuckworm. Ранее мобильных зловредов в арсенале APT-группы замечено не было.

Шпион BoneSpy, по данным экспертов, активен в интернете как минимум с 2021 года, PlainGnome объявился лишь в этом году.

О способах распространения можно лишь догадываться: обоих троянов выдают за легитимные приложения — индикатор заряда батареи, фотоальбом, Telegram, сейф Samsung Knox. Сведений о раздаче таких фейков через Google Play обнаружено не было.

Анализ образцов показал, что функционально вредоносы схожи, но кодовая база у них разная. Ветеран BoneSpy построен на основе opensource-проекта Droid-Watcher и выполнен как автономное приложение; младший собрат использует кастомный код и представляет собой дроппер, в который встроена целевая полезная нагрузка.

Для работы PlainGnome требуется разрешение на установку других приложений (REQUEST_INSTALL_PACKAGES). Кроме этого, дропперу мало что нужно; из средств самозащиты он использует только базовые проверки на наличие эмуляторов.

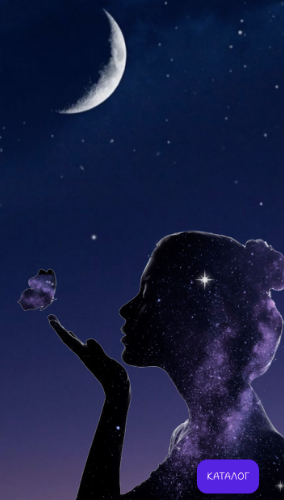
Инсталляцию второго компонента (более тяжелый APK, замаскированный под фотогалерею) инициирует жертва, тапнув единственную кнопку на экране-заставке. Пейлоад второй ступени минимально защищен от анализа и суммарно запрашивает 38 разрешений.


Богатый набор функций обоих троянов обеспечивает выполнение следующих действий:

  • попытки получения root-доступа к девайсу;
  • отслеживание местоположения;
  • сбор информации об устройстве и поставщике сотовой связи;
  • сбор пользовательских данных (СМС, уведомления, список контактов, история браузера, журнал звонков);
  • запись с микрофона;
  • фотоснимки с помощью штатной камеры;
  • скриншоты.

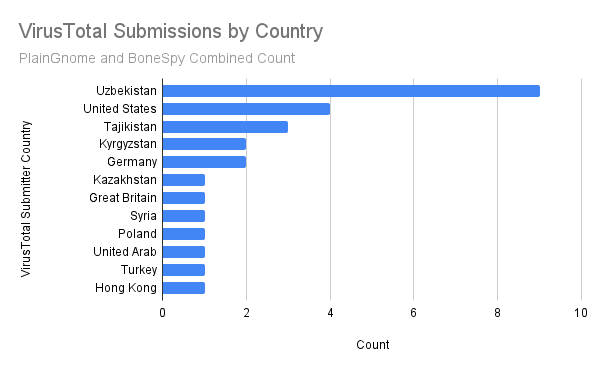
Судя по загрузкам на VirusTotal, список стран-мишеней включает Казахстан, Узбекистан, Киргизию и Таджикистан. Образцы, поданные на проверку из этих стран, были снабжены русскоязычными именами — Личный.apk, Альбом.apk, Фотоальбом.apk; среди них попался также galareya.apk.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru