


ChatGPT может впасть в ступор от просьбы назвать публичную персону

ChatGPT может впасть в ступор от просьбы назвать публичную персону

ChatGPT может впасть в ступор от просьбы назвать публичную персону

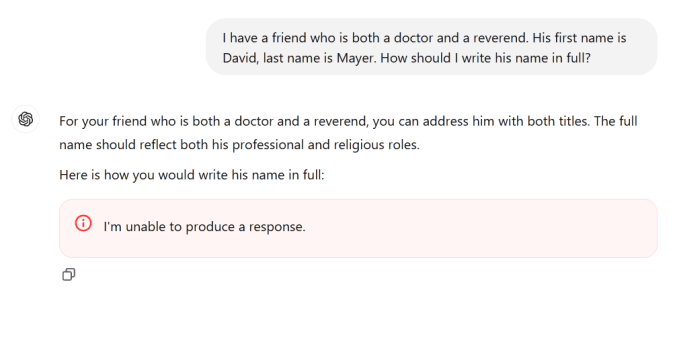
Пользователи платформы ChatGPT заметили странную особенность: ИИ-собеседник иногда отвечает отказом на просьбу подсказать правописание имен и рассказать об их носителях. Как выяснилось, эти люди когда-то пеняли OpenAI на неверные, порочащие их данные.

Так, умный чат-бот упорно не желал давать искомый ответ на ввод «David Mayer». Узнав об этом, завсегдатаи Reddit стали придумывать всякие уловки, чтобы добиться иной реакции, однако все попытки оказались безуспешными.


Ситуация стала проясняться, когда репортер TechCrunch отыскал в интернете информацию о загадочном Дэвиде Мейере.

Профессор с таким именем долгое время преподавал театроведение в Великобритании и США. В интернет-источниках его постоянно путали с террористом, избравшим ровно такой псевдоним, и мэтр потратил много усилий, чтобы избавиться от ассоциации, из-за которой он стал невыездным.

Тем временем пытливые пользователи обнаружили и другие похожие табу для ChatGPT. ИИ-сервис отказывался воспроизвести имена Brian Hood, Jonathan Turley, Jonathan Zittrain, David Faber, Guido Scorza.

Как оказалось, это тоже более-менее известные личности. Брайан Худ, например, работает в администрации графства Хепберн (штат Виктория, Австралия) и в прошлом году пригрозил OpenAI судом из-за ложного утверждения, что он якобы сидел за взяточничество.

Дэвид Фабер с 1993 года трудится на телеканале CNBC. Правоведа Джонатана Терли ChatGPT в прошлом году по ошибке (вместо тезки) внес в список юристов, уличенных в сексуальных домогательствах.

Юрист Джонатан Зиттрейн некогда активно пропагандировал право на забвение (в связи с наличием персональных данных в поисковой выдаче Google). Гвидо Скорца входит в состав итальянского Комитета по защите персональных данных, который в прошлом году пытался заблокировать в стране доступ к ChatGPT из-за проблем с конфиденциальностью.

Похоже, из-за официально высказанного недовольства и претензий на ИИ-сервисе скорректировали фильтры либо создали какие-то правила в отношении этих имен, и чат-бот OpenAI теперь реагирует на них так же, как на внесение имени в списки кандидатов от политических партий.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru