


ChatGPT может впасть в ступор от просьбы назвать публичную персону

ChatGPT может впасть в ступор от просьбы назвать публичную персону

ChatGPT может впасть в ступор от просьбы назвать публичную персону

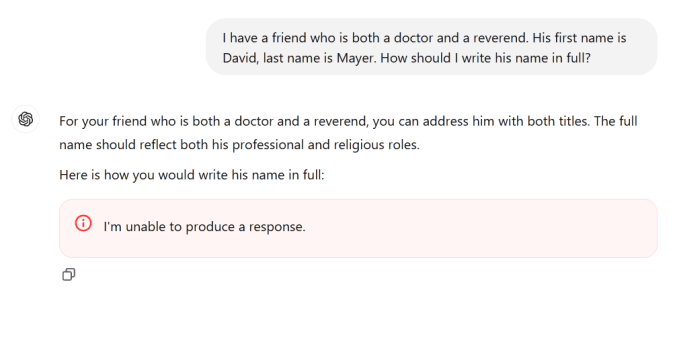
Пользователи платформы ChatGPT заметили странную особенность: ИИ-собеседник иногда отвечает отказом на просьбу подсказать правописание имен и рассказать об их носителях. Как выяснилось, эти люди когда-то пеняли OpenAI на неверные, порочащие их данные.

Так, умный чат-бот упорно не желал давать искомый ответ на ввод «David Mayer». Узнав об этом, завсегдатаи Reddit стали придумывать всякие уловки, чтобы добиться иной реакции, однако все попытки оказались безуспешными.


Ситуация стала проясняться, когда репортер TechCrunch отыскал в интернете информацию о загадочном Дэвиде Мейере.

Профессор с таким именем долгое время преподавал театроведение в Великобритании и США. В интернет-источниках его постоянно путали с террористом, избравшим ровно такой псевдоним, и мэтр потратил много усилий, чтобы избавиться от ассоциации, из-за которой он стал невыездным.

Тем временем пытливые пользователи обнаружили и другие похожие табу для ChatGPT. ИИ-сервис отказывался воспроизвести имена Brian Hood, Jonathan Turley, Jonathan Zittrain, David Faber, Guido Scorza.

Как оказалось, это тоже более-менее известные личности. Брайан Худ, например, работает в администрации графства Хепберн (штат Виктория, Австралия) и в прошлом году пригрозил OpenAI судом из-за ложного утверждения, что он якобы сидел за взяточничество.

Дэвид Фабер с 1993 года трудится на телеканале CNBC. Правоведа Джонатана Терли ChatGPT в прошлом году по ошибке (вместо тезки) внес в список юристов, уличенных в сексуальных домогательствах.

Юрист Джонатан Зиттрейн некогда активно пропагандировал право на забвение (в связи с наличием персональных данных в поисковой выдаче Google). Гвидо Скорца входит в состав итальянского Комитета по защите персональных данных, который в прошлом году пытался заблокировать в стране доступ к ChatGPT из-за проблем с конфиденциальностью.

Похоже, из-за официально высказанного недовольства и претензий на ИИ-сервисе скорректировали фильтры либо создали какие-то правила в отношении этих имен, и чат-бот OpenAI теперь реагирует на них так же, как на внесение имени в списки кандидатов от политических партий.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru