


Сломанный банкомат вместо ПИН-кода попросил войти в Windows 7

Сломанный банкомат вместо ПИН-кода попросил войти в Windows 7

Сломанный банкомат вместо ПИН-кода попросил войти в Windows 7

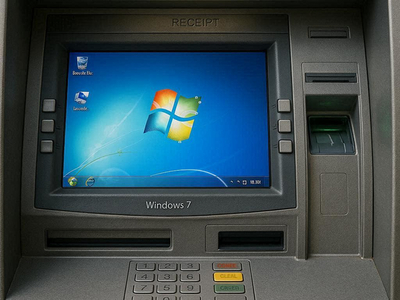
Жители Манчестера неожиданно столкнулись с технологическим «приветом из прошлого». Один из банкоматов в городе вместо привычного экрана приветствия показал окно входа в Windows 7 Professional с предложением ввести имя пользователя и пароль вместо ПИН-кода.

Как сообщает The Register, банкомат расположен в районе, который в своё время активно жил наличными — из-за баров, концертов и ночной жизни.

Но попытка снять фунты именно здесь закончилась сюрпризом: устройство явно решило, что перед ним не клиент банка, а системный администратор.

На экране — классическое окно входа в Windows 7. Сначала логин и пароль, а уже потом, видимо, можно было бы добраться и до заветного четырёх- или шестизначного ПИН-кода.

Windows 7 когда-то считалась одной из самых удачных версий операционной системы Microsoft — она аккуратно исправила промахи Vista и долгое время уступала по популярности разве что Windows XP. Однако сегодня этой системе уже 17 лет: она вышла в 2009 году, уступила место Windows 8 в 2012-м, потеряла основную поддержку в 2015-м, а окончательно осталась без патчей и обновлений в 2020 году.

Тем не менее Windows 7 до сих пор живёт в промышленных и коммерческих системах — в том числе в банкоматах. Логика проста: если работает — не трогай. Скорее всего, банк не спешил менять софт, потому что банкомат, вероятно, не имеет прямого доступа в интернет, а значит, риск считается приемлемым.

Само появление окна входа — это, разумеется, не штатная ситуация. Скорее всего, банкомат пережил сбой или обновление от стороннего поставщика ПО и перезагрузился без участия службы поддержки банка. В таких случаях устройство сначала ждёт входа администратора Windows — удалённо или прямо на месте — и только после этого возвращается в «клиентский» режим.

Плохая новость для пользователей в том, что деньги этот банкомат сейчас не выдаст. Даже если очень хочется и даже если попробовать ввести свой логин и пароль от рабочего ноутбука. Хорошая новость — в том, что перед нами наглядное напоминание: старые системы по-прежнему вокруг нас.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru