

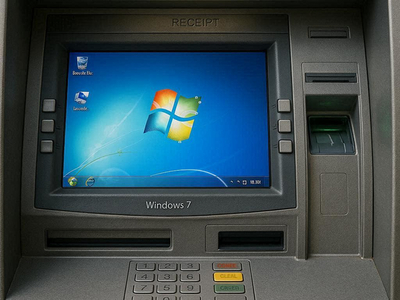

Сломанный банкомат вместо ПИН-кода попросил войти в Windows 7

Сломанный банкомат вместо ПИН-кода попросил войти в Windows 7

Сломанный банкомат вместо ПИН-кода попросил войти в Windows 7

Жители Манчестера неожиданно столкнулись с технологическим «приветом из прошлого». Один из банкоматов в городе вместо привычного экрана приветствия показал окно входа в Windows 7 Professional с предложением ввести имя пользователя и пароль вместо ПИН-кода.

Как сообщает The Register, банкомат расположен в районе, который в своё время активно жил наличными — из-за баров, концертов и ночной жизни.

Но попытка снять фунты именно здесь закончилась сюрпризом: устройство явно решило, что перед ним не клиент банка, а системный администратор.

На экране — классическое окно входа в Windows 7. Сначала логин и пароль, а уже потом, видимо, можно было бы добраться и до заветного четырёх- или шестизначного ПИН-кода.

Windows 7 когда-то считалась одной из самых удачных версий операционной системы Microsoft — она аккуратно исправила промахи Vista и долгое время уступала по популярности разве что Windows XP. Однако сегодня этой системе уже 17 лет: она вышла в 2009 году, уступила место Windows 8 в 2012-м, потеряла основную поддержку в 2015-м, а окончательно осталась без патчей и обновлений в 2020 году.

Тем не менее Windows 7 до сих пор живёт в промышленных и коммерческих системах — в том числе в банкоматах. Логика проста: если работает — не трогай. Скорее всего, банк не спешил менять софт, потому что банкомат, вероятно, не имеет прямого доступа в интернет, а значит, риск считается приемлемым.

Само появление окна входа — это, разумеется, не штатная ситуация. Скорее всего, банкомат пережил сбой или обновление от стороннего поставщика ПО и перезагрузился без участия службы поддержки банка. В таких случаях устройство сначала ждёт входа администратора Windows — удалённо или прямо на месте — и только после этого возвращается в «клиентский» режим.

Плохая новость для пользователей в том, что деньги этот банкомат сейчас не выдаст. Даже если очень хочется и даже если попробовать ввести свой логин и пароль от рабочего ноутбука. Хорошая новость — в том, что перед нами наглядное напоминание: старые системы по-прежнему вокруг нас.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru