

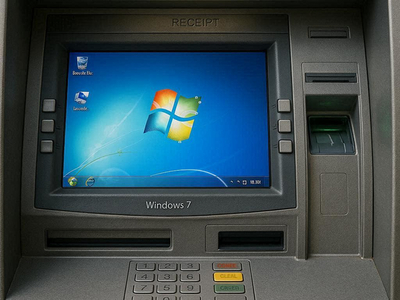

Сломанный банкомат вместо ПИН-кода попросил войти в Windows 7

Сломанный банкомат вместо ПИН-кода попросил войти в Windows 7

Сломанный банкомат вместо ПИН-кода попросил войти в Windows 7

Жители Манчестера неожиданно столкнулись с технологическим «приветом из прошлого». Один из банкоматов в городе вместо привычного экрана приветствия показал окно входа в Windows 7 Professional с предложением ввести имя пользователя и пароль вместо ПИН-кода.

Как сообщает The Register, банкомат расположен в районе, который в своё время активно жил наличными — из-за баров, концертов и ночной жизни.

Но попытка снять фунты именно здесь закончилась сюрпризом: устройство явно решило, что перед ним не клиент банка, а системный администратор.

На экране — классическое окно входа в Windows 7. Сначала логин и пароль, а уже потом, видимо, можно было бы добраться и до заветного четырёх- или шестизначного ПИН-кода.

Windows 7 когда-то считалась одной из самых удачных версий операционной системы Microsoft — она аккуратно исправила промахи Vista и долгое время уступала по популярности разве что Windows XP. Однако сегодня этой системе уже 17 лет: она вышла в 2009 году, уступила место Windows 8 в 2012-м, потеряла основную поддержку в 2015-м, а окончательно осталась без патчей и обновлений в 2020 году.

Тем не менее Windows 7 до сих пор живёт в промышленных и коммерческих системах — в том числе в банкоматах. Логика проста: если работает — не трогай. Скорее всего, банк не спешил менять софт, потому что банкомат, вероятно, не имеет прямого доступа в интернет, а значит, риск считается приемлемым.

Само появление окна входа — это, разумеется, не штатная ситуация. Скорее всего, банкомат пережил сбой или обновление от стороннего поставщика ПО и перезагрузился без участия службы поддержки банка. В таких случаях устройство сначала ждёт входа администратора Windows — удалённо или прямо на месте — и только после этого возвращается в «клиентский» режим.

Плохая новость для пользователей в том, что деньги этот банкомат сейчас не выдаст. Даже если очень хочется и даже если попробовать ввести свой логин и пароль от рабочего ноутбука. Хорошая новость — в том, что перед нами наглядное напоминание: старые системы по-прежнему вокруг нас.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru