


Новая волна фишинга нацелена на российскую промышленность и энергетику

Новая волна фишинга нацелена на российскую промышленность и энергетику

Новая волна фишинга нацелена на российскую промышленность и энергетику

Эксперты центра исследования киберугроз Solar 4RAYS группы компаний «Солар» сообщили о новой волне фишинговой кампании, ориентированной на российские компании, работающие в сферах промышленности, энергетики и сельского хозяйства. Злоумышленники применяют появившийся еще в 2020 году зловред SnakeKeylogger.

SnakeKeylogger относится к классу инфостилеров. Они нацелены на автоматический сбор учетных данных в зараженной системе.

В то же время SnakeKeylogger обладает множеством дополнительных возможностей. В частности, вредонос имеет функции кейлогера, то есть может записывать нажатия на клавиатуру и движения мышки, способен создавать скриншоты и собирать данные из буфера обмена.

При этом зловред обладает обширной функциональностью кражи учетных данных из множества популярных приложений, включая браузеры, почтовые клиенты и т. д. Еще одна опция — поиск и завершение процессов различных антивирусных продуктов, отладчиков и других процессов, связанных с мониторингом всех видов активности, что затрудняет его обнаружение в зараженной системе.

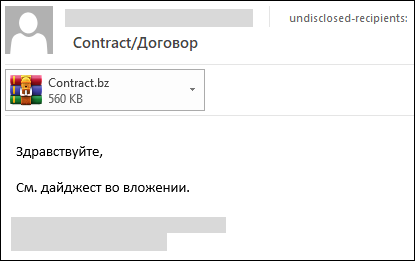
Злоумышленники рассылают письма, содержащие зловред, с поддельных или скомпрометированных адресов российских и зарубежных компаний. В теме письма обычно есть следующие ключевые слова: «Договор» или «Contract/Договор». А само письмо содержит вложенный архив с именем «Contract.bz».


В архиве находится файл «Contract.exe», отвечающий за доставку и установку зловреда в систему жертвы. Завершив свою работу, вредоносное приложение отправляет все собранные данные злоумышленнику.

«Несмотря на внешнюю простоту, SnakeKeylogger представляет серьезную угрозу для корпоративной и личной кибербезопасности. Этот вредоносный софт распространяется по подписке в даркнете, что позволяет киберпреступникам за определенную плату приобрести уже готовый инструмент без необходимости написания собственного вредоносного кода. Поэтому даже не самый подготовленный атакующий может легко использовать SnakeKeylogger для сбора учетных данных к различным веб-сервисам компании и не только. Несмотря на то, что вредонос обладает некоторыми функциями уклонения от обнаружения, большинство современных антивирусов при своевременном обновлении сигнатурных баз детектируют его при попытке выгрузки на атакуемую систему», — отметил эксперт центра исследования киберугроз Solar 4RAYS ГК «Солар» Дмитрий Маричев.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru