


Новая волна фишинга нацелена на российскую промышленность и энергетику

Новая волна фишинга нацелена на российскую промышленность и энергетику

Новая волна фишинга нацелена на российскую промышленность и энергетику

Эксперты центра исследования киберугроз Solar 4RAYS группы компаний «Солар» сообщили о новой волне фишинговой кампании, ориентированной на российские компании, работающие в сферах промышленности, энергетики и сельского хозяйства. Злоумышленники применяют появившийся еще в 2020 году зловред SnakeKeylogger.

SnakeKeylogger относится к классу инфостилеров. Они нацелены на автоматический сбор учетных данных в зараженной системе.

В то же время SnakeKeylogger обладает множеством дополнительных возможностей. В частности, вредонос имеет функции кейлогера, то есть может записывать нажатия на клавиатуру и движения мышки, способен создавать скриншоты и собирать данные из буфера обмена.

При этом зловред обладает обширной функциональностью кражи учетных данных из множества популярных приложений, включая браузеры, почтовые клиенты и т. д. Еще одна опция — поиск и завершение процессов различных антивирусных продуктов, отладчиков и других процессов, связанных с мониторингом всех видов активности, что затрудняет его обнаружение в зараженной системе.

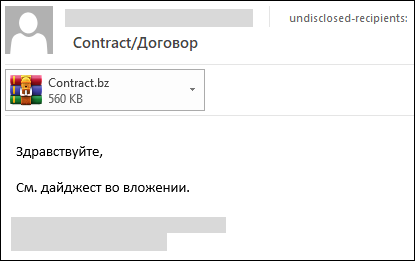
Злоумышленники рассылают письма, содержащие зловред, с поддельных или скомпрометированных адресов российских и зарубежных компаний. В теме письма обычно есть следующие ключевые слова: «Договор» или «Contract/Договор». А само письмо содержит вложенный архив с именем «Contract.bz».


В архиве находится файл «Contract.exe», отвечающий за доставку и установку зловреда в систему жертвы. Завершив свою работу, вредоносное приложение отправляет все собранные данные злоумышленнику.

«Несмотря на внешнюю простоту, SnakeKeylogger представляет серьезную угрозу для корпоративной и личной кибербезопасности. Этот вредоносный софт распространяется по подписке в даркнете, что позволяет киберпреступникам за определенную плату приобрести уже готовый инструмент без необходимости написания собственного вредоносного кода. Поэтому даже не самый подготовленный атакующий может легко использовать SnakeKeylogger для сбора учетных данных к различным веб-сервисам компании и не только. Несмотря на то, что вредонос обладает некоторыми функциями уклонения от обнаружения, большинство современных антивирусов при своевременном обновлении сигнатурных баз детектируют его при попытке выгрузки на атакуемую систему», — отметил эксперт центра исследования киберугроз Solar 4RAYS ГК «Солар» Дмитрий Маричев.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru