


Lazarus пробует протащить трояна в macOS с помощью скрытых метаданных

Lazarus пробует протащить трояна в macOS с помощью скрытых метаданных

Lazarus пробует протащить трояна в macOS с помощью скрытых метаданных

Исследователи из Group-IB нашли в интернете несколько образцов неизвестного ранее трояна, внедряемого в macOS необычным способом. Для скрытной доставки зловреда, нареченного RustyAttr, используются расширенные атрибуты файлов (EA).

Эти дополнительные метаданные напрямую не отыщешь в приложении «Терминал» или файловом менеджере Finder. Для их просмотра, редактирования и удаления обычно используется команда xattr.

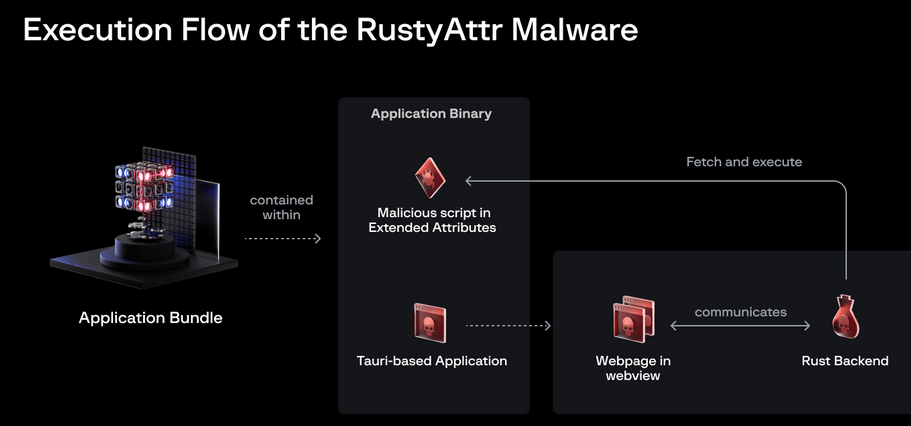
Обнаруженная экспертами вредоносная программа создана с использованием фреймворка Tauri и подписана слитым сертификатом разработчика (Apple его уже отозвала). При запуске она загружает в WebView страницу с JavaScript, который извлекает шелл-код, спрятанный в EA с именем «test», и запускает его на исполнение.


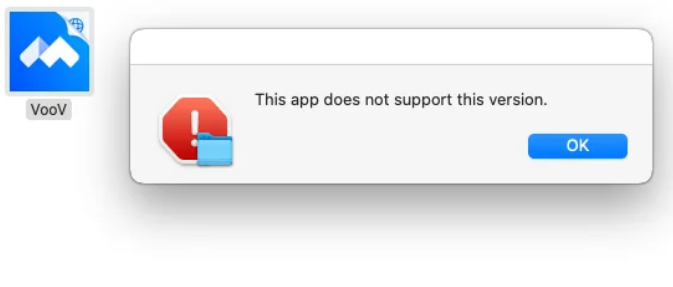
Для отвода глаз жертве отображается стянутый с файлообменника документ PDF или поддельное диалоговое окно с сообщением об ошибке.


По словам экспертов, принятые меры против обнаружения оправдали себя: на момент проведения анализа RustyAttr не смог задетектировать ни один антивирус из коллекции VirusTotal.

Конечная цель таких атак неясна, так как сведений о жертвах нет. Зафиксирована попытка загрузки дополнительного пейлоада с хоста, ассоциированного с ИТ-инфраструктурой Lazarus, однако целевой сервер оказался вне доступа.

Защиту от подобных зловредов способен обеспечить Gatekeeper. Чтобы обойти это препятствие, автору атаки придется взаимодействовать с пользователем macOS и, применив социальную инженерию, заставить его отключить верного охранника.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru