


Lazarus пробует протащить трояна в macOS с помощью скрытых метаданных

Lazarus пробует протащить трояна в macOS с помощью скрытых метаданных

Lazarus пробует протащить трояна в macOS с помощью скрытых метаданных

Исследователи из Group-IB нашли в интернете несколько образцов неизвестного ранее трояна, внедряемого в macOS необычным способом. Для скрытной доставки зловреда, нареченного RustyAttr, используются расширенные атрибуты файлов (EA).

Эти дополнительные метаданные напрямую не отыщешь в приложении «Терминал» или файловом менеджере Finder. Для их просмотра, редактирования и удаления обычно используется команда xattr.

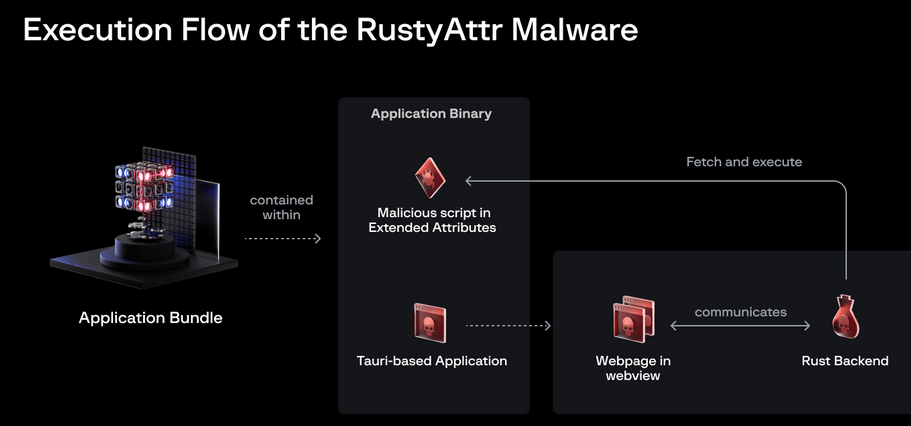
Обнаруженная экспертами вредоносная программа создана с использованием фреймворка Tauri и подписана слитым сертификатом разработчика (Apple его уже отозвала). При запуске она загружает в WebView страницу с JavaScript, который извлекает шелл-код, спрятанный в EA с именем «test», и запускает его на исполнение.


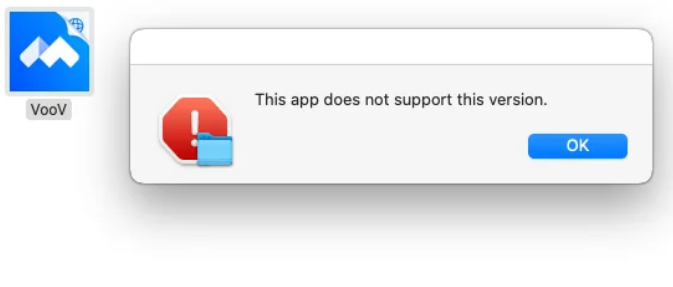
Для отвода глаз жертве отображается стянутый с файлообменника документ PDF или поддельное диалоговое окно с сообщением об ошибке.


По словам экспертов, принятые меры против обнаружения оправдали себя: на момент проведения анализа RustyAttr не смог задетектировать ни один антивирус из коллекции VirusTotal.

Конечная цель таких атак неясна, так как сведений о жертвах нет. Зафиксирована попытка загрузки дополнительного пейлоада с хоста, ассоциированного с ИТ-инфраструктурой Lazarus, однако целевой сервер оказался вне доступа.

Защиту от подобных зловредов способен обеспечить Gatekeeper. Чтобы обойти это препятствие, автору атаки придется взаимодействовать с пользователем macOS и, применив социальную инженерию, заставить его отключить верного охранника.

Подпишитесь на новости

ИТ-инфраструктуру Следственного комитета предлагают поручить Минцифры

Правительство внесло в Госдуму законопроект, который позволит централизованно обеспечивать Следственный комитет информационными системами, программами и ИТ-инфраструктурой через Минцифры. Разработку и снабжение предлагают организовать с опорой на компетенции министерства.

Документ № 23203-9 опубликован в электронной базе Госдумы. Он внесён 30 октября и предусматривает изменения в закон о Следственном комитете и законодательство о контрактной системе.

Предлагаемые полномочия охватывают создание и развитие информационных систем, информационно-телекоммуникационных сетей и необходимой инфраструктуры, а также обеспечение программными и программно-техническими средствами.

Аргумент правительства — эффективнее использовать федеральный бюджет за счёт опыта Минцифры в управлении проектами информатизации.

Дополнительно проект предусматривает возможность централизованных закупок для одного или нескольких федеральных государственных органов, включая Следственный комитет.

Пока это законодательное предложение. Говорить, что Минцифры уже приняло на обслуживание всю ИТ-инфраструктуру СК, рано: документу ещё предстоит парламентское рассмотрение.

Для поставщиков ПО и оборудования потенциально меняется организация закупок и проектов. А вот выводы о конкретных подрядчиках, продуктах или размере экономии из опубликованной инициативы сделать нельзя.

RSS: Новости на портале Anti-Malware.ru