


За год число слитых в Сеть карт белорусских банков возросло на 58%

За год число слитых в Сеть карт белорусских банков возросло на 58%

За год число слитых в Сеть карт белорусских банков возросло на 58%

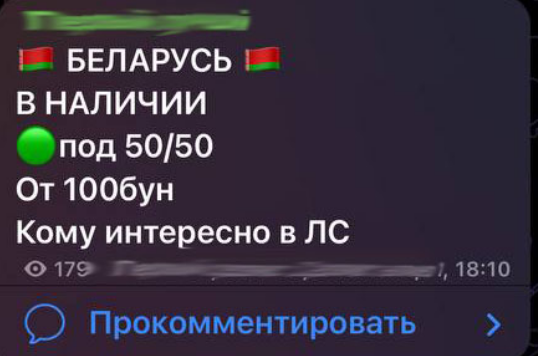
В период с октября 2023 года по октябрь 2024-го эксперты F.A.C.C.T. обнаружили в паблике 3040 реквизитов платежных карт, эмитированных банками Белоруссии, — на 56,8% больше улова 2022-23 годов.

Аналитики отслеживают появление таких данных в мессенджерах, на теневых форумах, кардерских маркетплейсах в даркнете и подчеркивают: их находки — лишь верхушка айсберга.

Подавляющее большинство скомпрометированных карт (90%) не публикуются, а сразу используются в мошеннических схемах отъема денег и для проведения сложных атак.


Хищение платежных данных может осуществляться через взлом, а также с помощью социальной инженерии и вредоносных программ. С этой целью создаются поддельные сайты банков и фишинговые страницы; в качестве приманки используются поддельные письма или сообщения в мессенджерах.

Более изобретательные злоумышленники ищут жертв на сайтах трудоустройства, публикуя фейковые вакансии. Претендентов вовлекают в переписку либо проводят собеседование и в ходе общения выманивают личные данные и банковские реквизиты — якобы для перечисления зарплаты.

Из вредоносных программ для кражи данных банковских карт чаще всего используются инфостилеры, а также кейлогеры и трояны удаленного доступа (RAT).

«Между моментом, когда реквизиты карты попали к киберпреступникам, и хищением денег может пройти немалое время, в течение которого держателю счёта невозможно заметить, что его карта скомпрометирована, — отметил аналитик F.A.C.C.T. Threat Intelligence Владислав Куган. — Именно поэтому на первое место выходит задача проактивного распознавания скомпрометированных банковских карт и оперативного оповещения банков-эмитентов о возможных угрозах для клиентов».

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru