


Рутокен MFA нового поколения получил модуль NFC и стал тоньше

Рутокен MFA нового поколения получил модуль NFC и стал тоньше

Рутокен MFA нового поколения получил модуль NFC и стал тоньше

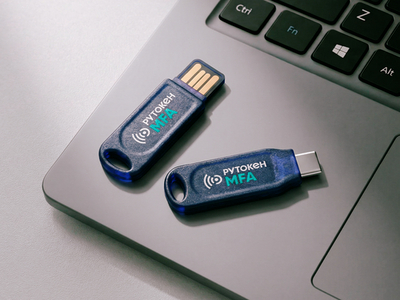
Компания «Актив» представила новое поколение аппаратных FIDO-токенов — Рутокен MFA NFC и Рутокен MFA C NFC. Главные изменения коснулись удобства: устройства стали тоньше, легче и получили встроенный модуль NFC для работы со смартфонами и планшетами.

Если предыдущие модели линейки делали упор на надёжность и совместимость, то в новых версиях заметно больше внимания уделено повседневному использованию. Корпус стал компактнее, токен удобнее носить с собой, а подключение к мобильным устройствам упростилось.

Ключевое новшество — поддержка NFC. Теперь для подтверждения входа или операции на смартфоне достаточно просто поднести токен к устройству. Подключать его по USB или использовать переходники больше не требуется — это особенно актуально для мобильных сценариев, где лишние кабели часто мешают.

Модели отличаются интерфейсом: Рутокен MFA NFC оснащён USB Type-A, а Рутокен MFA C NFC — USB Type-C. В сочетании с NFC это позволяет использовать токены как с современными ноутбуками и гибридными устройствами, так и с более традиционными рабочими станциями.

По словам директора по продуктам Рутокен Андрея Шпакова, добавление беспроводного взаимодействия со смартфонами было одним из наиболее ожидаемых запросов со стороны рынка. Теперь аппаратная двухфакторная аутентификация становится проще и быстрее в повседневной работе.

Новые токены ориентированы на сотрудников, которые активно используют мобильные устройства для доступа к корпоративным сервисам, почте и VPN. Также они подойдут для клиентов банков и пользователей государственных порталов, где важна защита от фишинга и кражи учётных записей.

Рутокен MFA NFC и Рутокен MFA C NFC уже доступны для заказа партнёрам и корпоративным заказчикам компании.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru