


Уязвимость macOS TCC позволяла вытащить данные юзера в обход защиты

Уязвимость macOS TCC позволяла вытащить данные юзера в обход защиты

Уязвимость macOS TCC позволяла вытащить данные юзера в обход защиты

Эксперты Microsoft раскрыли детали уязвимости, обнаруженной ими в защитном механизме macOS TCC. Проблема, уже устраненная Apple, позволяла обойти этого охранника и получить несанкционированный доступ к пользовательским данным.

Уязвимости, нареченной HM Surf, присвоен идентификатор CVE-2024-44133, Патч вышел в прошлом месяце в составе версии macOS Sequoia 15.

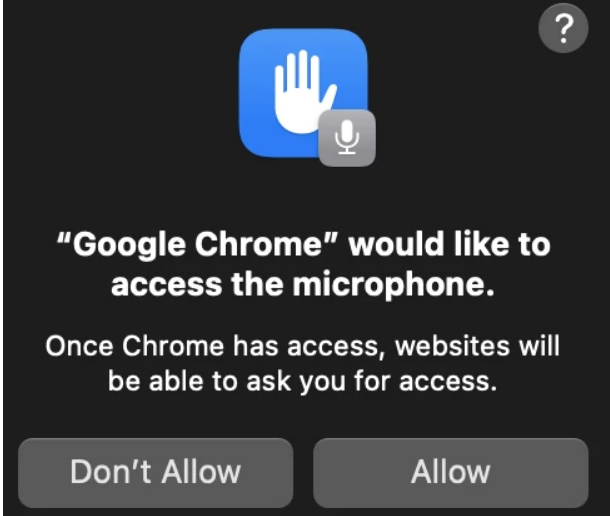
Защитник TCC предотвращает доступ приложений к охраняемым ресурсам без согласия пользователя. При первой попытке использования микрофона, камеры либо данных геолокации софт подвергается проверкам на полномочность, и TCC выводит юзеру диалоговое окно с запросом разрешения.


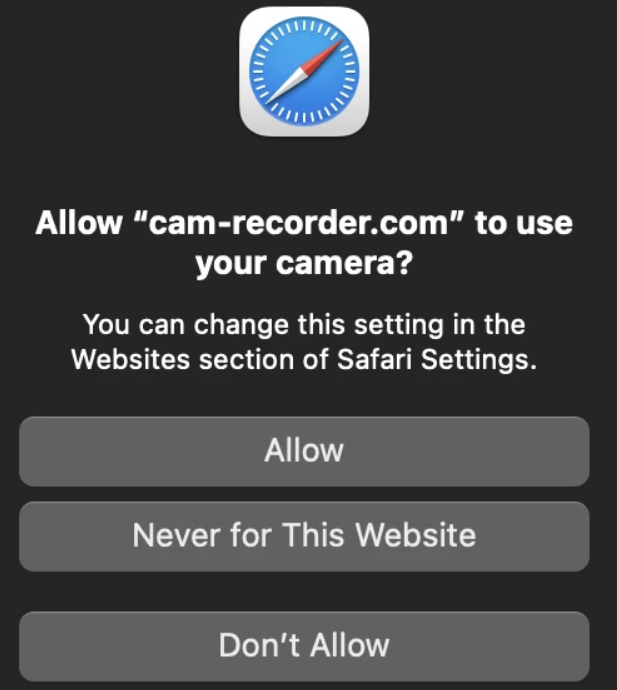
Программы Apple имеют больше привилегий, чем сторонние разработки, и могут вообще не проходить TCC-проверку. Тем не менее Safari при первом визите на сайт, требующий доступа к камере или геолокации, по умолчанию испрашивает согласие пользователя, а затем сохраняет его выбор в папке ~/Library/Safari.


Разработанная исследователями PoC-атака проводится поэтапно:

  1. Изменение домашнего каталога текущего пользователя с помощью утилиты dscl.
  2. Модификация конфигурационных файлов (хранимых преференций пользователя) в ~/Library/Safari.
  3. Откат смены домашнего каталога.
  4. Запуск Safari для открытия сайта, которому теперь разрешен доступ к камере, микрофону, геолокации.


Похожее подозрительное поведение было недавно замечено у рекламного зловреда AdLoad, однако эксперты не могут с уверенностью сказать, что это следствие эксплойта HM Surf.

Ранее команда Microsoft находила в десктопной ОС Apple другие способы обхода защиты — Shrootless, powerdir, Achilles, Migraine. В недавно вышедшей Sequoia тоже объявился аналогичный баг, его уже взяли на вооружение распространители нового macOS-стилера.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru