


ИИ-помощник Windows Recall теперь opt-in и включается через Hello

ИИ-помощник Windows Recall теперь opt-in и включается через Hello

ИИ-помощник Windows Recall теперь opt-in и включается через Hello

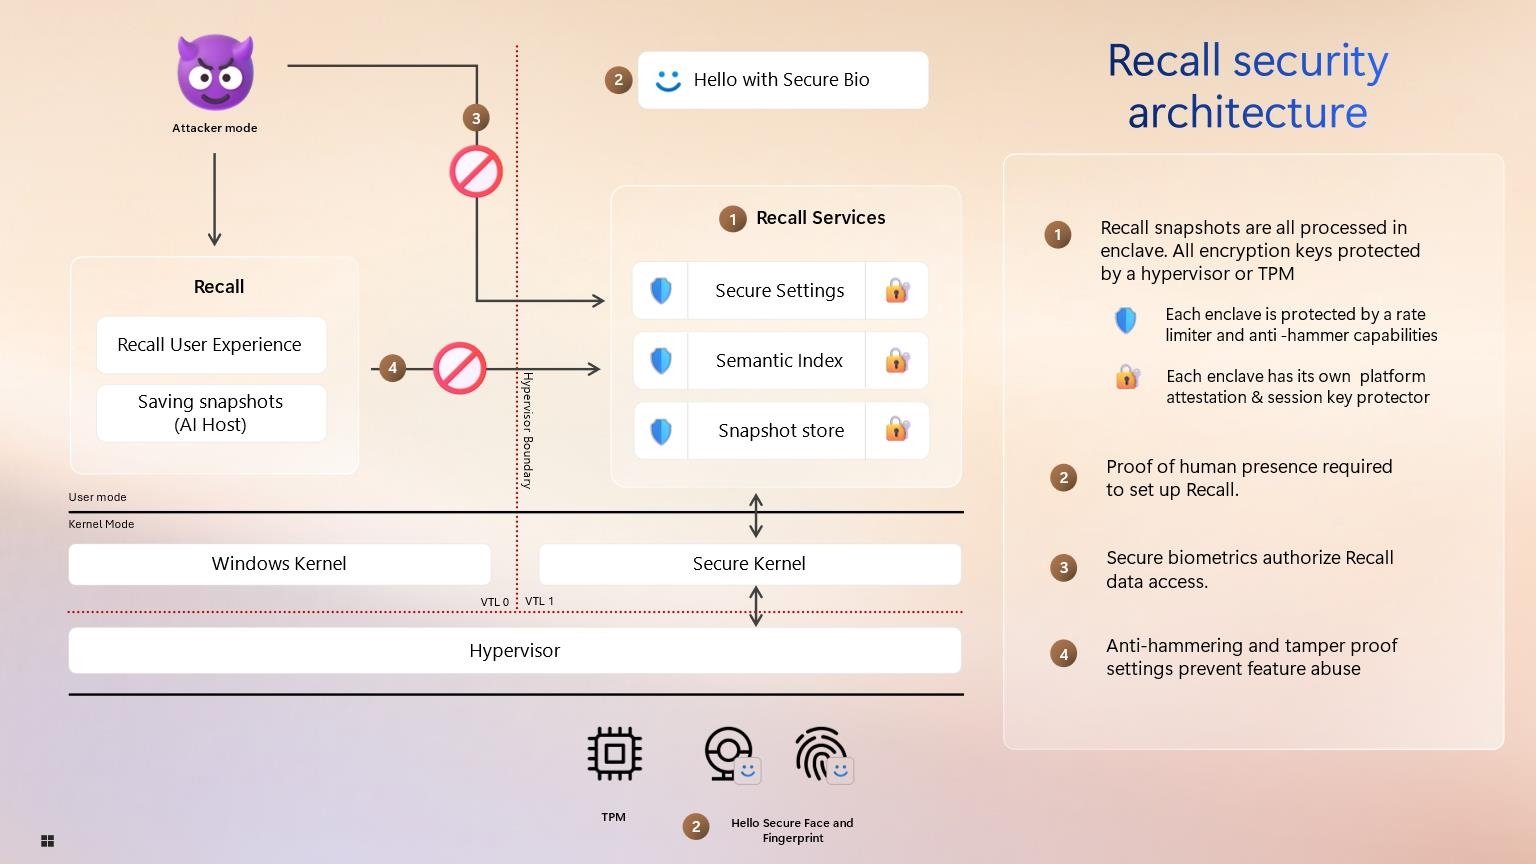
Разработчики Microsoft полностью перестроили систему безопасности Windows Recall. ИИ-ассистент теперь работает с данными в изолированной среде, по умолчанию неактивен и при включении требует аутентификации через Windows Hello.

Подтверждать физическое присутствие с помощью Windows Hello придется также при изменении настроек Windows Recall или получении доступа к UI. По желанию в ОС можно выставить постоянный запрет на включение ИИ-функций.

Все операции над скриншотами отныне выполняются в безопасной секции памяти — анклавах VBS (Virtualization-Based Security). Для сегментации используется такой же гипервизор, что и в Azure; по завершении сессии или превышении лимита времени все данные из памяти удаляются.

Вносимые в базу Recall снимки экрана и сопутствующая информация всегда шифруются ключами, хранимыми в TPM. Эти данные недоступны другим пользователям ОС; их можно удалять, ставить функцию скриншотов на паузу или временно отключать. Юзер может также ограничить срок хранения контента Recall и выделенное пространство на диске.

Усилена защита от утечек конфиденциальных данных (паролей, номеров удостоверений личности, номеров банковских карт). Умный помощник теперь автоматом отфильтровывает их с помощью фоновых DLP-функций, позаимствованных у Microsoft Purview, и откатывает сохранение.

Защититься от вредоносов и несанкционированного доступа Recall помогают ограничение скорости передачи данных и противодействие атакам перебором.


Нововведения призваны развеять опасения в отношении безопасности и приватности, которые породила способность ИИ-ассистента почти ежесекундно фиксировать действия пользователя и хранить результаты локально. Из-за волны недоверия и критики Microsoft пришлось отложить выпуск тестовых версий Windows Recall — по последним данным, до октября.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru