


Windows 11 Recall AI будет фиксировать все ваши действия на компьютере

Windows 11 Recall AI будет фиксировать все ваши действия на компьютере

Windows 11 Recall AI будет фиксировать все ваши действия на компьютере

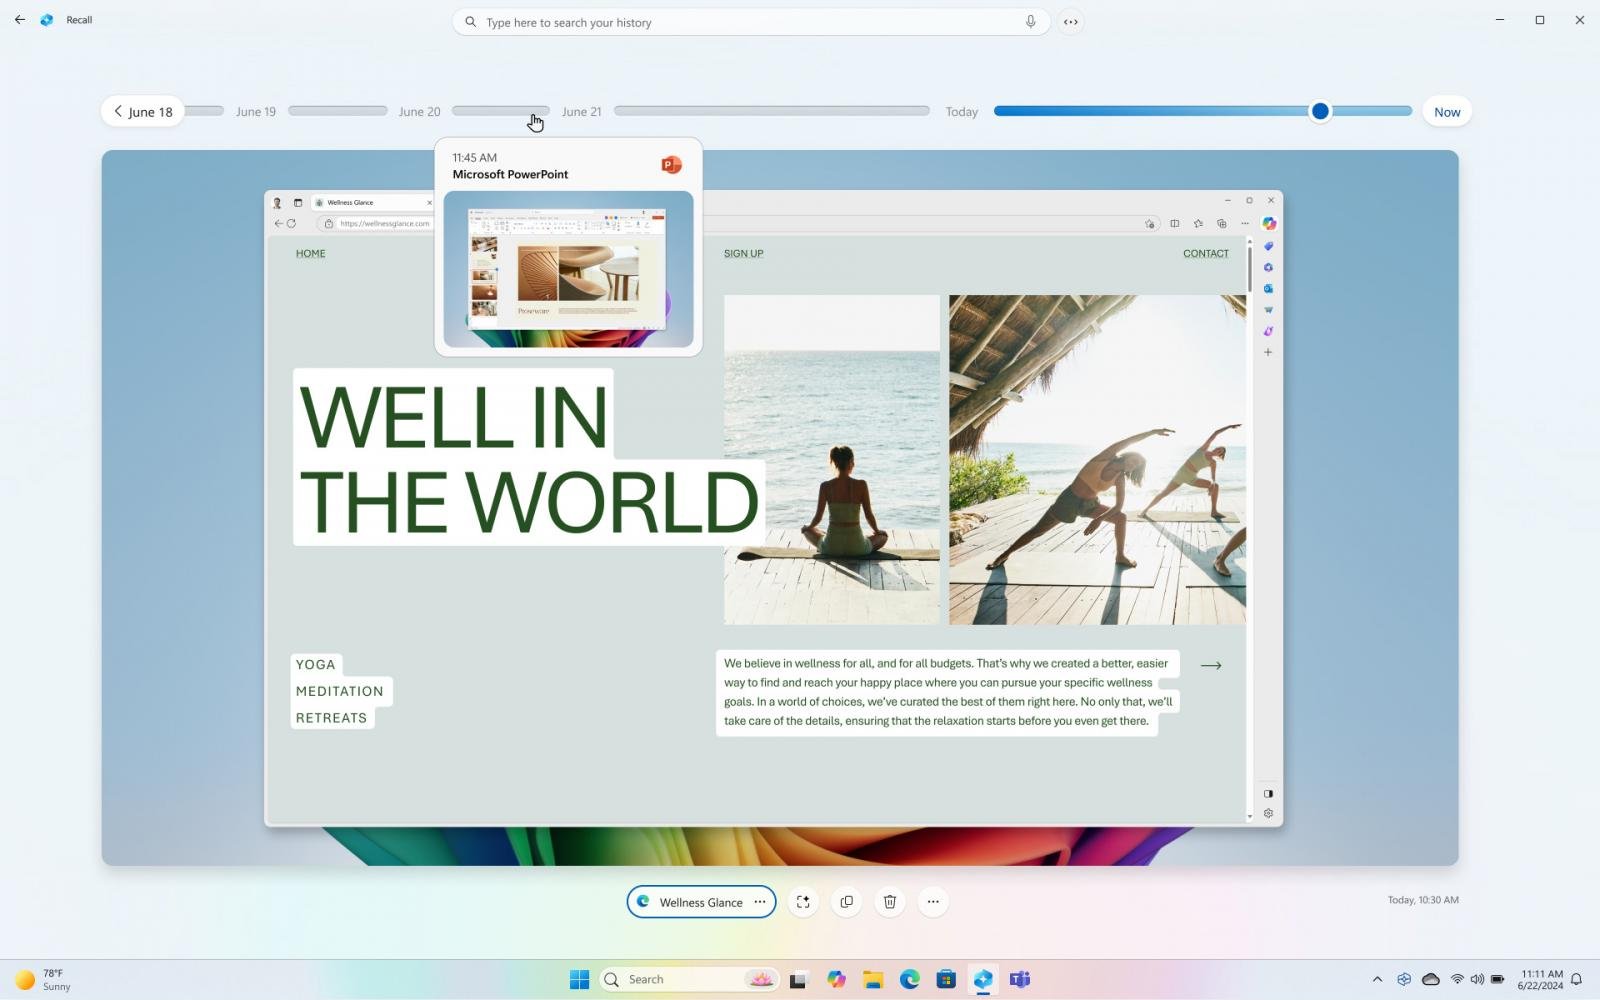
Компания Microsoft продемонстрировала новую функцию на базе искусственного интеллекта под названием «Recall», которая записывает абсолютно всё, что пользователи видят и делают на своих устройствах.

Фича доступна на ОС Windows 11 и позволяет осуществлять поиск определённой активности на компьютере в упорядоченном виде.

Прокрутив временную шкалу, пользователь может найти содержимое любого документа, приложения или веб-сайта, которые он открывал ранее, с помощью запросов. В Microsoft сообщили, что функция будет доступна только на некоторых языках: английском, французском, испанском, немецком, китайском (упрощенном) и японском.

Фича Recall работает как фотографическая память для устройства. Она использует снимки экрана, чтобы предложить действия на основе того, что распознала в запросе. Пользователь может легко вернуться к определенному чату или к нужному письму в почте.

Чтобы протестировать Recall на Windows, понадобится компьютер Copilot+, поддерживающий 40 TOPs NPU, чип Snapdragon X, 16 ГБ оперативной памяти и 256 ГБ хранилища.

Recall Windows 11

Источник: Microsoft


Юсуф Мехди из Microsoft заявил, что Recall использует личный семантический индекс пользователей, созданный и хранящийся исключительно на их устройствах. Все зафиксированные данные принадлежат только клиентам и остаются локально на компьютере. Пользователи могут удалять снимки и временные диапазоны в «Настройках», а также ставить запись на паузу в любой момент, нажав на значок в области уведомлений на панели задач. Recall позволяет отфильтровать приложения и веб-сайты, которые не будут сохраняться.

Специалисты высказали свои опасения по поводу безопасности этой функции. Даже если данные не будут передаваться на серверы Microsoft, возникает вопрос о том, как они будут защищены локально на компьютерах. Если злоумышленник получит доступ к устройству, сможет ли он завладеть этими данными и, например, конфиденциальной информацией пользователя.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru