


Три четверти кибератак в пределах СНГ нацелены на Россию

Три четверти кибератак в пределах СНГ нацелены на Россию

Три четверти кибератак в пределах СНГ нацелены на Россию

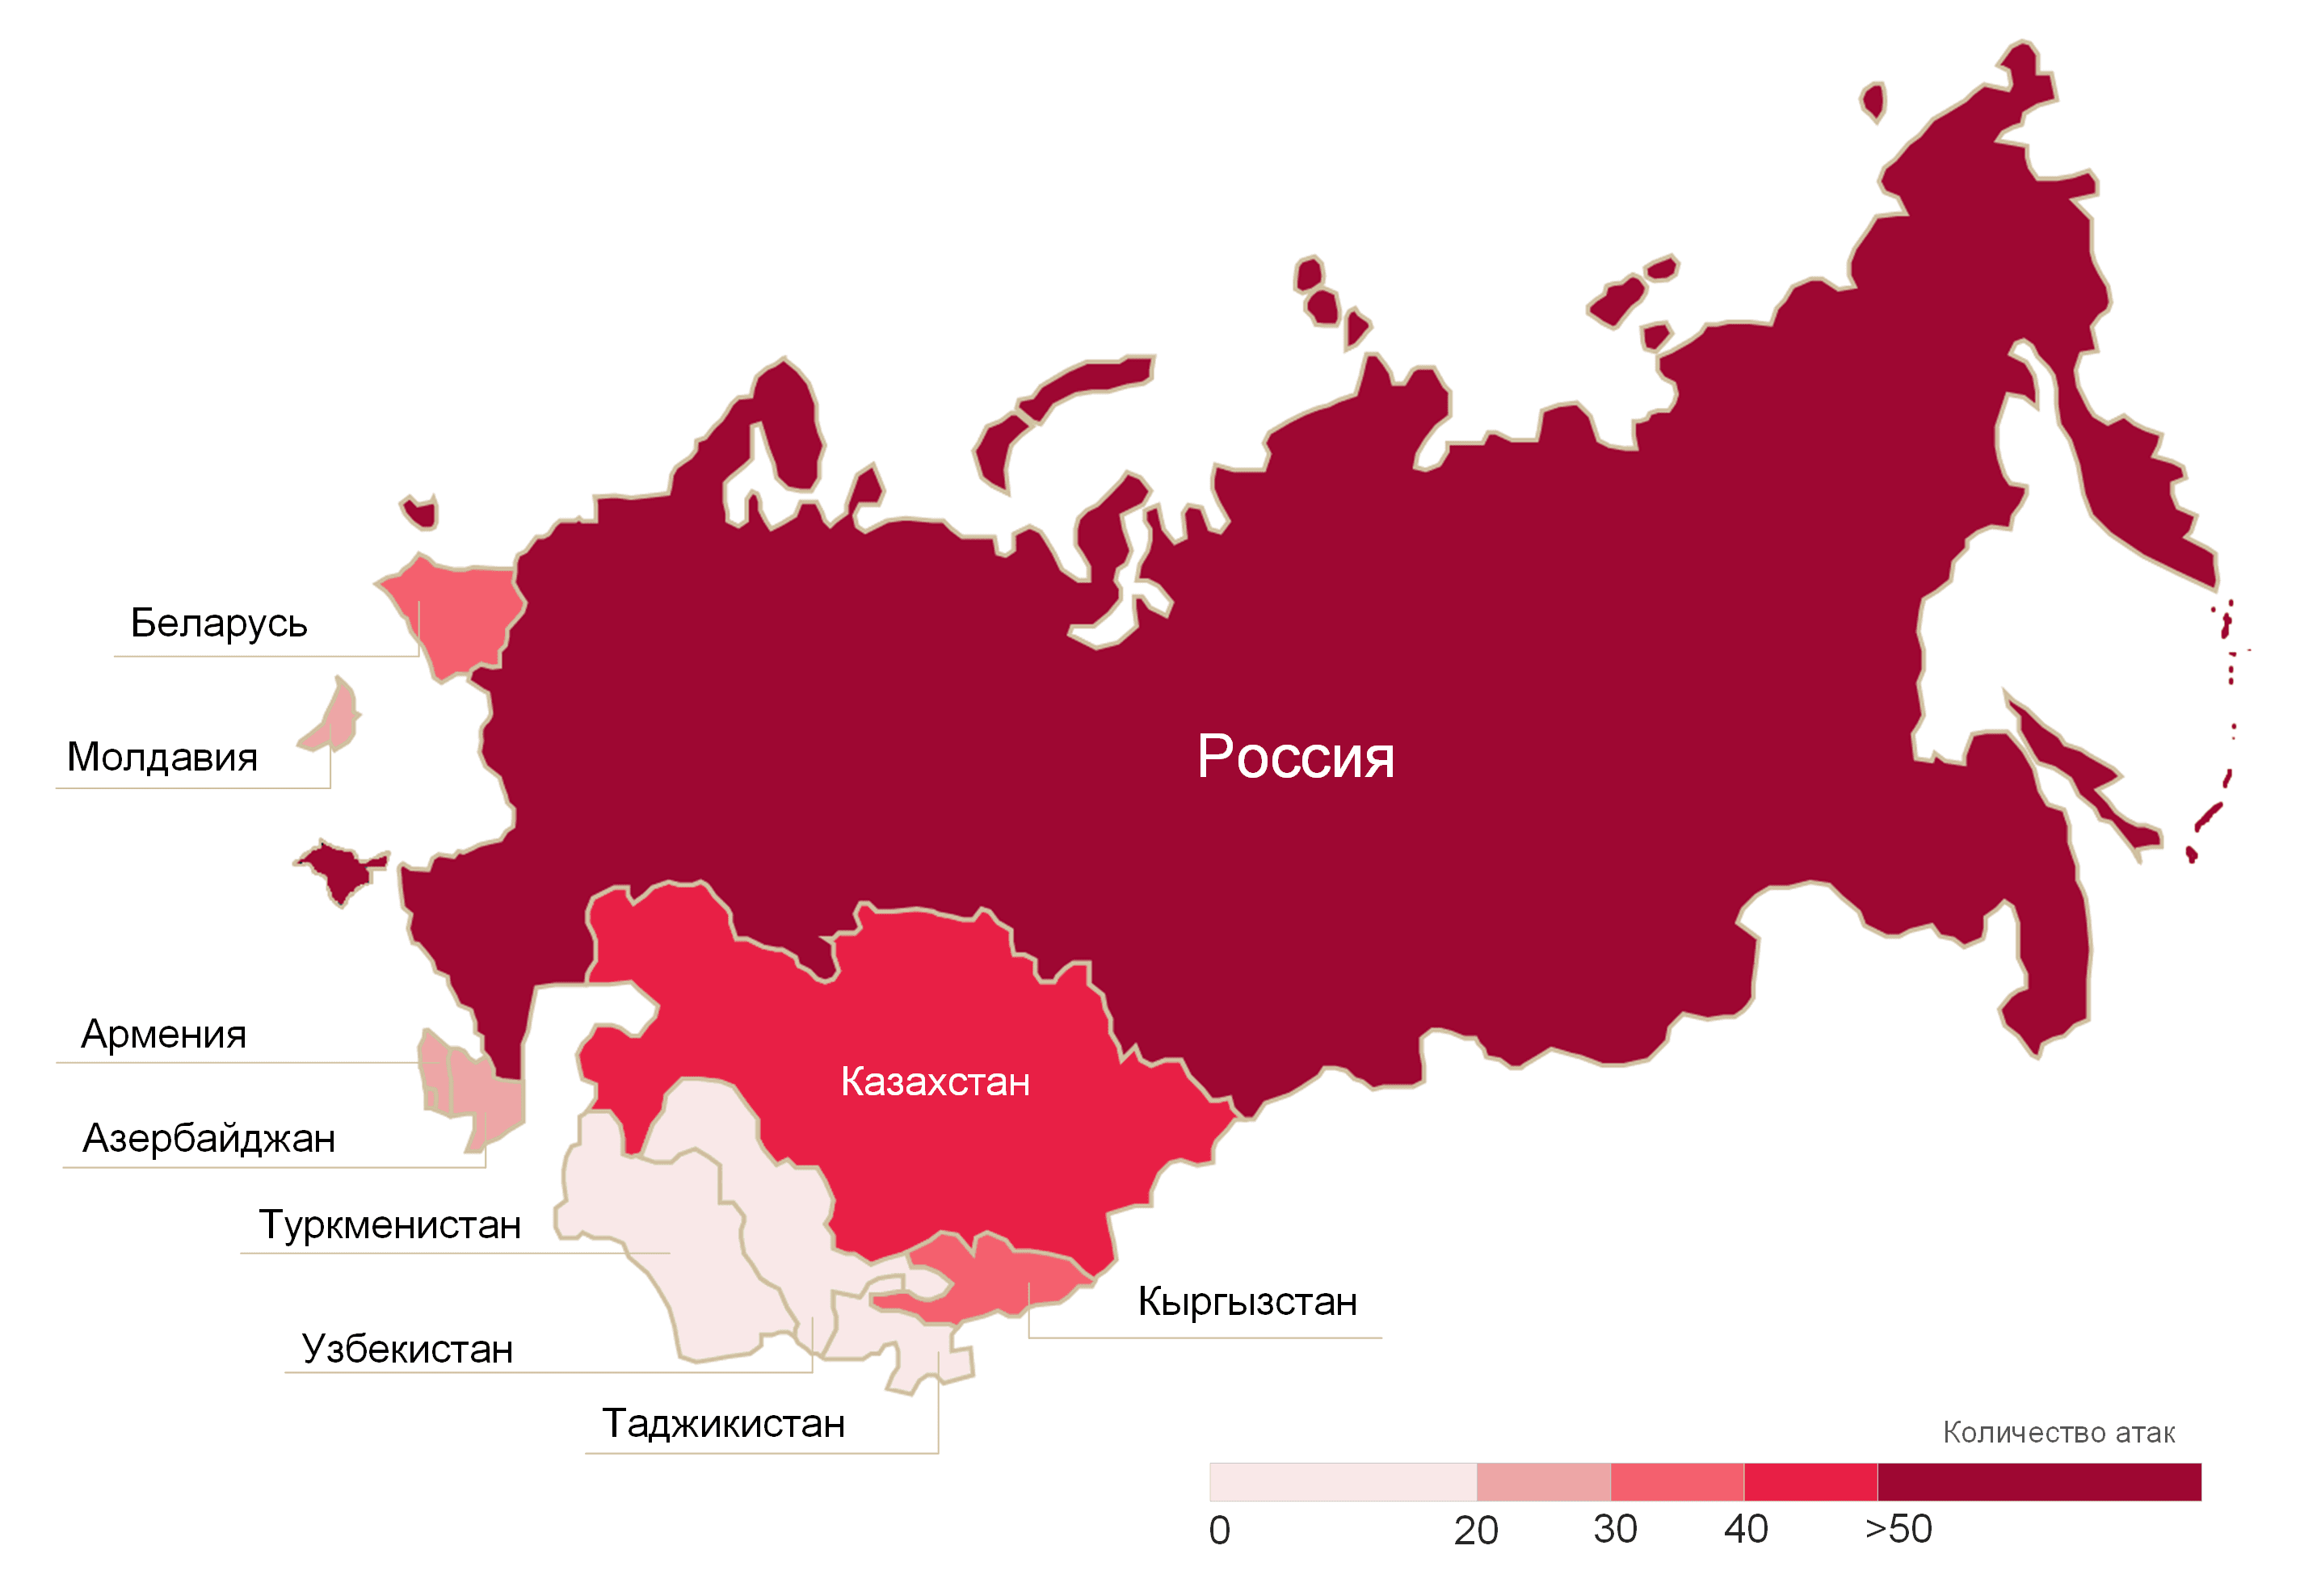
По данным Positive Technologies, в минувшем квартале число атак в странах СНГ в 2,6 раза превысило показатель за такой же период годом ранее. В 2023-24 гг. 73% инцидентов в регионе пришлись на Россию, 8% — Казахстан, 7% — Белоруссию.

Увеличилось также количество связанных с СНГ объявлений в даркнете: в первом полугодии таких находок оказалось на 35% больше в сравнении с первой половиной 2023-го. Чаще всего (40% уникальных постов) авторы предлагали базы данных, в 79% случаев — бесплатно.


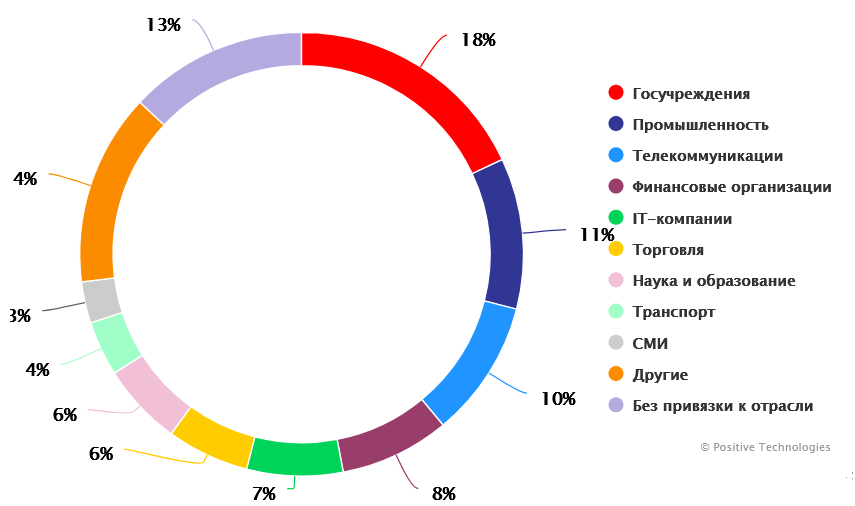
Согласно статистике ИБ-компании, наибольшее количество инцидентов было зафиксировано в госучреждениях, на промпредприятиях и в телеком-компаниях.

«Во-первых, эти сферы стратегически важны для экономики, — поясняет Яна Авезова, старший аналитик исследовательской группы PT. — Во-вторых, в таких организациях хранятся большие объемы конфиденциальной информации, прежде всего персональные данные и сведения, составляющие коммерческую тайну».


В случае успеха атаки на предприятия чаще всего влекли утечку конфиденциальной информации (41% инцидентов) или нарушение основной деятельности (37%). Индивидуальные пользователи обычно теряли персональные данные (69%) и деньги (32%).

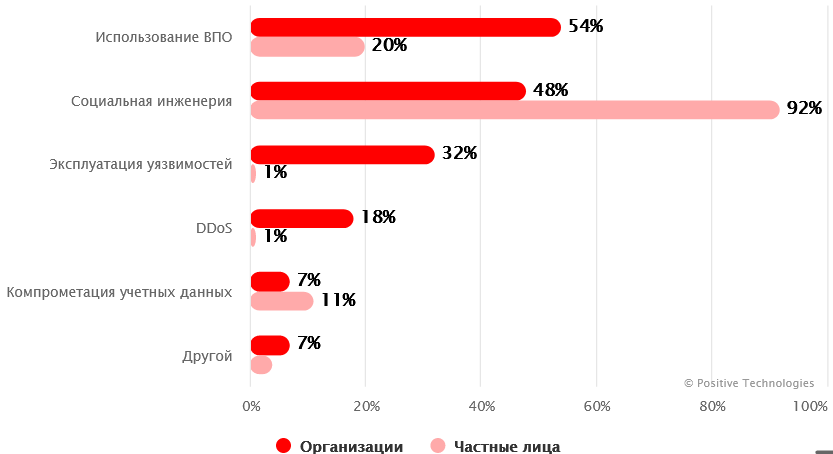
При проведении атак на территории СНГ, как и в прочих регионах, злоумышленники предпочитают использовать вредоносов и социальную инженерию.


В I квартале 2023 года в странах Содружества была зафиксирована высокая активность операторов шифровальщиков, в IV — группировок, нацеленных на шпионаж (XDSpy, Core Werewolf, Sticky Werewolf, Cloud Atlas, Hellhounds). Эксперты также отметили повышенный DDoS-фон из-за разгула хактивизма: на такие атаки в отчетный период пришлось 18% киберинцидентов, тогда как глобальный показатель составил лишь 8%.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru