


Фишеры используют фейковую ошибку OneDrive для запуска PowerShell-скрипта

Фишеры используют фейковую ошибку OneDrive для запуска PowerShell-скрипта

Фишеры используют фейковую ошибку OneDrive для запуска PowerShell-скрипта

Киберпреступники запустили новую фишинговую кампанию, нацеленную на пользователей Microsoft OneDrive. С помощью приёмов социальной инженерии злоумышленники заставляют жертв запустить PowerShell-скрипт.

О новой активности фишеров сообщили исследователи из компании Trellix, присвоившие ей кодовое имя «OneDrive Pastejacking». Рафаэль Пенья, один из экспертов, пишет в блоге:

«Эта кампания плотно завязана на использовании социальной инженерии. Задача — заставить пользователей выполнить скрип PowerShell, что приведёт к компрометации системы».

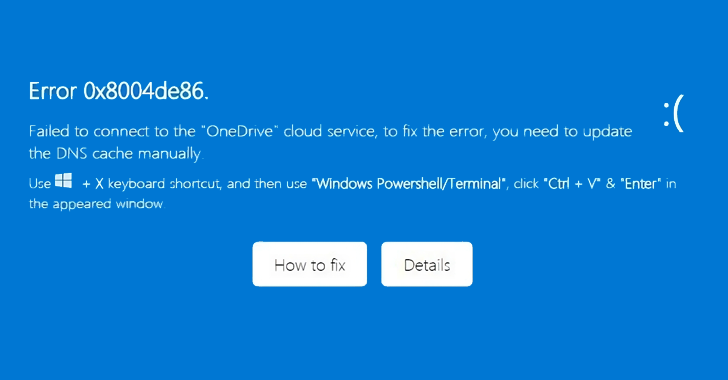
Всё начинается с электронного письма, в котором содержится HTML-файл, при открытии которого получателю демонстрируется страница OneDrive с сообщением об ошибке:

«Невозможно соединиться с облачным сервисом OneDrive. Для устранения ошибки вам нужно обновить DNS-кеш вручную».


В этом сообщении есть две опции: «Как исправить» и «Детали». Последняя перенаправляет пользователя на подлинную страницу Microsoft Learn, посвящённую устранению неполадок с DNS.

Если же кликнуть на первую ссылку («Как исправить»), получателю предложат выполнить ряд шагов, включая нажатие комбинации клавиш «Windows + X», запуск PowerShell-терминала и вставку Base64-команды, которая должна устранить проблемы.

«Эта команда сначала запустит ipconfig /flushdns и создаст директорию “downloads“ в корне диска C. Далее она загрузит архив в эту папку, переименует его и распакует содержимое», — объясняет Пенья.

«В архиве лежат файлы script.a3x и AutoIt3.exe. Первым делом стартует последний, с помощью которого запускается скрипт script.a3x».

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru