


Июльские обновления отправляют Windows в режим восстановления BitLocker

Июльские обновления отправляют Windows в режим восстановления BitLocker

Июльские обновления отправляют Windows в режим восстановления BitLocker

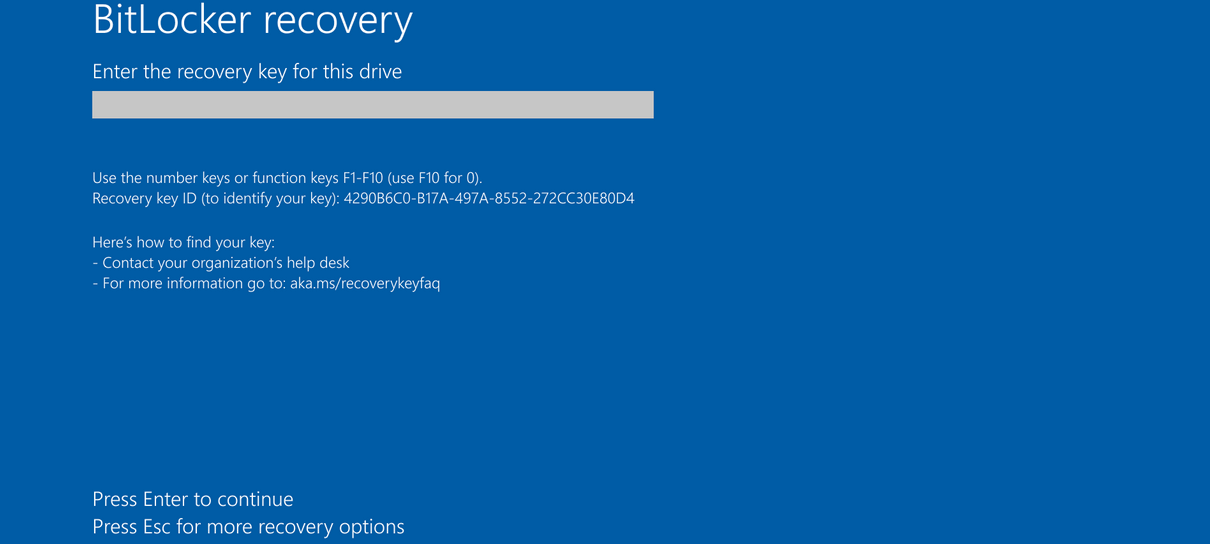
По словам Microsoft, ряд устройств, работающих на операционной системе Windows, загружается в режим восстановления BitLocker после установки июльских патчей.

Напомним, функция безопасности BitLocker позволяет значительно снизить риск кражи данных и раскрытия конфиденциальной информации в том случае, если кто-то украл ваше устройство или оно просто отправилось в утиль.

BitLocker шифрует диск компьютера таким образом, что у третьих лиц нет возможности добраться до важных сведений.

При этом устройства могут автоматически переходить в режим восстановления BitLocker после определённых событий: обновление аппаратной составляющее или прошивки, изменения в модуле TPM (Trusted Platform Module).

«После установки патчей, вышедших 9 июля 2024 года (KB5040442), вы можете наткнуться на экран восстановления BitLocker при попытке загрузить компьютер», — объясняет Microsoft.

«Вероятность поймать баг гораздо выше, если у вас активирована опция Device Encryption. Как правило, этот экран не появляется после инсталляции апдейтов».

Тем пользователям, кого затронула проблема, нужно будет ввести ключ восстановления BitLocker, позволяющий разблокировать диск и загрузить устройство в нормальном режиме.


Известно, что баг проявляется как на серверных, так и на клиентских версиях операционной системы:

  • Клиентские: Windows 11 23H2, Windows 11 22H2, Windows 11 21H2, Windows 10 22H2, Windows 10 21H2;
  • Серверные: Windows Server 2022, Windows Server 2019, Windows Server 2016, Windows Server 2012 R2, Windows Server 2012, Windows Server 2008 R2, Windows Server 2008.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru