


Июльские обновления отправляют Windows в режим восстановления BitLocker

Июльские обновления отправляют Windows в режим восстановления BitLocker

Июльские обновления отправляют Windows в режим восстановления BitLocker

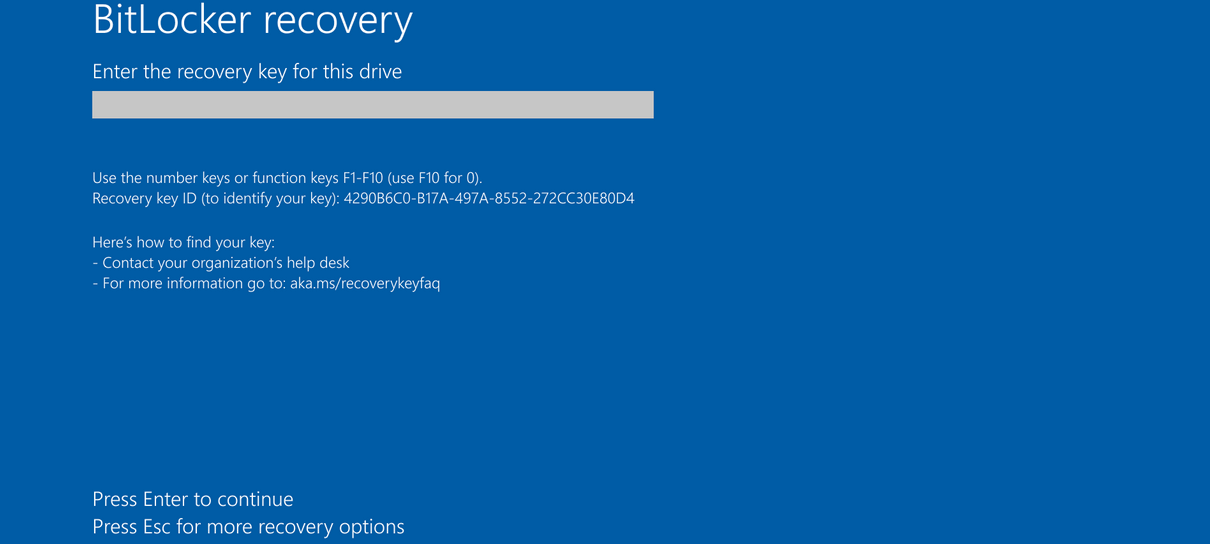
По словам Microsoft, ряд устройств, работающих на операционной системе Windows, загружается в режим восстановления BitLocker после установки июльских патчей.

Напомним, функция безопасности BitLocker позволяет значительно снизить риск кражи данных и раскрытия конфиденциальной информации в том случае, если кто-то украл ваше устройство или оно просто отправилось в утиль.

BitLocker шифрует диск компьютера таким образом, что у третьих лиц нет возможности добраться до важных сведений.

При этом устройства могут автоматически переходить в режим восстановления BitLocker после определённых событий: обновление аппаратной составляющее или прошивки, изменения в модуле TPM (Trusted Platform Module).

«После установки патчей, вышедших 9 июля 2024 года (KB5040442), вы можете наткнуться на экран восстановления BitLocker при попытке загрузить компьютер», — объясняет Microsoft.

«Вероятность поймать баг гораздо выше, если у вас активирована опция Device Encryption. Как правило, этот экран не появляется после инсталляции апдейтов».

Тем пользователям, кого затронула проблема, нужно будет ввести ключ восстановления BitLocker, позволяющий разблокировать диск и загрузить устройство в нормальном режиме.


Известно, что баг проявляется как на серверных, так и на клиентских версиях операционной системы:

  • Клиентские: Windows 11 23H2, Windows 11 22H2, Windows 11 21H2, Windows 10 22H2, Windows 10 21H2;
  • Серверные: Windows Server 2022, Windows Server 2019, Windows Server 2016, Windows Server 2012 R2, Windows Server 2012, Windows Server 2008 R2, Windows Server 2008.
Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru