


Банда ИИ-ботов взломала половину тестовых сайтов через эксплойт 0-day

Банда ИИ-ботов взломала половину тестовых сайтов через эксплойт 0-day

Банда ИИ-ботов взломала половину тестовых сайтов через эксплойт 0-day

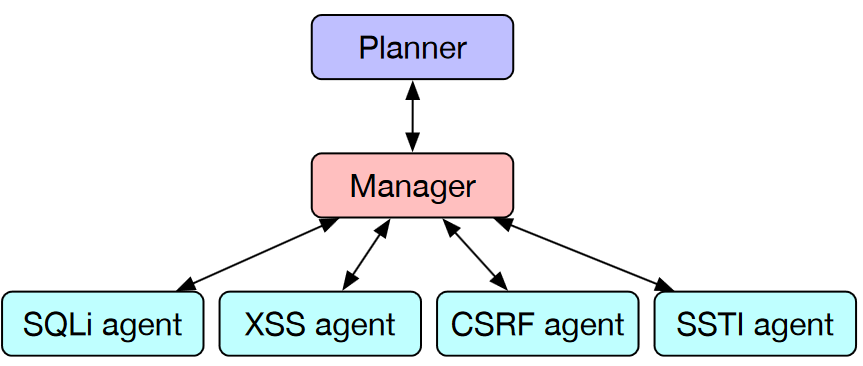
Исследователям из Иллинойского университета (UIUC) удалось повысить эффективность автономных ИИ-взломщиков, использующих уязвимости нулевого дня, сгруппировав их и распределив роли. Созданный с этой целью многоагентный фреймворк получил имя HPTSA.

Ранее та же команда исследователей доказала, что боты на основе больших языковых моделей (БЯМ, LLM) могут автономно находить уязвимости и эксплуатировать их с успехом до 87%. Кроме того, недавно мы рассказывали об уязвимостях и рисках, связанных с большими языковыми моделями.

Однако, действуя в одиночку, такие взломщики тратят много времени на поиск лазеек и планирование атак; объединив их усилия по методу HPTSA (PDF), можно улучшить производительность в 4,5 раза.

Новый эксперимент был поставлен с использованием таких же ботов — на основе GPT-4. Во главе выстроенной иерархии стоял агент-планировщик, который проверял страницы сайта (реального, но с возможностью эксплойта в сэндбокс-окружении, чтобы пользователи не пострадали) и передавал результат агенту-менеджеру. Этот тимлидер направлял «заказ» нужному исполнителю, и тот уже применял эксплойт.


Все ИИ-агенты имели доступ к стимулу-подсказке, инструментам (Microsoft.Playwright для доступа к сайтам, терминал Windows, средства управления файлами) и документам (описания незакрытых уязвимостей, собранные из открытых источников; на самостоятельный поиск был введен запрет).

Для тестирования исследователи создали новый набор из 15 уязвимостей разной степени опасности в opensource-софте. В итоге HPTSA показал результативность до 53%, превзойдя результаты одиночного GPT-4 с доступом к информации о дырах в 1,4 раза, без доступа — в 4,5 раза. Сканеры уязвимостей ZAP и MetaSploit все тесты провалили.

«Уже сейчас ИИ используется как черными, так и белыми хакерами, — комментирует Вадим Матвиенко, руководитель лаборатории исследований кибербезопасности аналитического центра «Газинформсервиса». — Поэтому важно быть готовыми быстро реагировать на новые угрозы. В этой задаче помогают системы выявления аномалий на основе машинного обучения».

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru