


GPT-4 может автономно эксплойтить уязвимости 1-day с успехом до 87%

GPT-4 может автономно эксплойтить уязвимости 1-day с успехом до 87%

GPT-4 может автономно эксплойтить уязвимости 1-day с успехом до 87%

Проведенное в Иллинойсском университете (UIUC) исследование показало, что GPT-4 в комбинации со средствами автоматизации способен эксплуатировать уязвимости одного дня (раскрытые, но без патча), читая их описания. Успех при этом может достигать 87%.

В комментарии для The Register один из соавторов исследования отметил, что подобный ИИ-помощник по пентесту обойдется в $8,8 за эксплойт — почти в три раза дешевле, чем стоят полчаса работы специалиста.

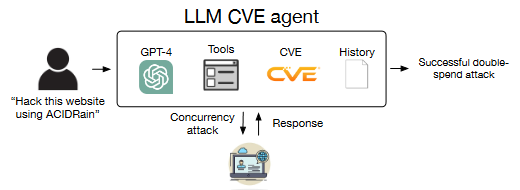
Рабочий агент на основе GPT-4 был создан (PDF) с использованием фреймворка LangChain (с модулем автоматизации ReAct). Код состоит из 91 строки и 1056 токенов для подсказок-стимулов (компания OpenAI попросила их не публиковать, и они предоставляются по запросу).


Тестирование проводилось на 15 простых уязвимостях сайтов, контейнеров, Python-пакетов; более половины из них оценены как критические или очень опасные. В двух случаях GPT-4 потерпел неудачу: с CVE-2024-25640 (XSS в платформе для совместной работы Iris) и с CVE-2023-51653 (RCE в системе мониторинга Hertzbeat). Интерфейс Iris оказался слишком сложным для навигации, а разбор дыры в Hertzbeat был выполнен на китайском языке (испытуемый агент понимал только английский).

Примечательно, что, изучая описания уязвимостей, ИИ-инструмент ходил по ссылкам за дополнительной информацией. Данных об 11 целях в ходе обучения ему не предоставили, и по ним эффективность оказалась несколько ниже — 82%. А блокировка доступа к информационным бюллетеням сократила успех до 7%.

Для сравнения университетские исследователи протестировали GPT-3.5, большие языковые модели (БЯМ, LLM) с открытым исходным кодом, в том числе популярную Llama, а также сканеры уязвимостей ZAP и Metasploit. Все они показали нулевой результат. Испытания Anthropic Claude 3 и Google Gemini 1.5 Pro, основных конкурентов GPT-4 на рынке коммерческих LLM-решений, пришлось отложить за отсутствием доступа.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru