


Уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года

Уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года

Уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года

Киберпреступные группировки, работающие по крупным целям, в начале 2024 года использовали уязвимости в софте для удалённого доступа и популярном архиваторе WinRAR.

Об одной из таких уязвимостей мы писали в середине 2023 года — CVE-2023-38831. Тогда разработчики WinRAR устранили возможность выполнения вредоносного кода в Windows.

Спустя считаные дни после выхода патчей CVE-2023-38831 уже была замечена в атаках на трейдеров. А в следующем месяце злоумышленники выпустили фейковый эксплойт для дыры в WinRAR, который распространял троян VenomRAT на GitHub.

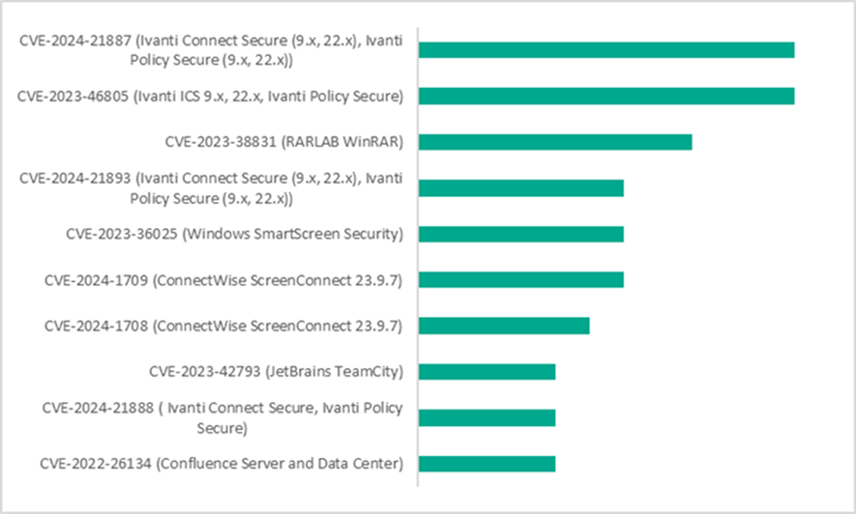
Эксперты «Лаборатории Касперского» изучили данные об атаках APT-групп за 2023 год — начало 2024 года. Оказалось, что в первом квартале 2024-го киберпреступники чаще всего задействовали бреши, позволяющие внедрить команды и обойти аутентификацию.

Помимо WinRAR и инструментов разграничения доступа (например, Windows SmartScreen), атакующих интересовал софт Ivanti, где не так давно нашли две уязвимости — CVE-2024-21887 и CVE-2023-46805.


Дыры в WinRAR заняли третье место по частоте эксплуатации. Эффективность их использования в целевых кибератаках объясняется тем, что выбранная жертва не всегда может распознать подозрительные архивные файлы.

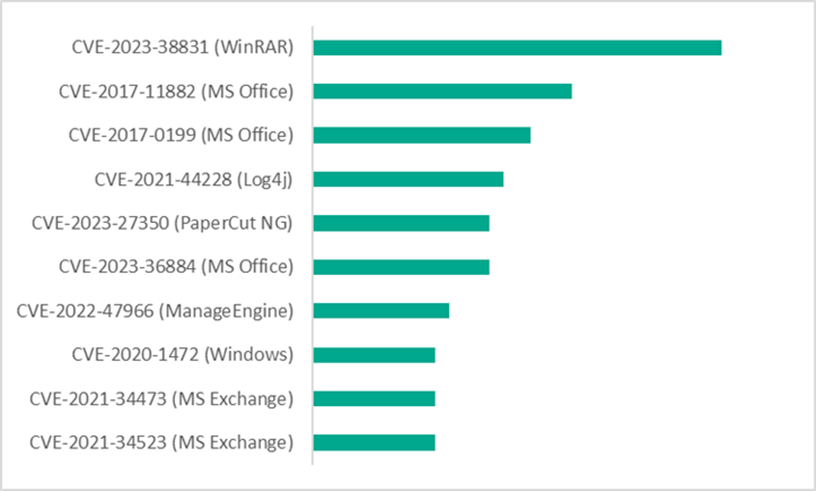
Кроме упомянутой уже CVE-2023-38831 в WinRAR, злоумышленники полюбили бреши CVE-2017-11882 и CVE-2017-0199 в MS Office.

Подпишитесь на новости

Не нашли нужное Android-приложение? Google предлагает написать его с ИИ

Нужен собственный трекер привычек или калькулятор для странного рабочего процесса? Google предлагает собрать приложение с помощью ИИ и запускать его через Google Play, при этом без регистрации профессионального аккаунта разработчика.

Как сообщила корпорация, пользователи смогут создавать персональные Android-приложения в Google AI Studio и устанавливать их на свой телефон через Play.

Они останутся приватными и не попадут в общий каталог. Для такого сценария достаточно обычного аккаунта Google.

Функцию постепенно запускают в отдельных странах, включая США, для пользователей старше 18 лет. О доступности в России компания не сообщила.


В ближайшие месяцы Google планирует добавить возможность делиться такими приложениями с друзьями и семьёй. Если захочется выйти на широкую аудиторию, придётся перейти на профессиональный аккаунт разработчика и пройти стандартные проверки безопасности и качества.

RSS: Новости на портале Anti-Malware.ru