


Android-троян Brokewell ворует данные и отворяет дверь незваным гостям

Android-троян Brokewell ворует данные и отворяет дверь незваным гостям

Android-троян Brokewell ворует данные и отворяет дверь незваным гостям

Анализ нового трояна для Android показал, что это типичный современный банкер, вооруженный всевозможными средствами кражи данных и обеспечения удаленного контроля над устройством. В ThreatFabric находке присвоили имя Brokewell.

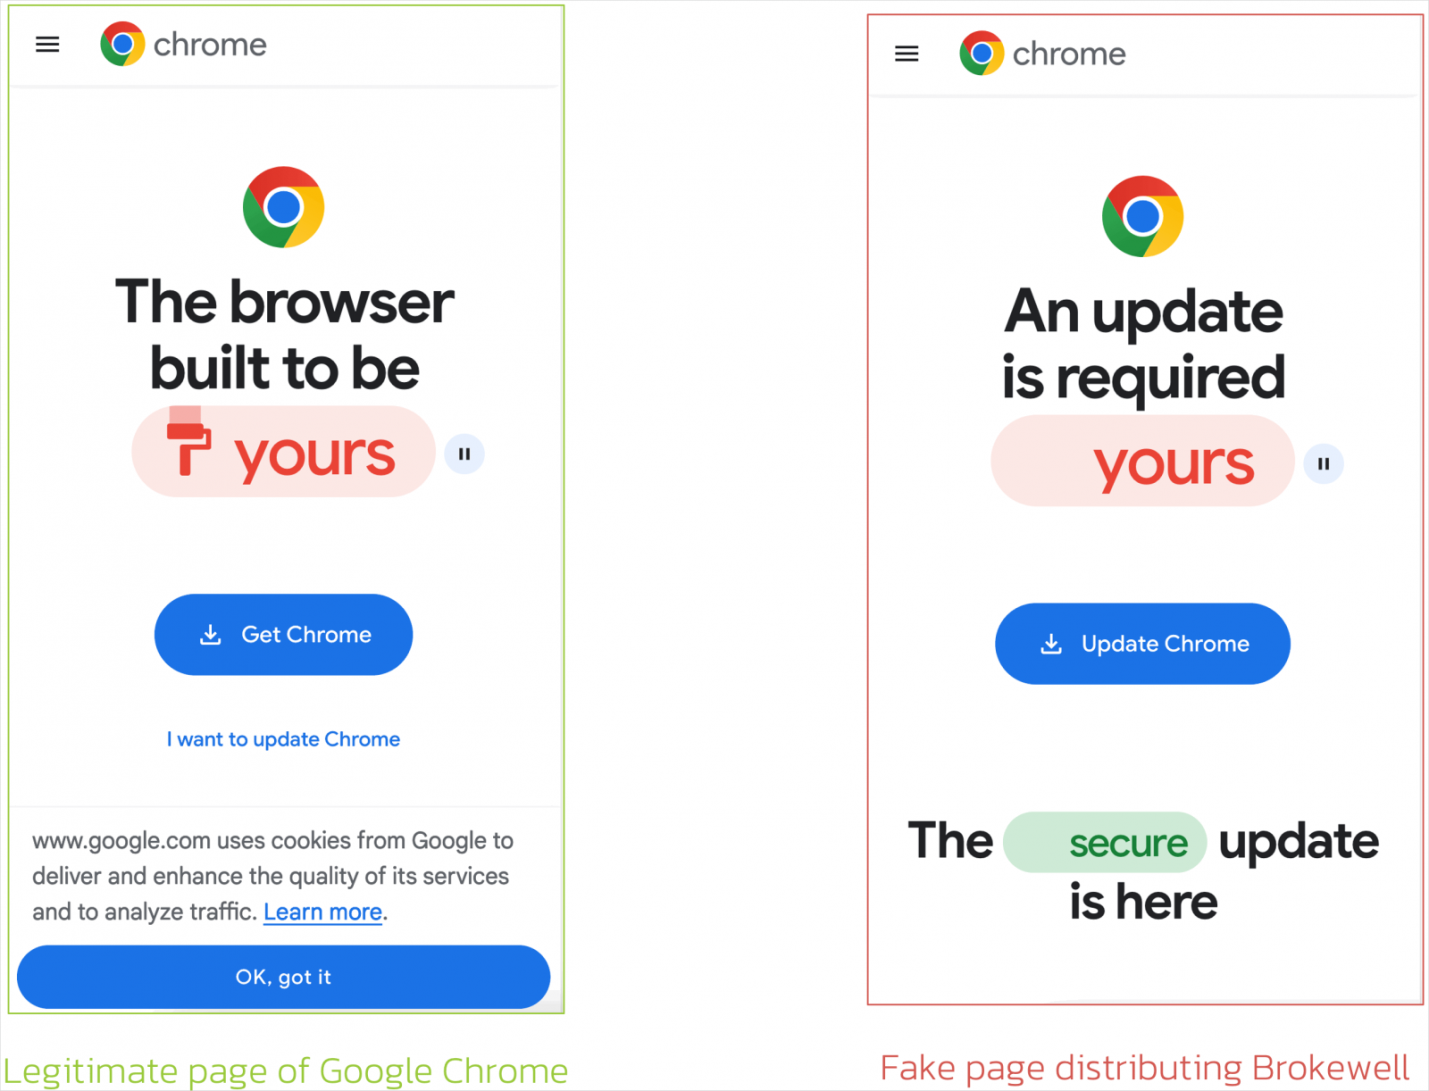
В настоящее время зловред раздается под видом обновления Google Chrome. Поддельная страница браузера похожа на оригинал, но только на первый взгляд; по состоянию на 25 апреля угрозу распознают 20 антивирусов из 66 на VirusTotal.


В ходе исследования были также найдены образцы Brokewell, замаскированные под приложение шведского сервиса Klarna (покупки в рассрочку) и софт для аутентификации ID Austria.

Основные функции трояна связаны с кражей данных и возможностью перехвата контроля над зараженным устройством.

Кража данных и шпионаж:

  • сбор информации об устройстве;
  • определение местоположения;
  • оверлейные атаки (наложение фишинговых окон поверх страниц входа в приложения);
  • перехват сессионных куки с использованием WebView;
  • регистрация событий в рамках взаимодействия жертвы с устройством (нажатия, свайпы, текстовый ввод и т. п.);
  • копирование журнала звонков;
  • прослушка через микрофон.

Выполнение команд оператора:

  • включение экрана;
  • действия в соответствии с жестами (касания, свайпы, прокрутка, клики по элементам экрана);
  • ввод текста в указанные поля;
  • имитация нажатия системных кнопок («Назад», «Домой», «Недавние»);
  • трансляция контента с экрана устройства в реальном времени (скрин-стриминг);
  • имитация вибрации;
  • сброс яркости и громкости до нуля.

Вредоносная программа пока находится в стадии активной разработки. Не исключено, что со временем Brokewell станут продавать на подпольных форумах как услугу (Malware-as-a-Service, MaaS) — подобно похожему Hook и другим многофункциональным зловредам.

Примечательно, что создатель трояна (некто Baron Samedit) пару лет назад торговал инструментами валидации краденых учетных данных. На одном из C2-серверов Brokewell исследователи обнаружили еще одно творение «барона» — Brokewell Android Loader. Загрузчик активно используется с целью обхода ограничений на доступ к AccessibilityService API для сторонних приложений (Restricted Settings, введены Google с выпуском Android 13).

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru