


Мошенники сулят ветеранам ВОВ ко Дню Победы до 300 тыс. рублей

Мошенники сулят ветеранам ВОВ ко Дню Победы до 300 тыс. рублей

Мошенники сулят ветеранам ВОВ ко Дню Победы до 300 тыс. рублей

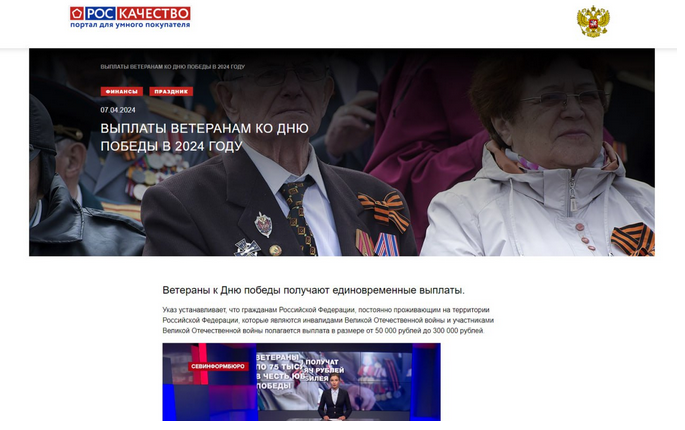
В рунете заработала новая партнерская программа, нацеленная на сбор персональных данных и отъем денежных средств путем обмана. Специально созданные сайты имитируют портал Роскачества и используют тему традиционных выплат ветеранам ВОВ ко Дню Победы.

Способы привлечения посетителей на мошеннические ресурсы разнообразны. По данным F.A.C.C.T., за последнюю неделю фальшивки усилиями участников партнерки собрали около 1500 визитов.


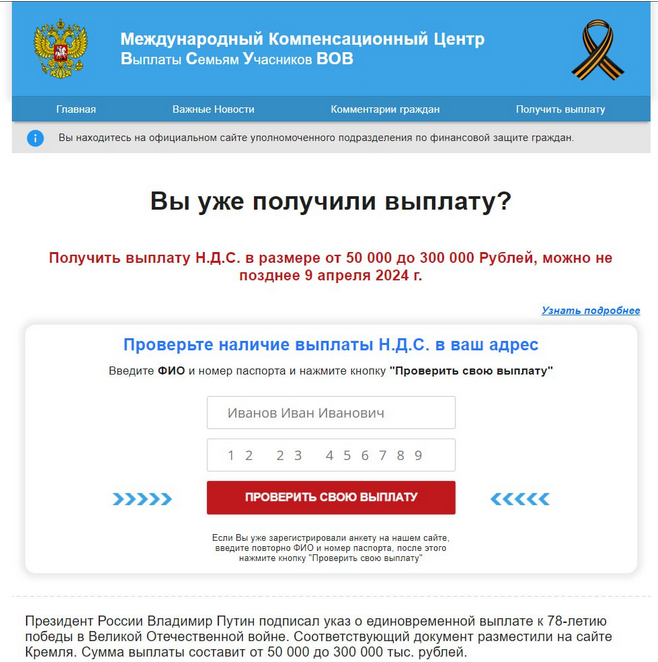
Чтобы получить обещанную «выплату», посетитель вначале должен ввести личные данные, якобы для проверки. Сроки, как всегда в случае мошенничества, ограничены — обычно 1-2 дня, и они регулярно сдвигаются.


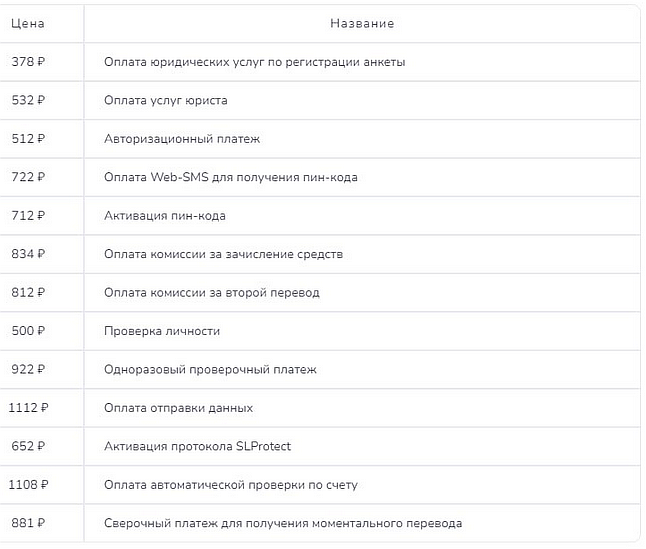
После слива персональных данных визитеру предлагают оплатить ту или иную услугу посредника. Как оказалось, «прейскурант» организаторы партнерки прописали в коде мошеннических ресурсов. В итоге платежные реквизиты тоже попадают к аферистам.


«Чтобы усыпить бдительность потенциальных жертв злоумышленники используют название АНО «Роскачество» и вместе с ним громкие названия, к примеру, «Международный компенсационный центр», «официальный сайт уполномоченного подразделения по финансовой защите граждан», — комментирует Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F.A.C.C.T. — Ближе к Дню Победу таких ресурсов может быть больше, а злоумышленники будут активнее продвигать ссылки на них».

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru