


Мошенники сулят ветеранам ВОВ ко Дню Победы до 300 тыс. рублей

Мошенники сулят ветеранам ВОВ ко Дню Победы до 300 тыс. рублей

Мошенники сулят ветеранам ВОВ ко Дню Победы до 300 тыс. рублей

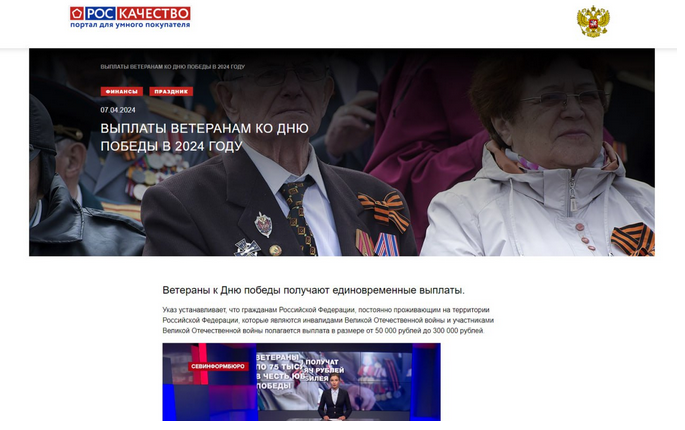
В рунете заработала новая партнерская программа, нацеленная на сбор персональных данных и отъем денежных средств путем обмана. Специально созданные сайты имитируют портал Роскачества и используют тему традиционных выплат ветеранам ВОВ ко Дню Победы.

Способы привлечения посетителей на мошеннические ресурсы разнообразны. По данным F.A.C.C.T., за последнюю неделю фальшивки усилиями участников партнерки собрали около 1500 визитов.


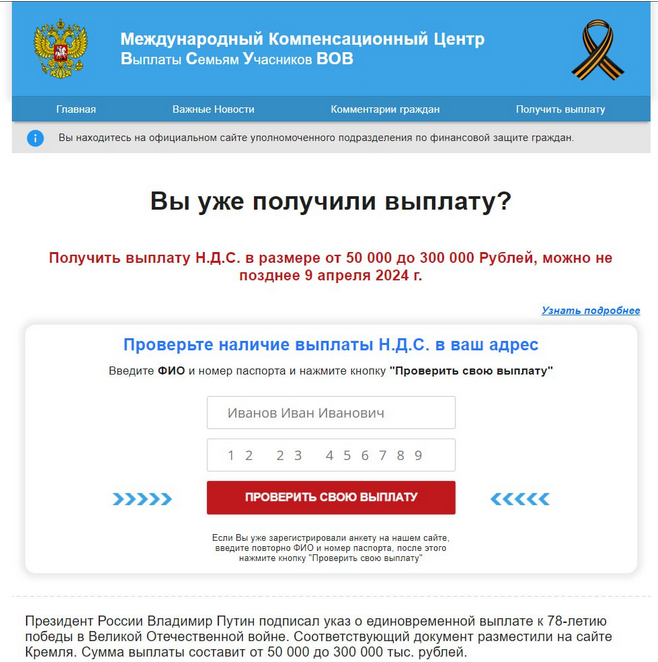
Чтобы получить обещанную «выплату», посетитель вначале должен ввести личные данные, якобы для проверки. Сроки, как всегда в случае мошенничества, ограничены — обычно 1-2 дня, и они регулярно сдвигаются.


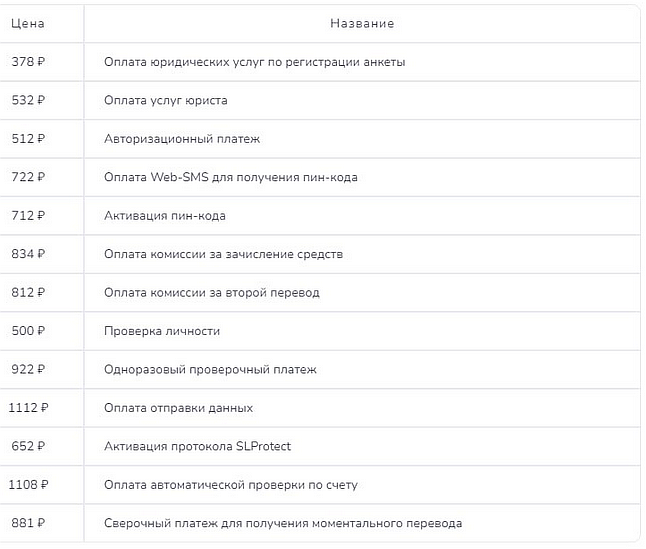
После слива персональных данных визитеру предлагают оплатить ту или иную услугу посредника. Как оказалось, «прейскурант» организаторы партнерки прописали в коде мошеннических ресурсов. В итоге платежные реквизиты тоже попадают к аферистам.


«Чтобы усыпить бдительность потенциальных жертв злоумышленники используют название АНО «Роскачество» и вместе с ним громкие названия, к примеру, «Международный компенсационный центр», «официальный сайт уполномоченного подразделения по финансовой защите граждан», — комментирует Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F.A.C.C.T. — Ближе к Дню Победу таких ресурсов может быть больше, а злоумышленники будут активнее продвигать ссылки на них».

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru