


В Windows-версии Telegram устранили автоматический запуск Python-скриптов

В Windows-версии Telegram устранили автоматический запуск Python-скриптов

В Windows-версии Telegram устранили автоматический запуск Python-скриптов

Разработчики Telegram устранили в десктопной версии мессенджера для Windows уязвимость нулевого дня, эксплуатация которой позволяет обойти предупреждение системы безопасности и автоматически запустить Python-скрипты.

На прошлой неделе в соцсети X (ранее — Twitter) и на киберпреступных форумах появились сообщения о вероятной уязвимости в Windows-версии Telegram.

Как утверждалось в отдельных постах, это брешь класса 0-click. Исследователи даже выложили видео, на котором демонстрируется обход уведомлений системы безопасности и удаленное выполнение кода. В конкретном примере показано, как клик на медиаматериале открывает «родной» калькулятор Windows:


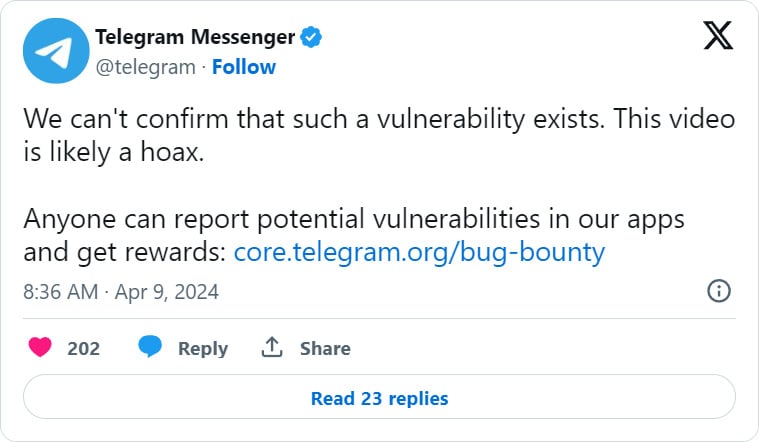
На тот момент команда разработчиков Telegram пыталась откреститься от проблемы, утверждая, что подтвердить наличие уязвимости пока не получилось, а видео с демонстрацией эксплойта — скорее всего, подделка.


Однако спустя несколько дней на хакерском форуме XSS специалисты поделились PoC (proof-of-concept), в котором объясняется, что брешь стала следствием опечатки в исходном коде Telegram для Windows. Эксплуатация позволяет отправить файлы Python в формате .pyzw, не вызывающие при клике срабатывание системы предупреждений.

Python-скрипт в этом случае будет выполняться автоматически, не провоцируя уведомлений, хотя мессенджер должен предупреждать при запуске файлов такого типа. В реальной атаке пользователя можно обманом заставить кликнуть по видео, чтобы запустить эксплуатацию.

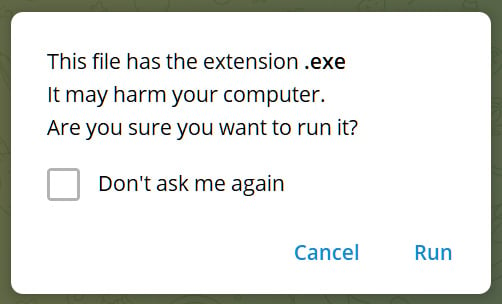
В нормальной ситуации десктопная версия Telegram ориентируется на список потенциально опасных расширений файлов. Если пользователь запускает один из таких файлов, программа выводит следующее предупреждение:

Источник: BleepingComputer


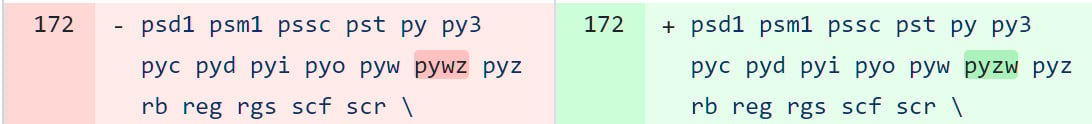
Однако из-за опечатки — девелоперы указали «pywz» вместо «pyzw» — Telegram не выводил уведомления про запуске Python-скриптов.

Источник: BleepingComputer


Сейчас разработчики мессенджера устранили ошибку в коде файла data_document_resolver.cpp.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru