


В Windows-версии Telegram устранили автоматический запуск Python-скриптов

В Windows-версии Telegram устранили автоматический запуск Python-скриптов

В Windows-версии Telegram устранили автоматический запуск Python-скриптов

Разработчики Telegram устранили в десктопной версии мессенджера для Windows уязвимость нулевого дня, эксплуатация которой позволяет обойти предупреждение системы безопасности и автоматически запустить Python-скрипты.

На прошлой неделе в соцсети X (ранее — Twitter) и на киберпреступных форумах появились сообщения о вероятной уязвимости в Windows-версии Telegram.

Как утверждалось в отдельных постах, это брешь класса 0-click. Исследователи даже выложили видео, на котором демонстрируется обход уведомлений системы безопасности и удаленное выполнение кода. В конкретном примере показано, как клик на медиаматериале открывает «родной» калькулятор Windows:


На тот момент команда разработчиков Telegram пыталась откреститься от проблемы, утверждая, что подтвердить наличие уязвимости пока не получилось, а видео с демонстрацией эксплойта — скорее всего, подделка.


Однако спустя несколько дней на хакерском форуме XSS специалисты поделились PoC (proof-of-concept), в котором объясняется, что брешь стала следствием опечатки в исходном коде Telegram для Windows. Эксплуатация позволяет отправить файлы Python в формате .pyzw, не вызывающие при клике срабатывание системы предупреждений.

Python-скрипт в этом случае будет выполняться автоматически, не провоцируя уведомлений, хотя мессенджер должен предупреждать при запуске файлов такого типа. В реальной атаке пользователя можно обманом заставить кликнуть по видео, чтобы запустить эксплуатацию.

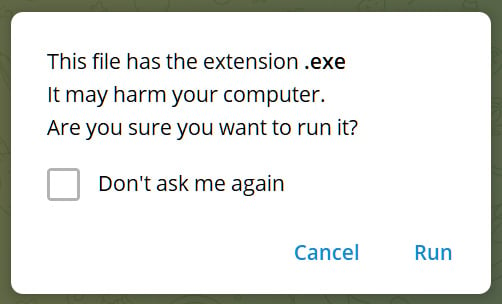
В нормальной ситуации десктопная версия Telegram ориентируется на список потенциально опасных расширений файлов. Если пользователь запускает один из таких файлов, программа выводит следующее предупреждение:

Источник: BleepingComputer


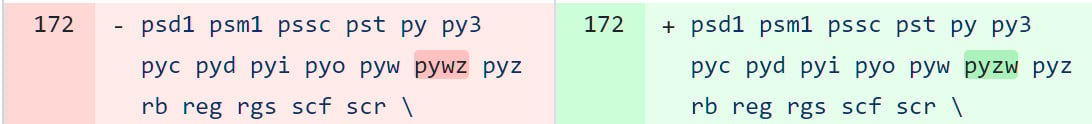
Однако из-за опечатки — девелоперы указали «pywz» вместо «pyzw» — Telegram не выводил уведомления про запуске Python-скриптов.

Источник: BleepingComputer


Сейчас разработчики мессенджера устранили ошибку в коде файла data_document_resolver.cpp.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru