


В Windows-версии Telegram устранили автоматический запуск Python-скриптов

В Windows-версии Telegram устранили автоматический запуск Python-скриптов

В Windows-версии Telegram устранили автоматический запуск Python-скриптов

Разработчики Telegram устранили в десктопной версии мессенджера для Windows уязвимость нулевого дня, эксплуатация которой позволяет обойти предупреждение системы безопасности и автоматически запустить Python-скрипты.

На прошлой неделе в соцсети X (ранее — Twitter) и на киберпреступных форумах появились сообщения о вероятной уязвимости в Windows-версии Telegram.

Как утверждалось в отдельных постах, это брешь класса 0-click. Исследователи даже выложили видео, на котором демонстрируется обход уведомлений системы безопасности и удаленное выполнение кода. В конкретном примере показано, как клик на медиаматериале открывает «родной» калькулятор Windows:


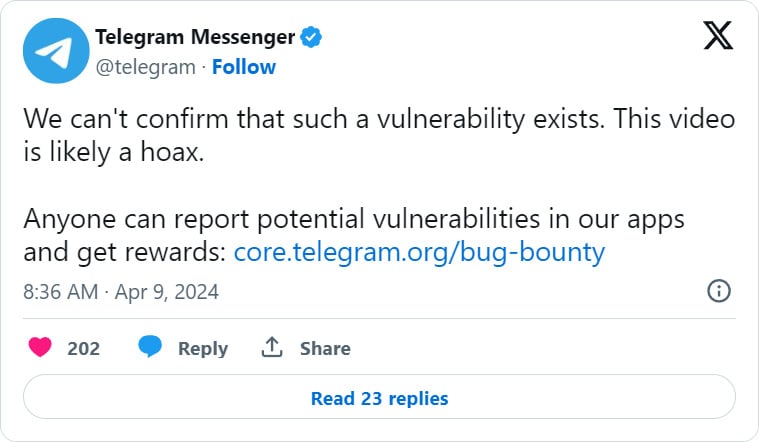
На тот момент команда разработчиков Telegram пыталась откреститься от проблемы, утверждая, что подтвердить наличие уязвимости пока не получилось, а видео с демонстрацией эксплойта — скорее всего, подделка.


Однако спустя несколько дней на хакерском форуме XSS специалисты поделились PoC (proof-of-concept), в котором объясняется, что брешь стала следствием опечатки в исходном коде Telegram для Windows. Эксплуатация позволяет отправить файлы Python в формате .pyzw, не вызывающие при клике срабатывание системы предупреждений.

Python-скрипт в этом случае будет выполняться автоматически, не провоцируя уведомлений, хотя мессенджер должен предупреждать при запуске файлов такого типа. В реальной атаке пользователя можно обманом заставить кликнуть по видео, чтобы запустить эксплуатацию.

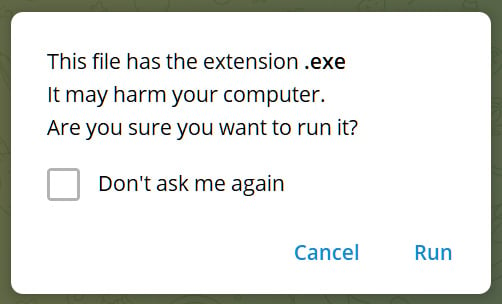
В нормальной ситуации десктопная версия Telegram ориентируется на список потенциально опасных расширений файлов. Если пользователь запускает один из таких файлов, программа выводит следующее предупреждение:

Источник: BleepingComputer


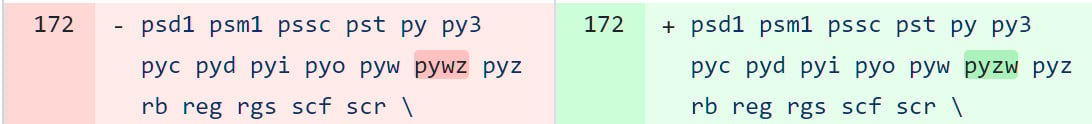
Однако из-за опечатки — девелоперы указали «pywz» вместо «pyzw» — Telegram не выводил уведомления про запуске Python-скриптов.

Источник: BleepingComputer


Сейчас разработчики мессенджера устранили ошибку в коде файла data_document_resolver.cpp.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru